


OVERVIEW
概要
通信の監視だけでは届かない脅威から端末をもまもります。
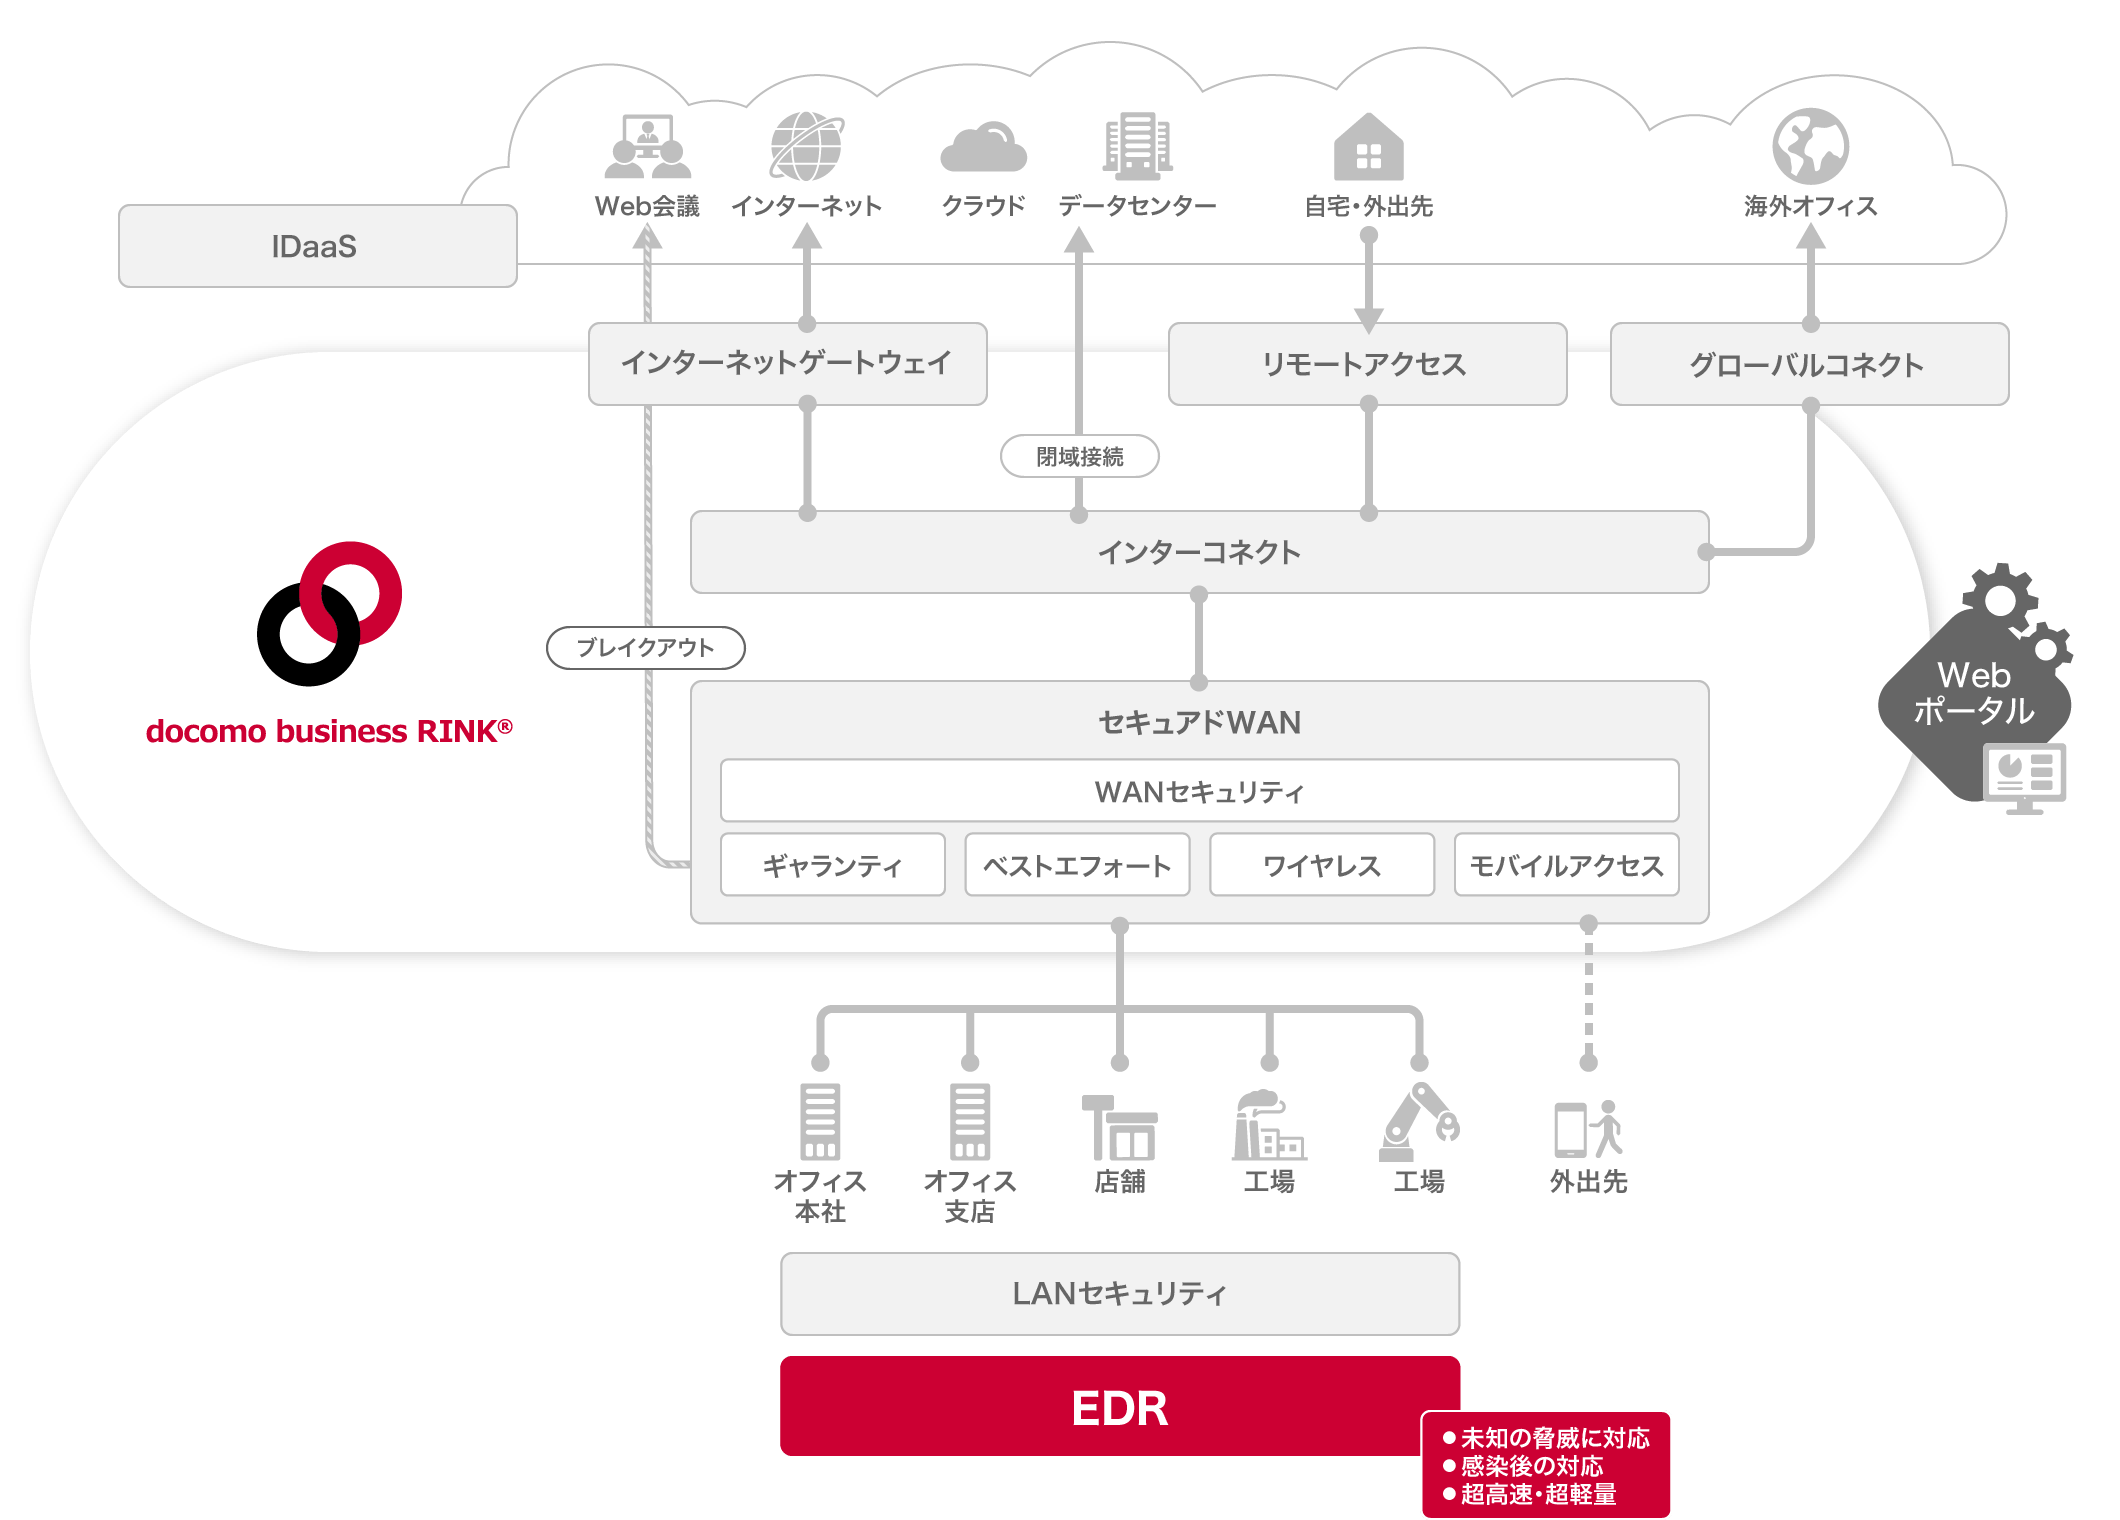
パソコンといったエンドポイント端末を既知・未知の脅威から保護するとともに、感染時はEDR機能(ロールバック・ネットワークからの端末隔離・実行プロセスの可視化/分析など)で対応。端末を安心してご利用いただける環境を実現します。セキュリティ統合型NaaS「docomo business RINK®」の拡張機能として、端末そのものを守る役割を担います。
“お手頃価格”でも十分な機能を搭載
従来型のEPP※では、未知の脅威を防ぎきれず、また万が一感染した場合も、該当端末の隔離や復旧といった対応を行うためのEDR機能は実装されておりません。
※EPP:End Point Protectionの略。端末等を保護するアンチウィルスソフトの総称。
実際にEDRを導入した場合、高機能に伴い価格も高額になるのが一般的です。docomo business RINK®のEDRなら、セキュリティ統合型NaaSの一部として未知の脅威への対応から感染後の復旧までの機能を一貫してお手頃価格で提供します。
※「EDR」は docomo business RINK®のコンポーネントの1つです。「docomo business RINK®のEDR」は単体でのご契約・ご利用も可能です。
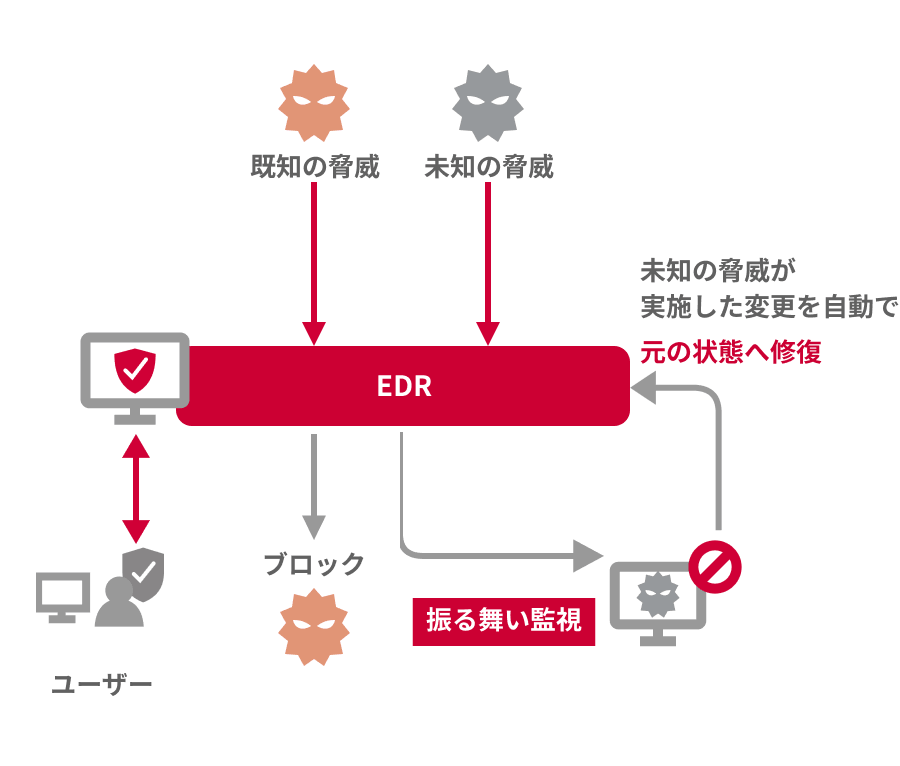
- 侵入防御
- 安全か危険か判断できない未知のファイルのふるまいを監視。怪しい挙動を瞬時に検知し、未知の脅威に対応
- 侵入後の復旧/分析
- 未知の脅威が実施した怪しいふるまいを検出すると同時にその変更を自動で修復。端末での実行プログラム分析や、感染した端末のネットワークからの隔離も可能
※「EDR」は docomo business RINK®のコンポーネントの1つです。「docomo business RINK®のEDRは単体でのご契約・ご利用も可能です。
こんなお悩みに…
EPP導入後、端末が重くて業務にならない
EPPの定期スキャンが走った途端、端末が重くなって業務にならないなんてことはありませんか。
docomo business RINK®のEDRのEDRなら、
わずか3MB未満の業界最小クラスのアプリのため、低スペックのパソコンでも負荷をかけずサクサク動き、業務の支障になりません。
FEATURES
特長/メリット
-
まだ知らない脅威にも、
備える力を。安全か危険か判断できない未知のファイルのふるまいを監視。怪しい振る舞いを瞬時に検知し、未知の脅威に対応します。
-
万が一の感染も、
迅速な復旧へ。端末での実行プログラムを分析し、不審な挙動や脅威が潜む範囲を把握。脅威に感染した端末を、管理コンソールにてネットワークから隔離・復旧可能です。
-
手が届く価格で、
端末をまもる。端末保護のためのすべての機能を200円(税込220円)で提供。
1IDから導入可能。さらに、ポータルからオンデマンドで申し込めるため、すぐに利用を開始できます。 -
いまの環境そのまま、
まもりを追加。他のセキュリティ製品と競合が発生しないため、セキュリティホールを作ることなく、既存の環境から迅速に移行できます。docomo business RINK®のセキュリティをそのままに、エンドポイント対策だけを追加したい場合にも最適です。
OTHER FEATURES
その他の機能一覧
多彩な機能(コンポーネント)から、選択可能。
単体でのご利用はもちろん、コンポーネントを組み合わせることで企業のICTインフラに必要な機能を包括的に提供します。
-
コア機能
セキュアドWAN
多様なアクセス回線とセキュリティ機能を組み合わせ、安全・安心なネットワークを実現します。
-
拡張機能
インターネットゲートウェイ
セキュリティ機能を備えたクラウド型ゲートウェイで、安全なインターネット接続を実現します。
-
拡張機能
インターコネクト
クラウドやデータセンターを相互接続し、柔軟なマルチクラウド環境を実現します。
-
拡張機能
リモートアクセス
外出先や自宅からセキュアに接続し、場所を問わない働き方を支えます。
-
拡張機能
IDaaS
ID・認証を一元管理し、セキュリティ強化と管理負荷の軽減を実現します。
-
拡張機能
グローバルコネクト
Cato Networks社のSASE基盤を活用し、海外拠点やクラウドへの接続とセキュリティを一元管理します。
-
拡張機能
LANセキュリティ
社内ネットワークの脅威を可視化し、EDRを導入できない端末への脅威もいち早く検知します。
FAQ
よくあるご質問
A
EDR(Endpoint Detection and Response)は、PCなどのエンドポイントの挙動を監視し、サイバー攻撃などの脅威の検知・調査・対応を支援するセキュリティ対策です。
A
一般的なウイルス対策がマルウェアなどの侵入・感染防止を中心とするのに対し、EDRは端末上の挙動を継続的に監視し、侵入後の不審な活動の検知や調査・対応を支援します。
A
主に監視する対象が異なります。WANセキュリティはネットワーク上の通信、EDRはPCなどのエンドポイントを監視します。
両方を組み合わせることで、ネットワークと端末の異なるレイヤーからセキュリティ対策を行えます。
A
役割が異なるため、どちらか一方ですべてをカバーするものではありません。ネットワーク上の通信を監視する対策と、端末上の挙動を監視する対策を組み合わせることで、多層的なセキュリティ対策につながります。
A
EDRは端末上で発生する不審な挙動の検知や調査・対応を支援するため、ランサムウェアを含む高度なサイバー攻撃への対策の一つとして活用されています。
A
EDRは端末自体を監視するため、オフィス外で利用されるPCなどを含めたエンドポイントセキュリティ対策に活用できます。
A
EDRでは検知後の分析や対応を含めた運用体制が重要です。そのため、製品機能だけでなく、監視・分析・インシデント対応をどのような体制で行うかも含めて検討する必要があります。
A
docomo business RINK®によるネットワーク、WANセキュリティによる通信監視、IDaaSによる認証対策にEDRによる端末対策を加えることで、「ネットワーク・通信・ID・端末」という複数レイヤーからセキュリティ対策を検討できます。
DOCUMENT DOWNLOAD
資料請求
docomo business RINK®について、詳しい資料をご覧いただけます。