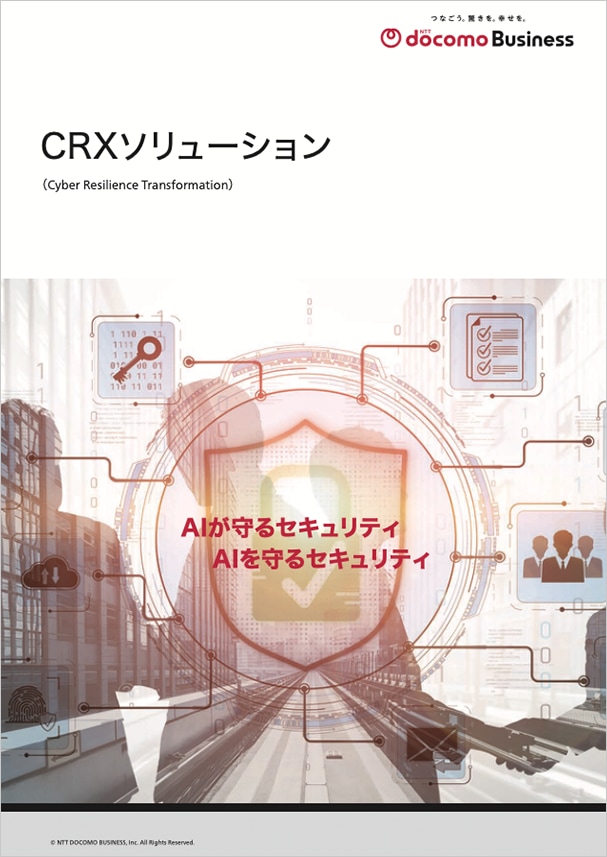


CRXソリューションとは
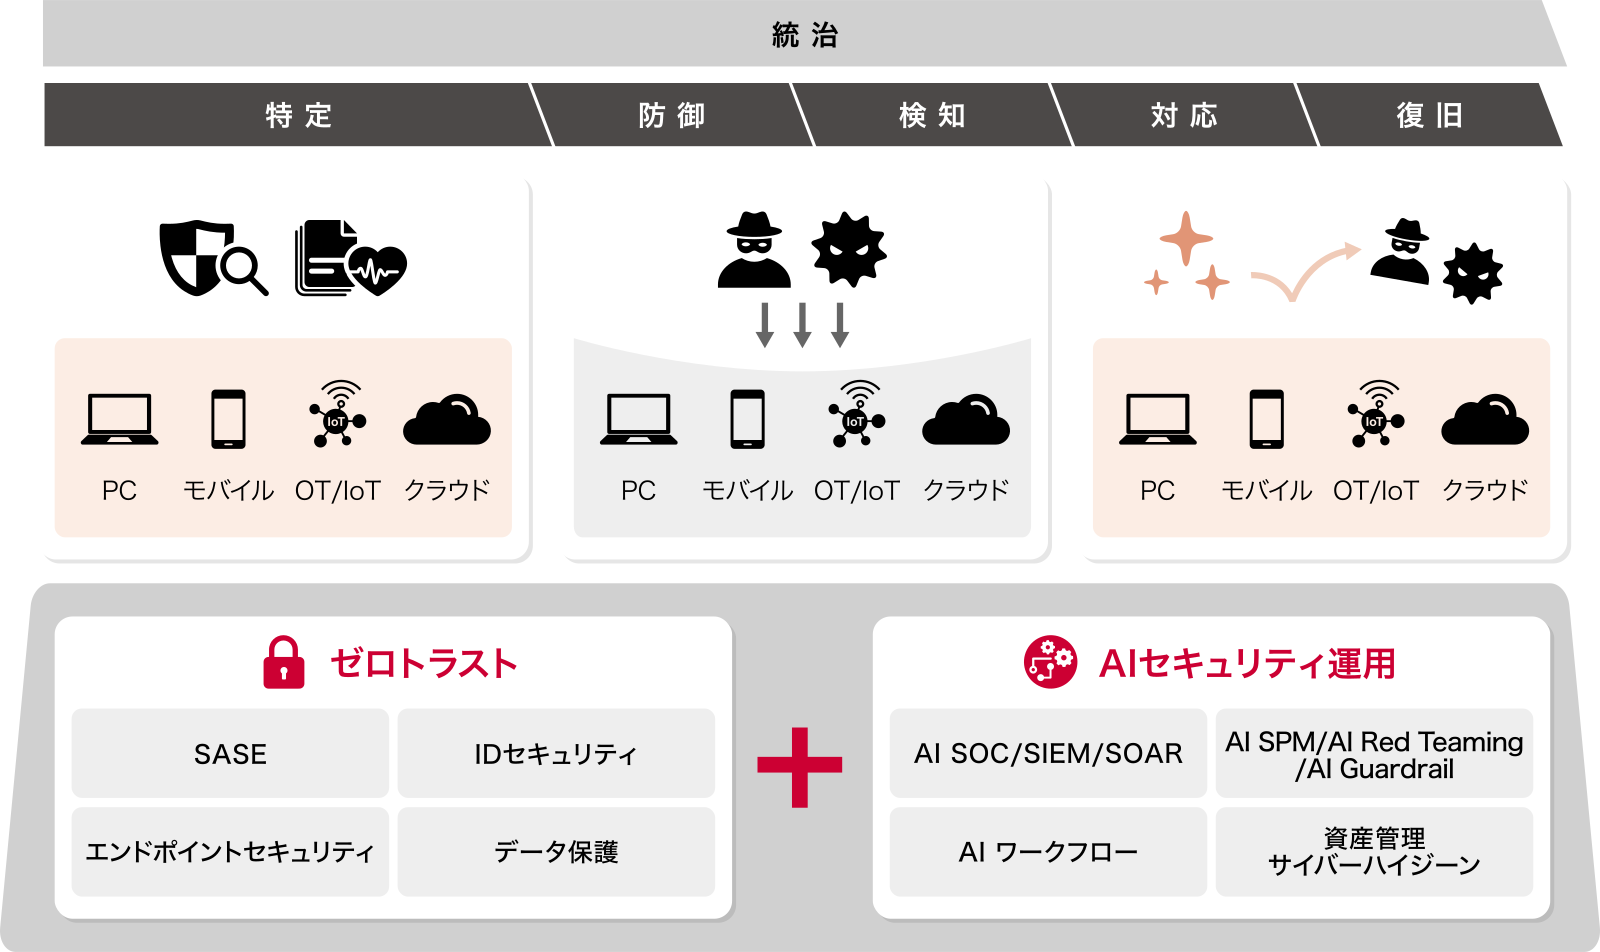
CRXソリューションの全体像
導入ポイント
-
POINT 1
サイバーセキュリティフレームワークに
もとづく
網羅的なセキュリティ対策 -
POINT 2
ゼロトラストにより、
セキュリティリスクの低減と
利便性/生産性向上を実現 -
POINT 3
フロンティアAIの活用により、
セキュリティ運用の高度化/効率化を実現 -
POINT 4
AI/活用に伴うセキュリティリスクを
低減し、AIエージェントの活用を促進
モデルケース
お客さまの課題感/要望に合わせて、サイバーレジリエンストランスフォーメーション実現のためのモデルケースをご用意しています。
-
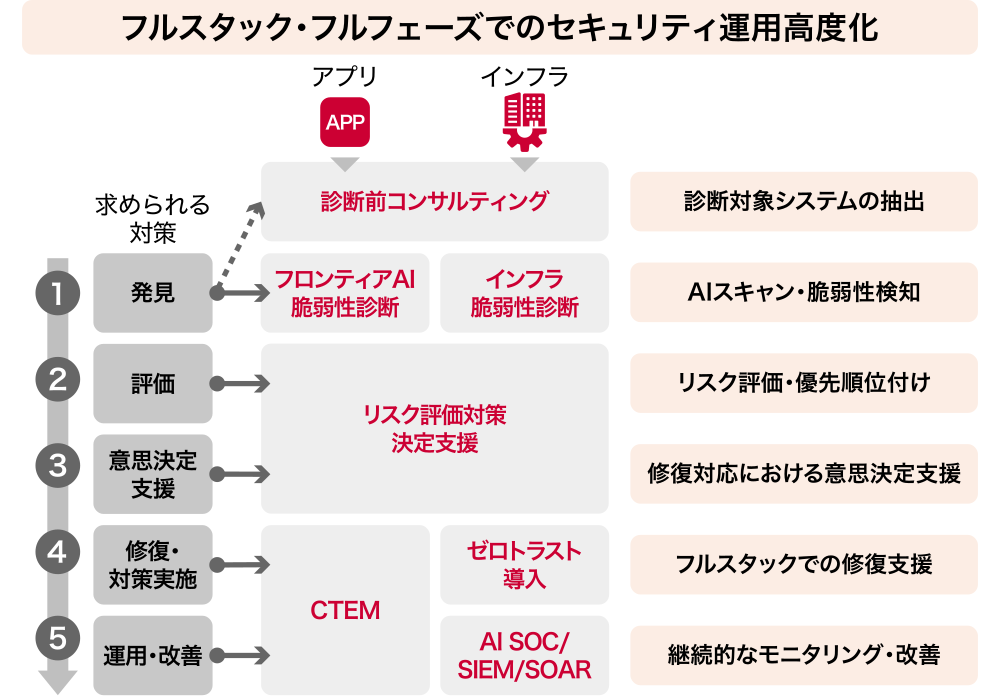
フロンティアAI活用
フロンティアAIを活用し
サイバーリスクへ対応したい -
ランサムウェア対策
ランサムウェアから事業を守るための
対策を万全にしたい -
迅速なインシデント検知・対応
リアルタイムなインシデント検知
および迅速な対応を実現したい -
OTセキュリティ
OT(制御)ネットワークの
セキュリティ対策を強化したい -
グローバルIoTセキュリティ
IoTシステムのセキュリティ対策を
強化したい -
Security for AI
AIを守るための対策を導入したい
-
内部不正対策
情報漏洩等の内部不正に対する
リスクマネジメントを確立したい -
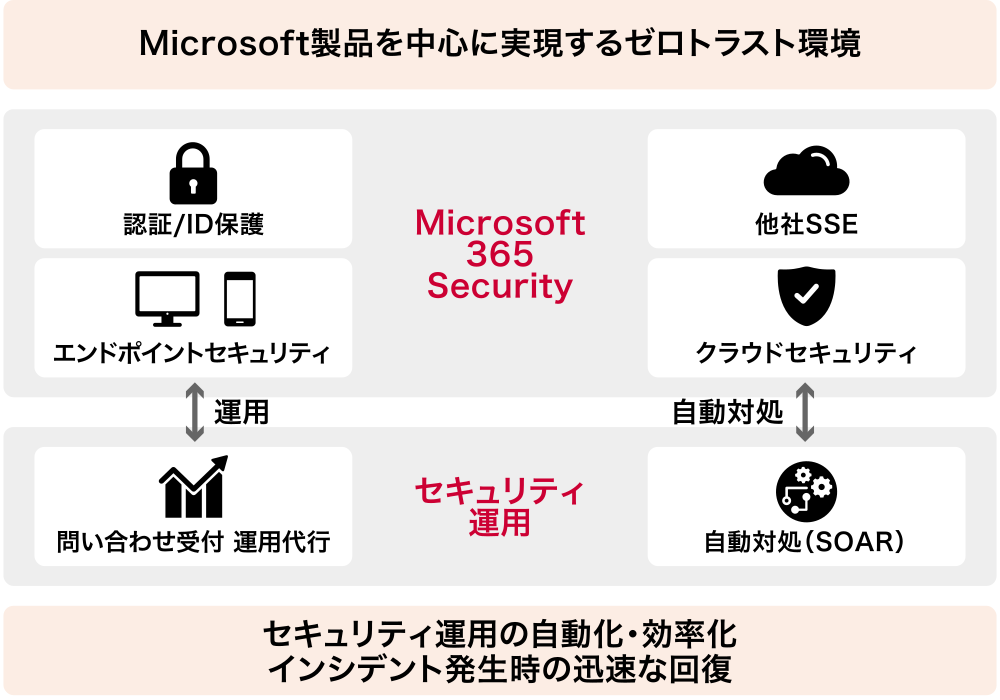
Microsoft 365セキュリティ
Microsoft 365をフル活用した
セキュリティ運用を実現したい -
セキュアなネットワーク環境
セキュアで柔軟に変更可能な
ネットワーク環境を実現したい -
モバイルセキュリティ
モバイルデバイスのセキュリティ
レベル向上を図りたい -
PCライフサイクル・マネジメント
資産管理によるPCライフサイクル・
マネジメントを改善したい -
海外拠点IT環境アセスメント
海外拠点へオンサイトでアセスメント
を行いIT環境の可視化をしたい
脅威
外部脅威
内部脅威
事業インフラ
AI SOC/運用
インターネット
Cloud
Network
利用者・デバイス
IoT
工場
国内拠点
海外拠点
AI活用基盤
モデルケース一覧(+を押下すると詳細内容が表示されます)

フロンティアAI活用
課題
- 脅威・脆弱性の発見・分析能力が飛躍的に向上する中で、フロンティアAIを活用してサイバーリスクへの対応をしたい。
効果
- フロンティアAIの進化を先行して取り込み活用することで、脅威・脆弱性の発見・分析から修復・運用改善まで、セキュリティ運用高度化の実現を一貫して支援します

ランサムウェア対策
課題
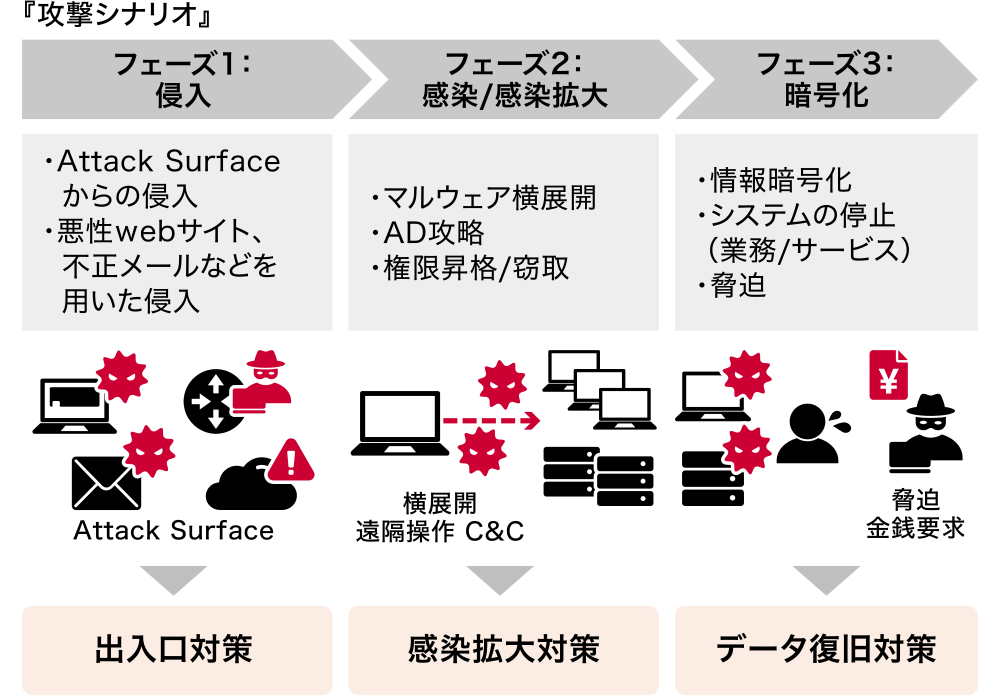
- ランサムウェアに感染しないよう事前に対策したい。
- たとえ感染したとしても被害を最低限にとどめたい。
効果
- 出入口対策によってマルウェア侵入の可能性を最小化します。
- 侵入されても、攻撃フェーズごとの対策により被害の拡大を防止します。

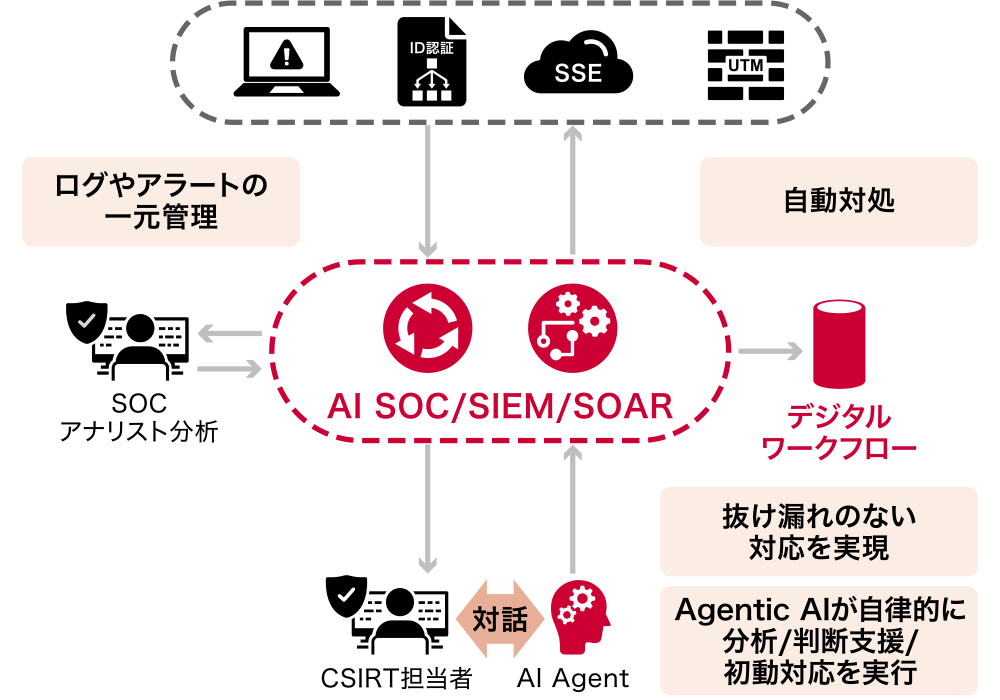
迅速なインシデント検知・対応
課題
- さまざまなセキュリティ製品のログやアラートを一元的に管理したい。
- インシデント対応の効率化、省力化をしたい。
効果
- SIEMが一元化されたログを分析し、インシデントを検知します。
- SOARでインシデントへ自動対処し、対応の効率化、省力化を実現します。
- Agentic AIがマシンスピードで相関分析やログフォレンジックスを実施し、被害範囲やリスクを迅速に可視化します。
- デジタルワークフロー上でフローの標準化を行い業務効率化を実現します。

OTセキュリティ
課題
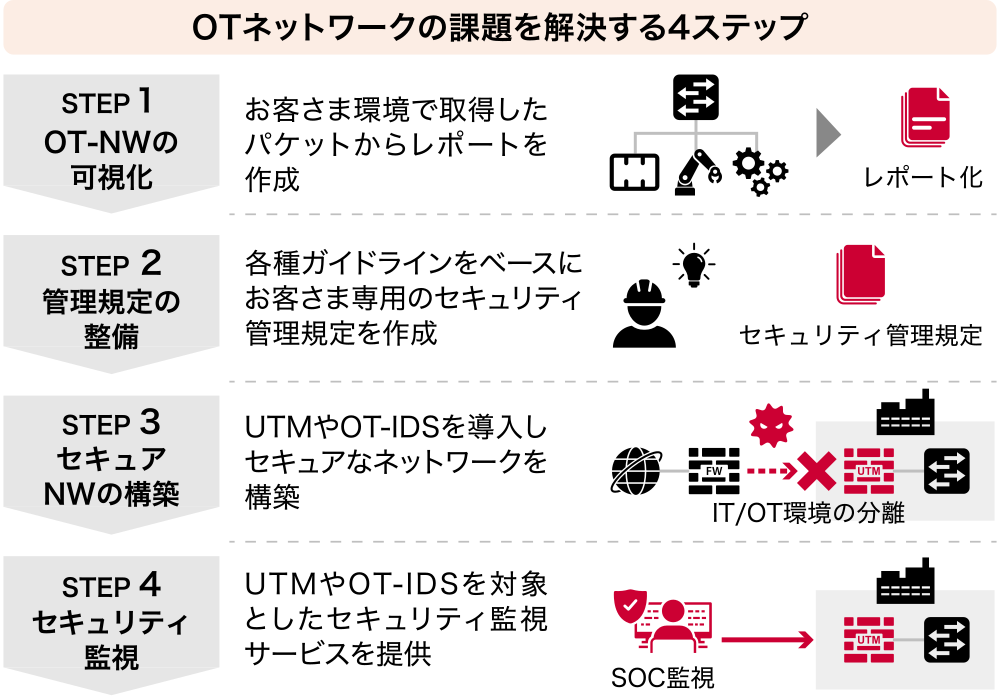
- OTネットワークの資産や通信を可視化しセキュリティを強化したい。
- OTネットワークのセキュリティ管理規定を整備したい。
効果
- お客さま環境の通信を分析し資産や通信に関する情報を可視化します。
- 各種ガイドラインに準拠したOT向けセキュリティ管理規定を整備します。
- セキュアなOTネットワークの構築から運用までサポートします。

グローバルIoTセキュリティ
課題
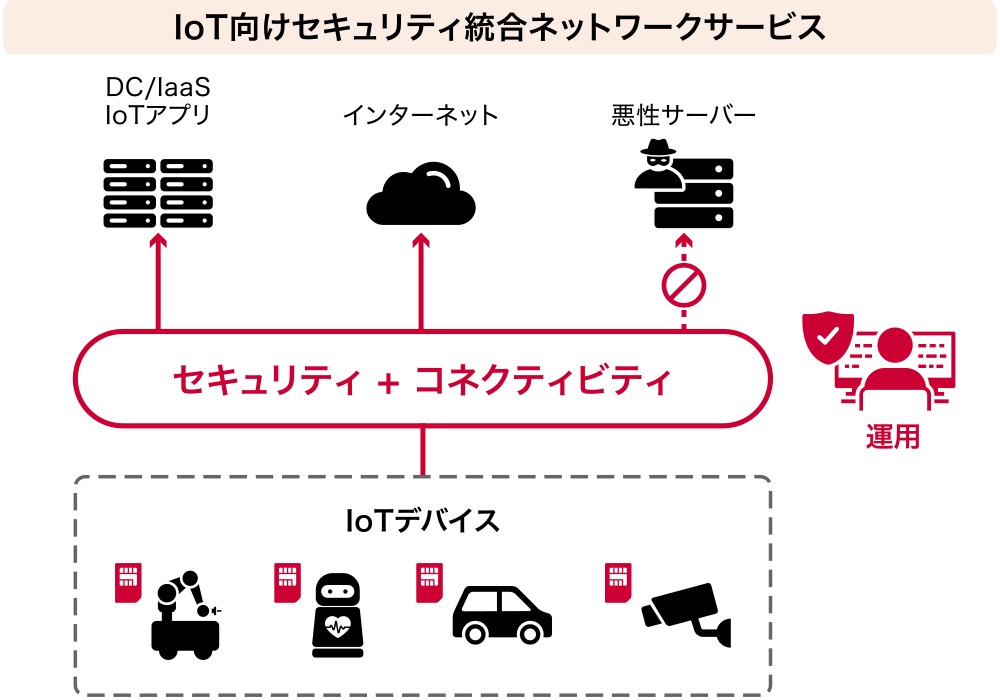
- 多様なIoTデバイスの増加とグローバル展開に伴い、セキュリティ、可視化、回線管理を統合的に実現したい。
効果
- グローバルに分散するIoTの通信を一元的に可視化、脅威防御・アクセス制御を適用しながらマルチキャリア接続による高可用性と、ポータルでの回線管理やヘルプデスクによる運用負荷軽減を実現します。

Security for AI
課題
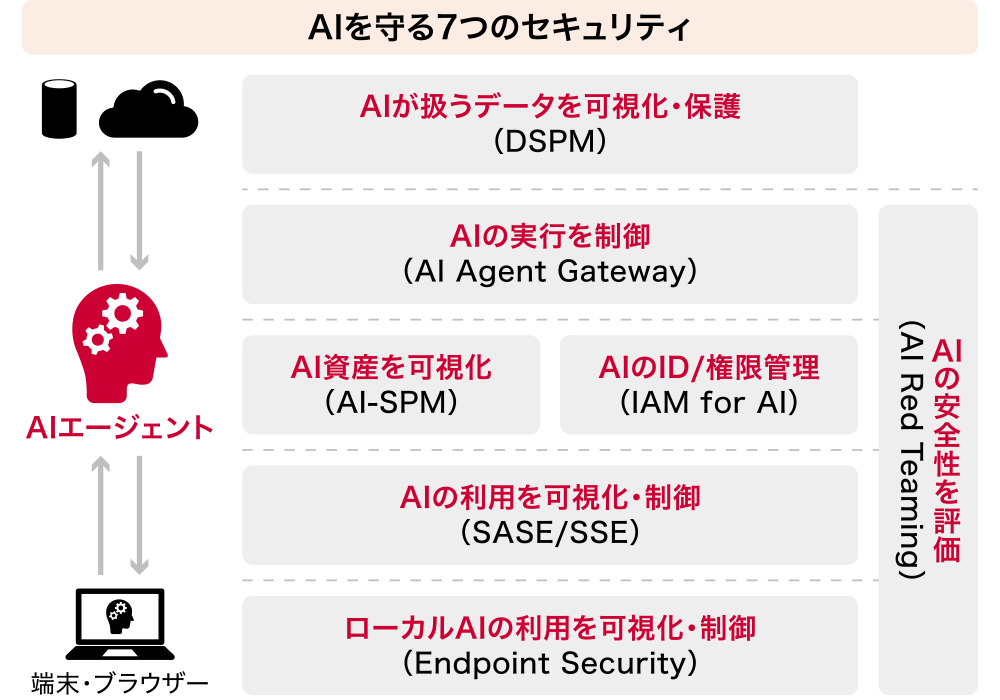
- シャドーAIの利用や機密データの送信を可視化・統制したい。
- AIエージェントの乗っ取りや暴走による被害を防ぎたい。
効果
- 未承認AIの利用や機密データの送信リスクを低減します。
- AIエージェントの不正操作や過剰な権限利用を防止します。

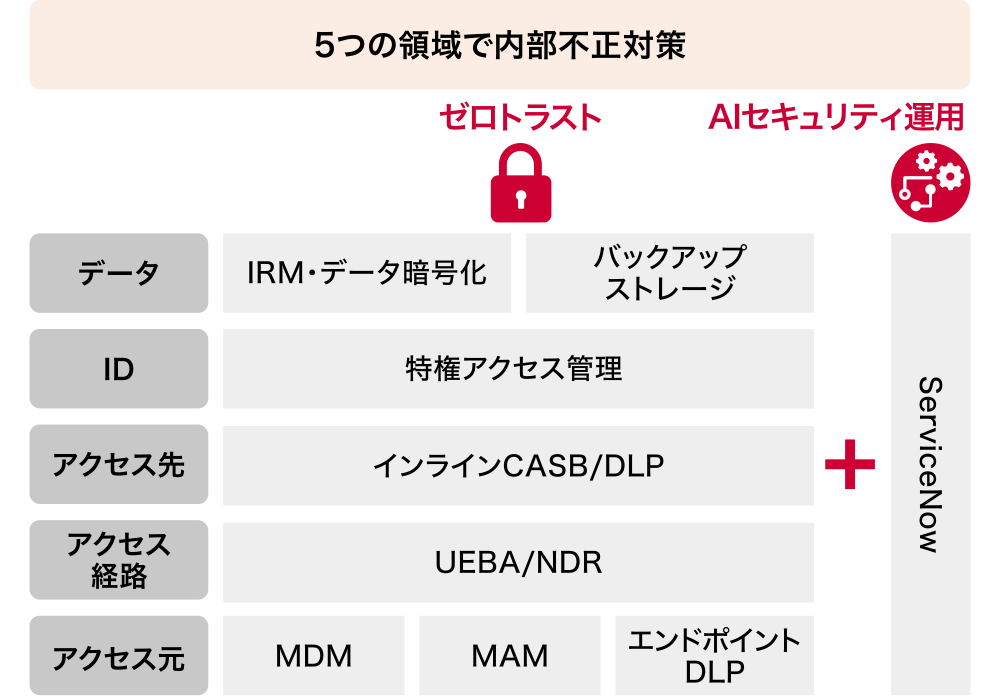
内部不正対策
課題
- 内部不正から機密情報を保護したい。
- 情報資産が流通・保管される環境全体に対して内部不正の対策をしたい。
効果
- 内部不正をはたらくユーザーを特定/通知します。
- 「情報漏洩」と「情報の破壊・改ざん」による影響からお客さまを守ります。
- 検知後の対処プロセスを可視化してお客さまの意思決定を支援します。

Microsoft 365セキュリティ
課題
- 所有するMicrosoft 365ライセンスに含まれる機能をフル活用してセキュリティ対策や運用を実現したい。
効果
- NTTドコモビジネス社内での実績を転用して自社に導入できます。
- NTTドコモビジネスが長年運用したノウハウが詰まったPlaybookをSOARに適用することで、手間なく高いセキュリティレベルを維持できます。

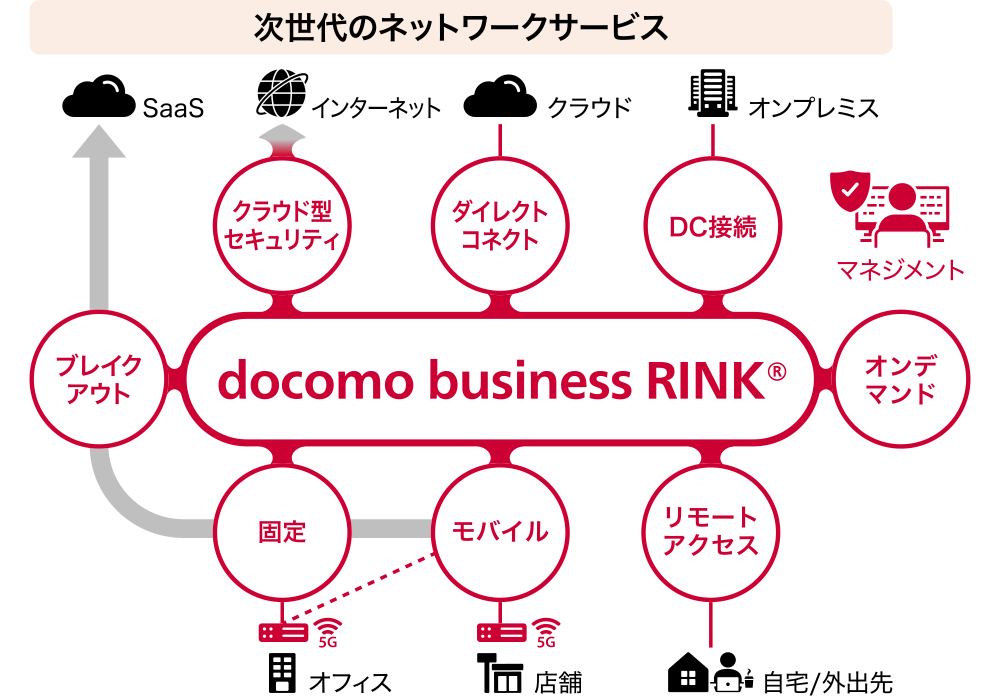
セキュアなネットワーク環境
課題
- ICT基盤のクラウド化が進む中、ネットワークやセキュリティを個別に整えていくことが負担になっている。
効果
- 次世代のネットワークサービスを利用することで、セキュリティやリモートアクセスも含めてさまざまな機能を手軽に利用できます。

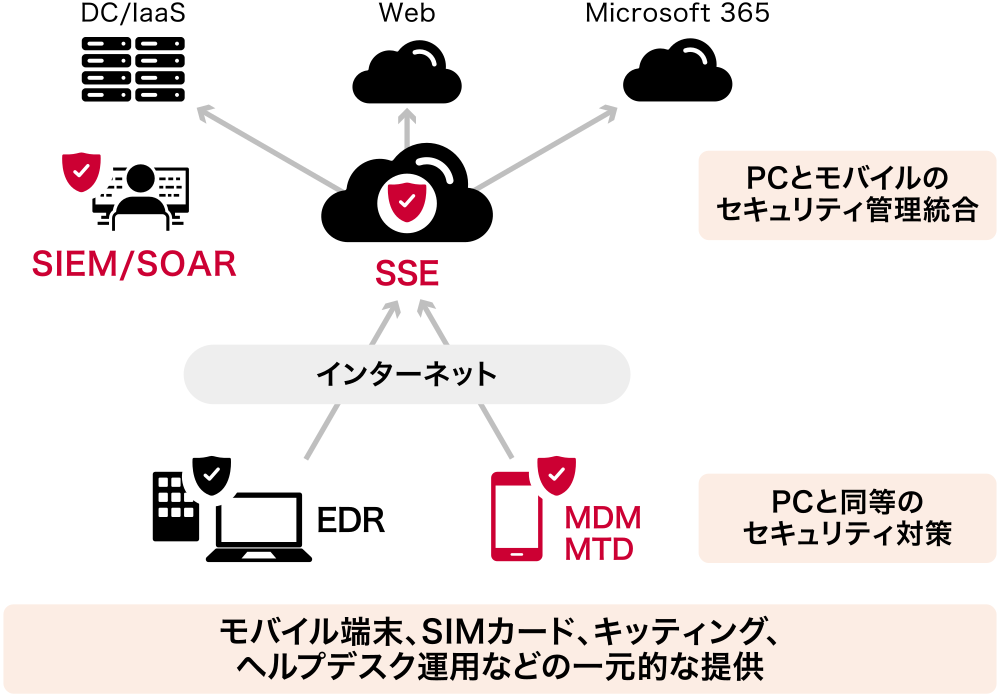
モバイルセキュリティ
課題
- モバイル端末を業務で活用する必要性が高まっているため、セキュリティ対策もPCと同等の水準に高めたい。
効果
- モバイル端末でも機密情報をセキュアに扱うことができます。
- 端末と対策をまとめてアウトソースすることで、導入と運用の手間が省けます。

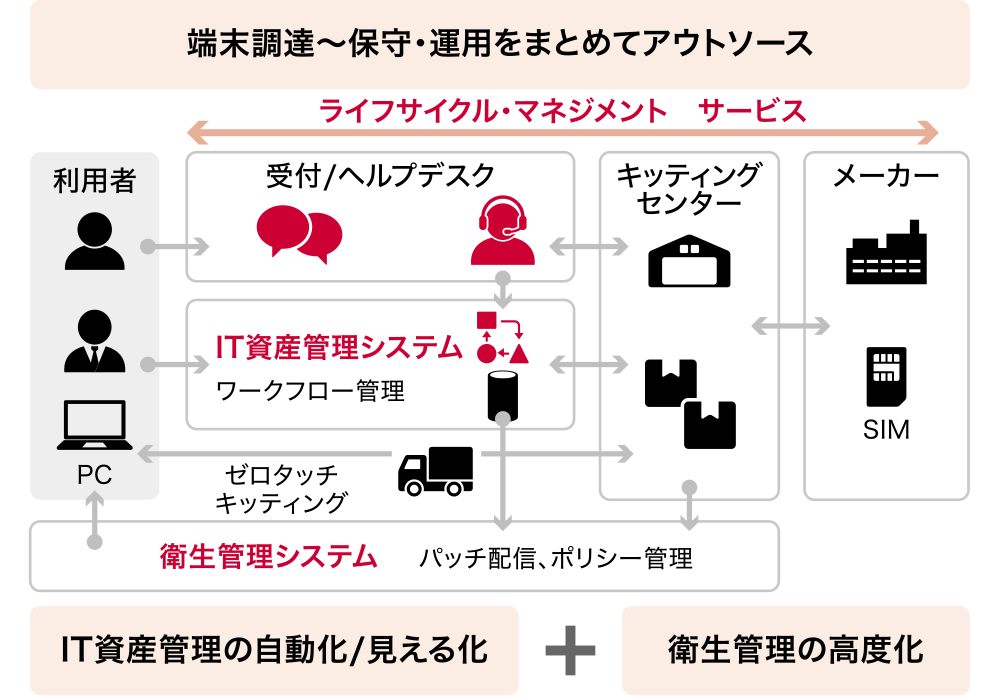
PCライフサイクル・マネジメント
課題
- PCの利用場所が多様化する中、 運用管理の負担が増大している。
- PCの衛生状態の把握とセキュリティ対策を徹底したい。
効果
- NTTドコモビジネス社内で導入実績がある端末、SIM、ゼロタッチキッティングなど調達から運用までのノウハウを活用して運用負荷を削減します。
- IT資産管理と衛生管理によってPCを安全な状態に保ちます。

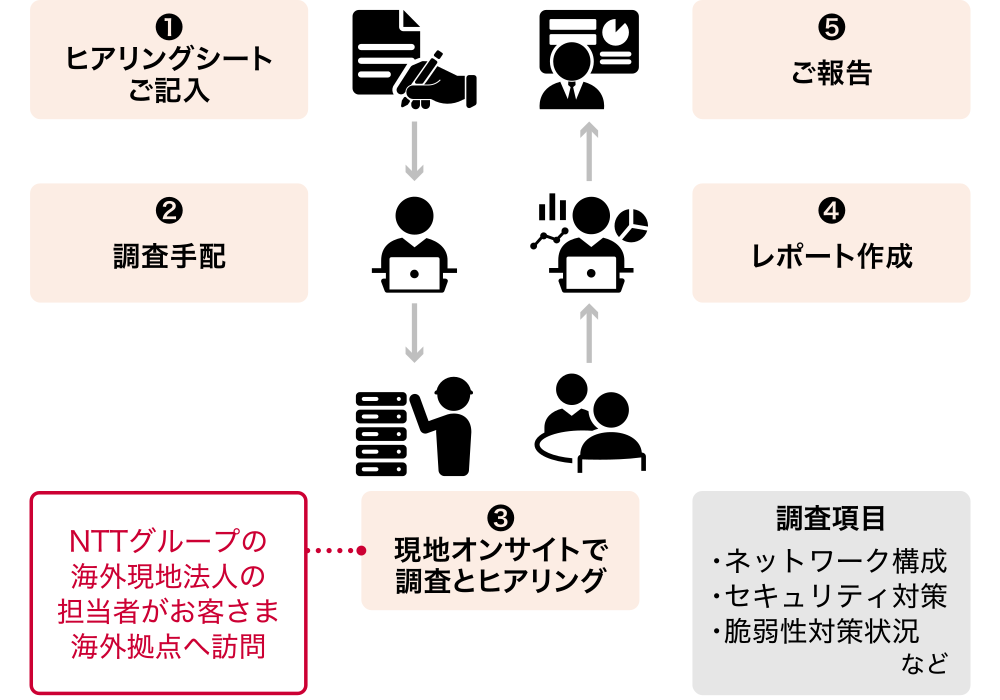
海外拠点IT環境アセスメント
課題
- 海外M&Aなどに伴うネットワーク拡張のため、拠点のIT環境を把握したい。
- 海外拠点のセキュリティ対策を把握し、不足している対策を補いたい。
効果
- 海外拠点のIT環境やセキュリティ上の課題を可視化できます。
参考 お客さま環境に合わせたモデルケース・コンポーネントの利用
セキュリティ対策の正解は一択ではありません。お客さまのICT環境、課題、事業などに応じて最適解を導く必要があります。
弊社のCRXソリューションはお客さまが最適解を導くためにモデルケースやコンポーネントの単位で複数の選択肢を揃えています。

導入事例
導入規模(構成管理規模)30,000ID
背景・課題
- 各種セキュリティ製品を導入しているが運用が追い付かないため、各製品のログを一元的に収集/分析したい。
- インシデント時の組織間連携のスピードアップと、情報/運用の一元化、対応状況の可視化をしたい。
ソリューション概要
- デジタルワークフロー:ServiceNow
- 脆弱性管理:Tenable
- 端末管理:Intune
- SIEM/SOAR:Microsoft Sentinel
- ログ管理:Azure Data Explorer
- ゼロトラスト:Zscaler Internet Access(ZIA)、Zscaler Private Access (ZPA)、 Microsoft Entra ID、CrowdStrike、MDCA
解決イメージ
特定から復旧まで網羅的なセキュリティ対策を実現


導入による効果


NTTドコモビジネス独自のプレイブックにより、日々の運用~インシデント発生時の自動回復までを高精度で実施

セキュリティ製品やデバイスの機種に制限なく、一元的にログを収集、担当者自身でログの閲覧や検索可能

日々多発するアラートを自動で優先順位付けし、ワークフローの作成と回覧も自動化することで、対処までの時間を短縮
資料ダウンロード
「CRXソリューション」のリーフレットがダウンロードできます。
より詳細な資料をご要望の場合は、お問い合わせください。