

OVERVIEW
概要
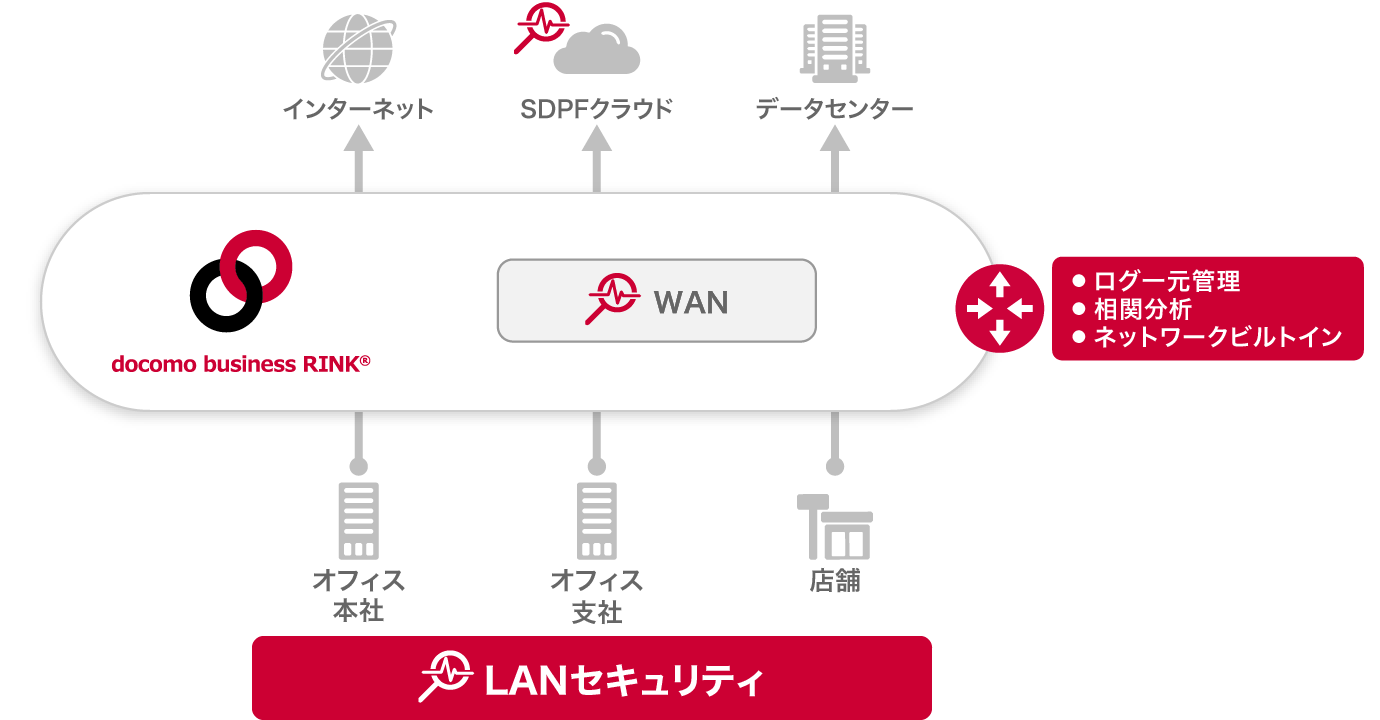
社内ネットワークに侵入した脅威はどう動いているのか。セキュリティ統合型NaaS「docomo business RINK®」の拡張機能であるLANセキュリティは、その「不審な通信」を可視化するサービスです。 マルウェア感染端末や内部不正、情報漏えいの兆候、脅威となるリスクをいち早くとらえます。
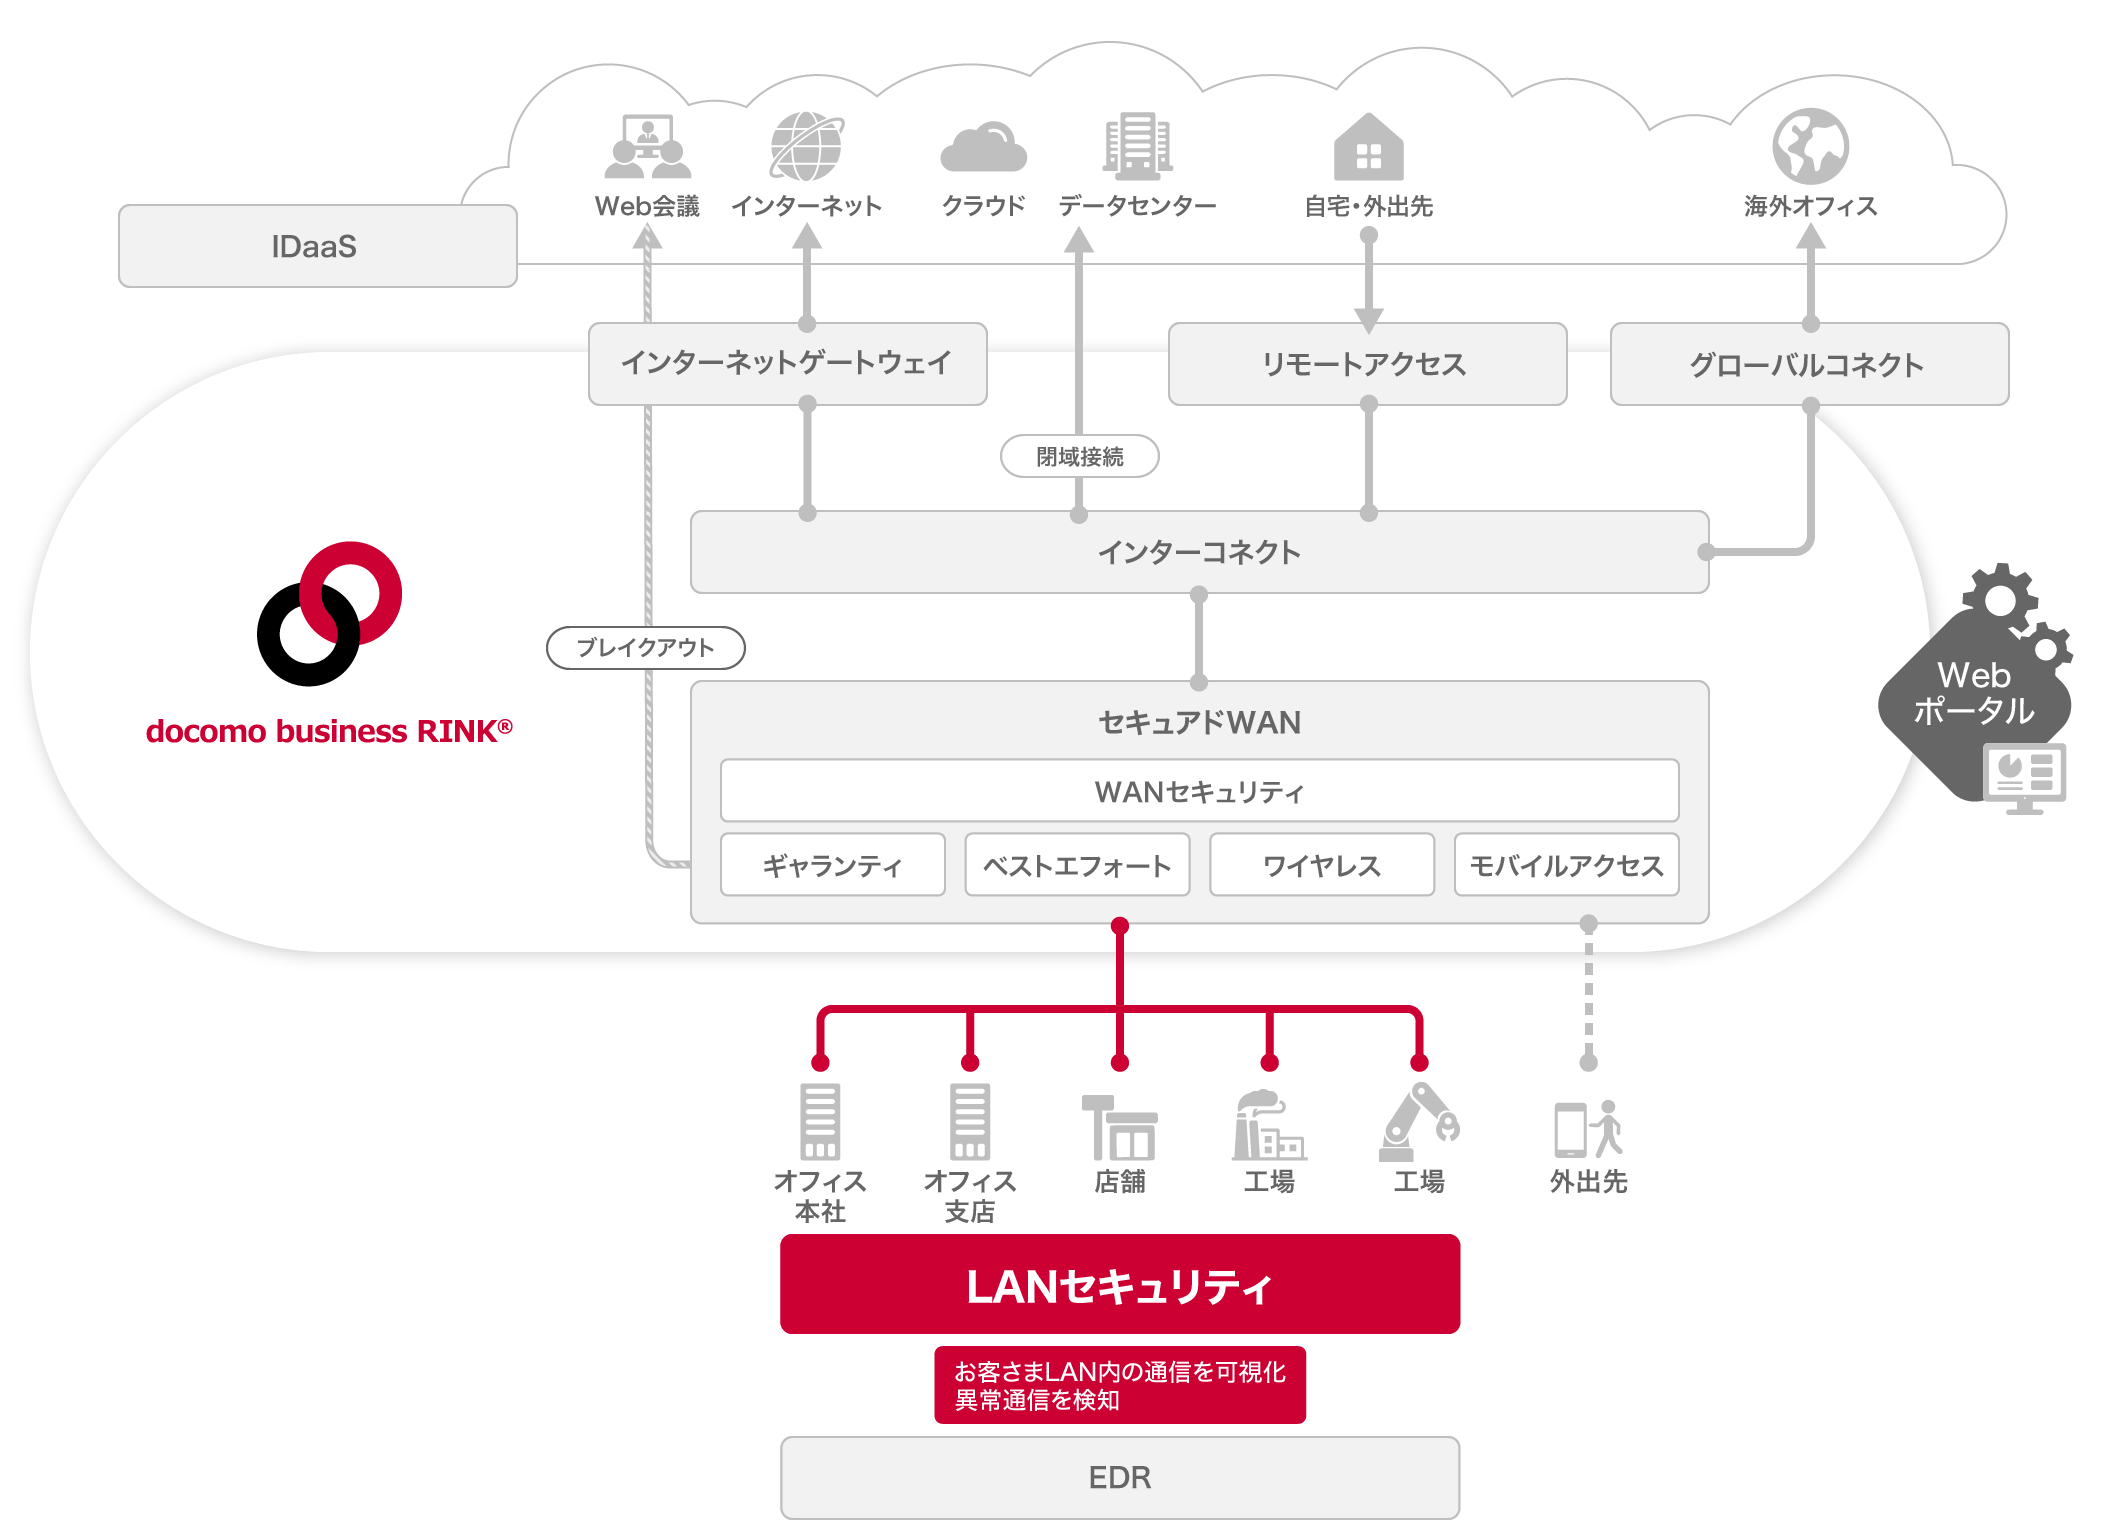
お客さまLAN内の通信を可視化し、異常通信を検知するセキュリティサービス
お客さまのゲートウェイ機器、ネットワーク機器、サーバーの口グを集約し保管
■ 相関分析
WAN / LAN / SDPFクラウドのログを突合し、不審な兆候を可視化
■ ネットワークビルトイン
ネットワーク組み込み型のため、個別構築が不要
簡単に利用開始が可能
"侵入されたあと"を、見失わない。
一度社内ネットワークに攻撃者の侵入を許すと、攻撃者は内部を移動しながら感染を広げ、最終的に重要なシステムやデータへとたどり着こうとします。
しかし、EDRを導入できないIoT機器やOT機器、OA機器が混在する環境では、その"内部の動き"自体を捉えることが困難です。
docomo business RINK®のLANセキュリティなら、社内(LAN)の通信をAIが学習し、通常とは異なる挙動——横展開の兆候やマルウェアの拡散——をいち早く検知します。
こんなお悩みに…
社内に侵入した脅威に、気づく手立てがない
社内にはEDRを導入できない端末、管理が行き届いていない機器も少なからず存在します。万一、社外からの侵入を許しても、その後どこまで被害が広がっているのか把握できない。そんな不安はありませんか。
docomo business RINK®のLANセキュリティなら、デバイスの種類を問わず社内の通信を可視化。さまざまな脅威の兆候をいち早く検知し、被害が拡大する前の初動対応につなげます。
FEATURES
特長/メリット
-
ログの一元管理、インシデント調査の迅速化
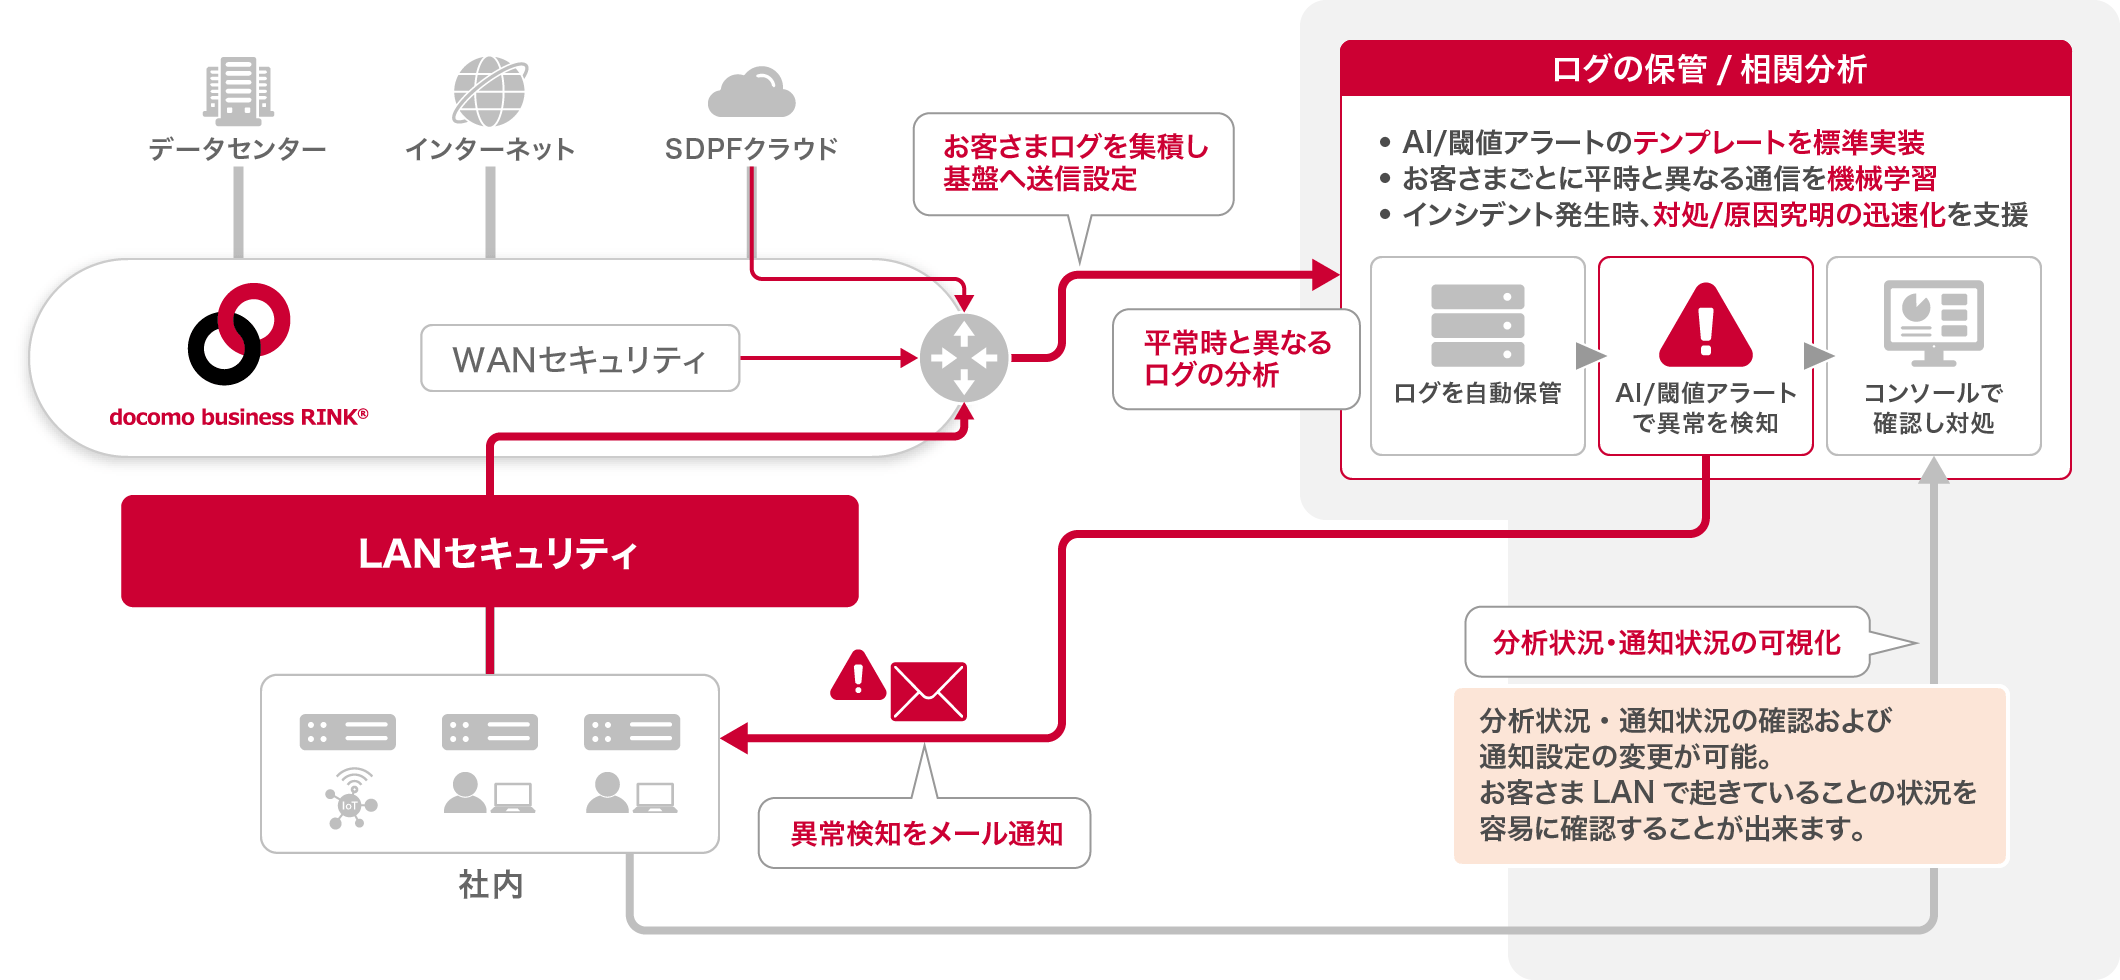
NetFlowやSyslogといったLAN内のログを一元管理し、インシデント発生時における証跡確保、初動調査や影響範囲の特定、対処の迅速化を支援します。
-
相関分析※によるインシデントの予兆検知
収集されたログの相関分析を行うことで、インシデント発生時に「いつ」「どの端末が」「どこと通信し」「影響範囲がどこまで広がった可能性があるか」を可視化します。また、マルウェア感染やC&C通信の疑い、内部不正につながる通信、異常なデータ送信、不審な内部通信などの兆候を可視化します。
※相関分析:複数のログや通信情報を突き合わせ、単一のログでは判断しづらい不審な挙動や攻撃の兆候を把握する分析手法
-
個別の構築なくカンタンに利用開始
個別にシステム構築することなく、お客さま機器のログを活用し簡単に対策を始められます。事業規模やセキュリティ成熟度に応じて、無理なく社内ネットワークの可視化とリスク低減を進めることができます。
-
導入しやすい料金体系
ライト、スタンダード、プレミアムの3プラン(月額90,000円(税抜99,000円)~)を用意しており、必要なセキュリティレベルや対象ログ容量に応じて段階的に選択できます。
※「LANセキュリティ」をご利用いただくにはFlexible InterConnectのご契約が必要です。
OTHER FEATURES
その他の機能一覧
多彩な機能(コンポーネント)から、選択可能。
単体でのご利用はもちろん、コンポーネントを組み合わせることで企業のICTインフラに必要な機能を包括的に提供します。
-
コア機能
セキュアドWAN
多様なアクセス回線とセキュリティ機能を組み合わせ、安全・安心なネットワークを実現します。
-
拡張機能
インターネットゲートウェイ
セキュリティ機能を備えたクラウド型ゲートウェイで、安全なインターネット接続を実現します。
-
拡張機能
インターコネクト
クラウドやデータセンターを相互接続し、柔軟なマルチクラウド環境を実現します。
-
拡張機能
リモートアクセス
外出先や自宅からセキュアに接続し、場所を問わない働き方を支えます。
-
拡張機能
IDaaS
ID・認証を一元管理し、セキュリティ強化と管理負荷の軽減を実現します。
-
拡張機能
EDR
エンドポイントを脅威から保護し、感染時の検知・隔離・復旧まで迅速に対応します。
-
拡張機能
グローバルコネクト
Cato Networks社のSASE基盤を活用し、海外拠点やクラウドへの接続とセキュリティを一元管理します。
FAQ
よくあるご質問
A
お客さまの社内ネットワークにおける通信状況の可視化を支援するサービスです。対応するネットワーク機器、ゲートウェイ機器、サーバーなどから出力されるログを収集・分析し、インシデント発生時の調査や監査におけるログ活用を支援します。また、取得したログの内容や分析条件に応じて、マルウェア感染端末、内部不正、情報漏えいなどに関連する通信の兆候を確認できる場合があります。なお、すべての不審な通信やセキュリティ事象の検知を保証するものではありません。
A
分析対象となるログと、可視化・検知を支援する範囲が異なります。WANセキュリティ(ふるまい検知)は、docomo business RINKのネットワーク通信を対象に、キャリアが保有するフロー情報を分析し、主にインターネット向け通信の把握を支援します。一方、LANセキュリティは、対応するお客さまのネットワーク機器、ゲートウェイ機器、サーバーなどから出力されるフロー情報やSyslogを収集・分析し、社内ネットワークの通信状況の可視化を支援します。対象機器、取得できるログ、分析条件によって、可視化・検知できる範囲は異なります。
A
境界型防御だけでは、すべての侵入を防ぐことが難しいためです。万一の侵入に備え、平常時から必要なログを収集・保管しておくことで、影響範囲の確認や原因調査に活用できます。LANセキュリティは、対応する機器から取得したログの一元的な収集・分析を通じて、不正通信に関連する兆候の把握、初動対応および事後調査を支援します。ただし、取得できるログや分析条件によって確認できる範囲は異なり、侵入の防止、すべての兆候の検知、被害範囲または原因の特定を保証するものではありません。
DOCUMENT DOWNLOAD
資料請求
docomo business RINK®について、詳しい資料をご覧いただけます。