-
-
モバイル・ICTサービスをオンラインで
相談・申し込みができるバーチャルショップ
-
オンラインショップ

-
サポートサイト
NTTドコモビジネス ビジネスポータル
NTTドコモビジネス
NTTドコモ(携帯回線)

モバイル・ICTサービスをオンラインで
相談・申し込みができるバーチャルショップ
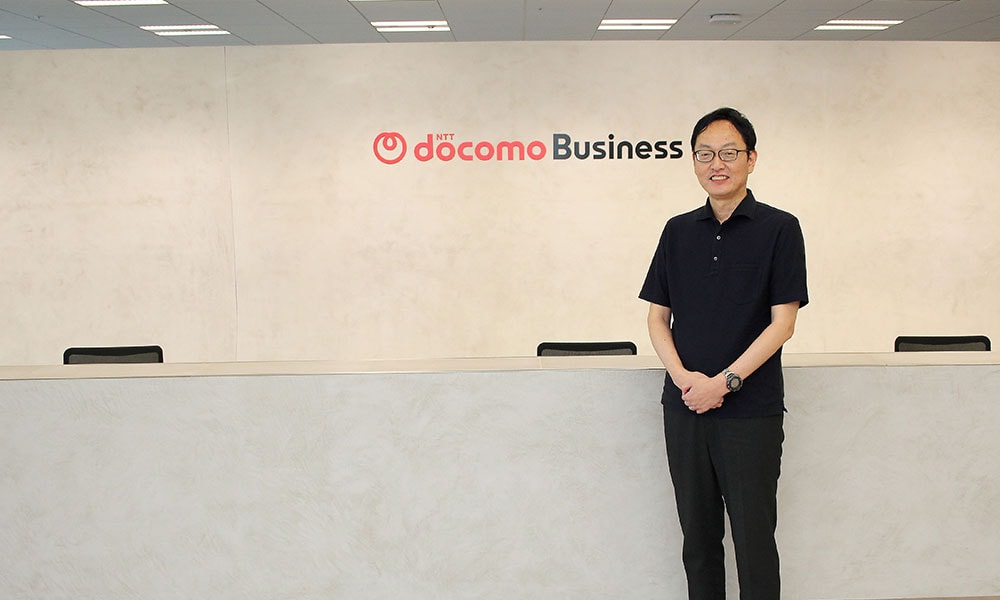
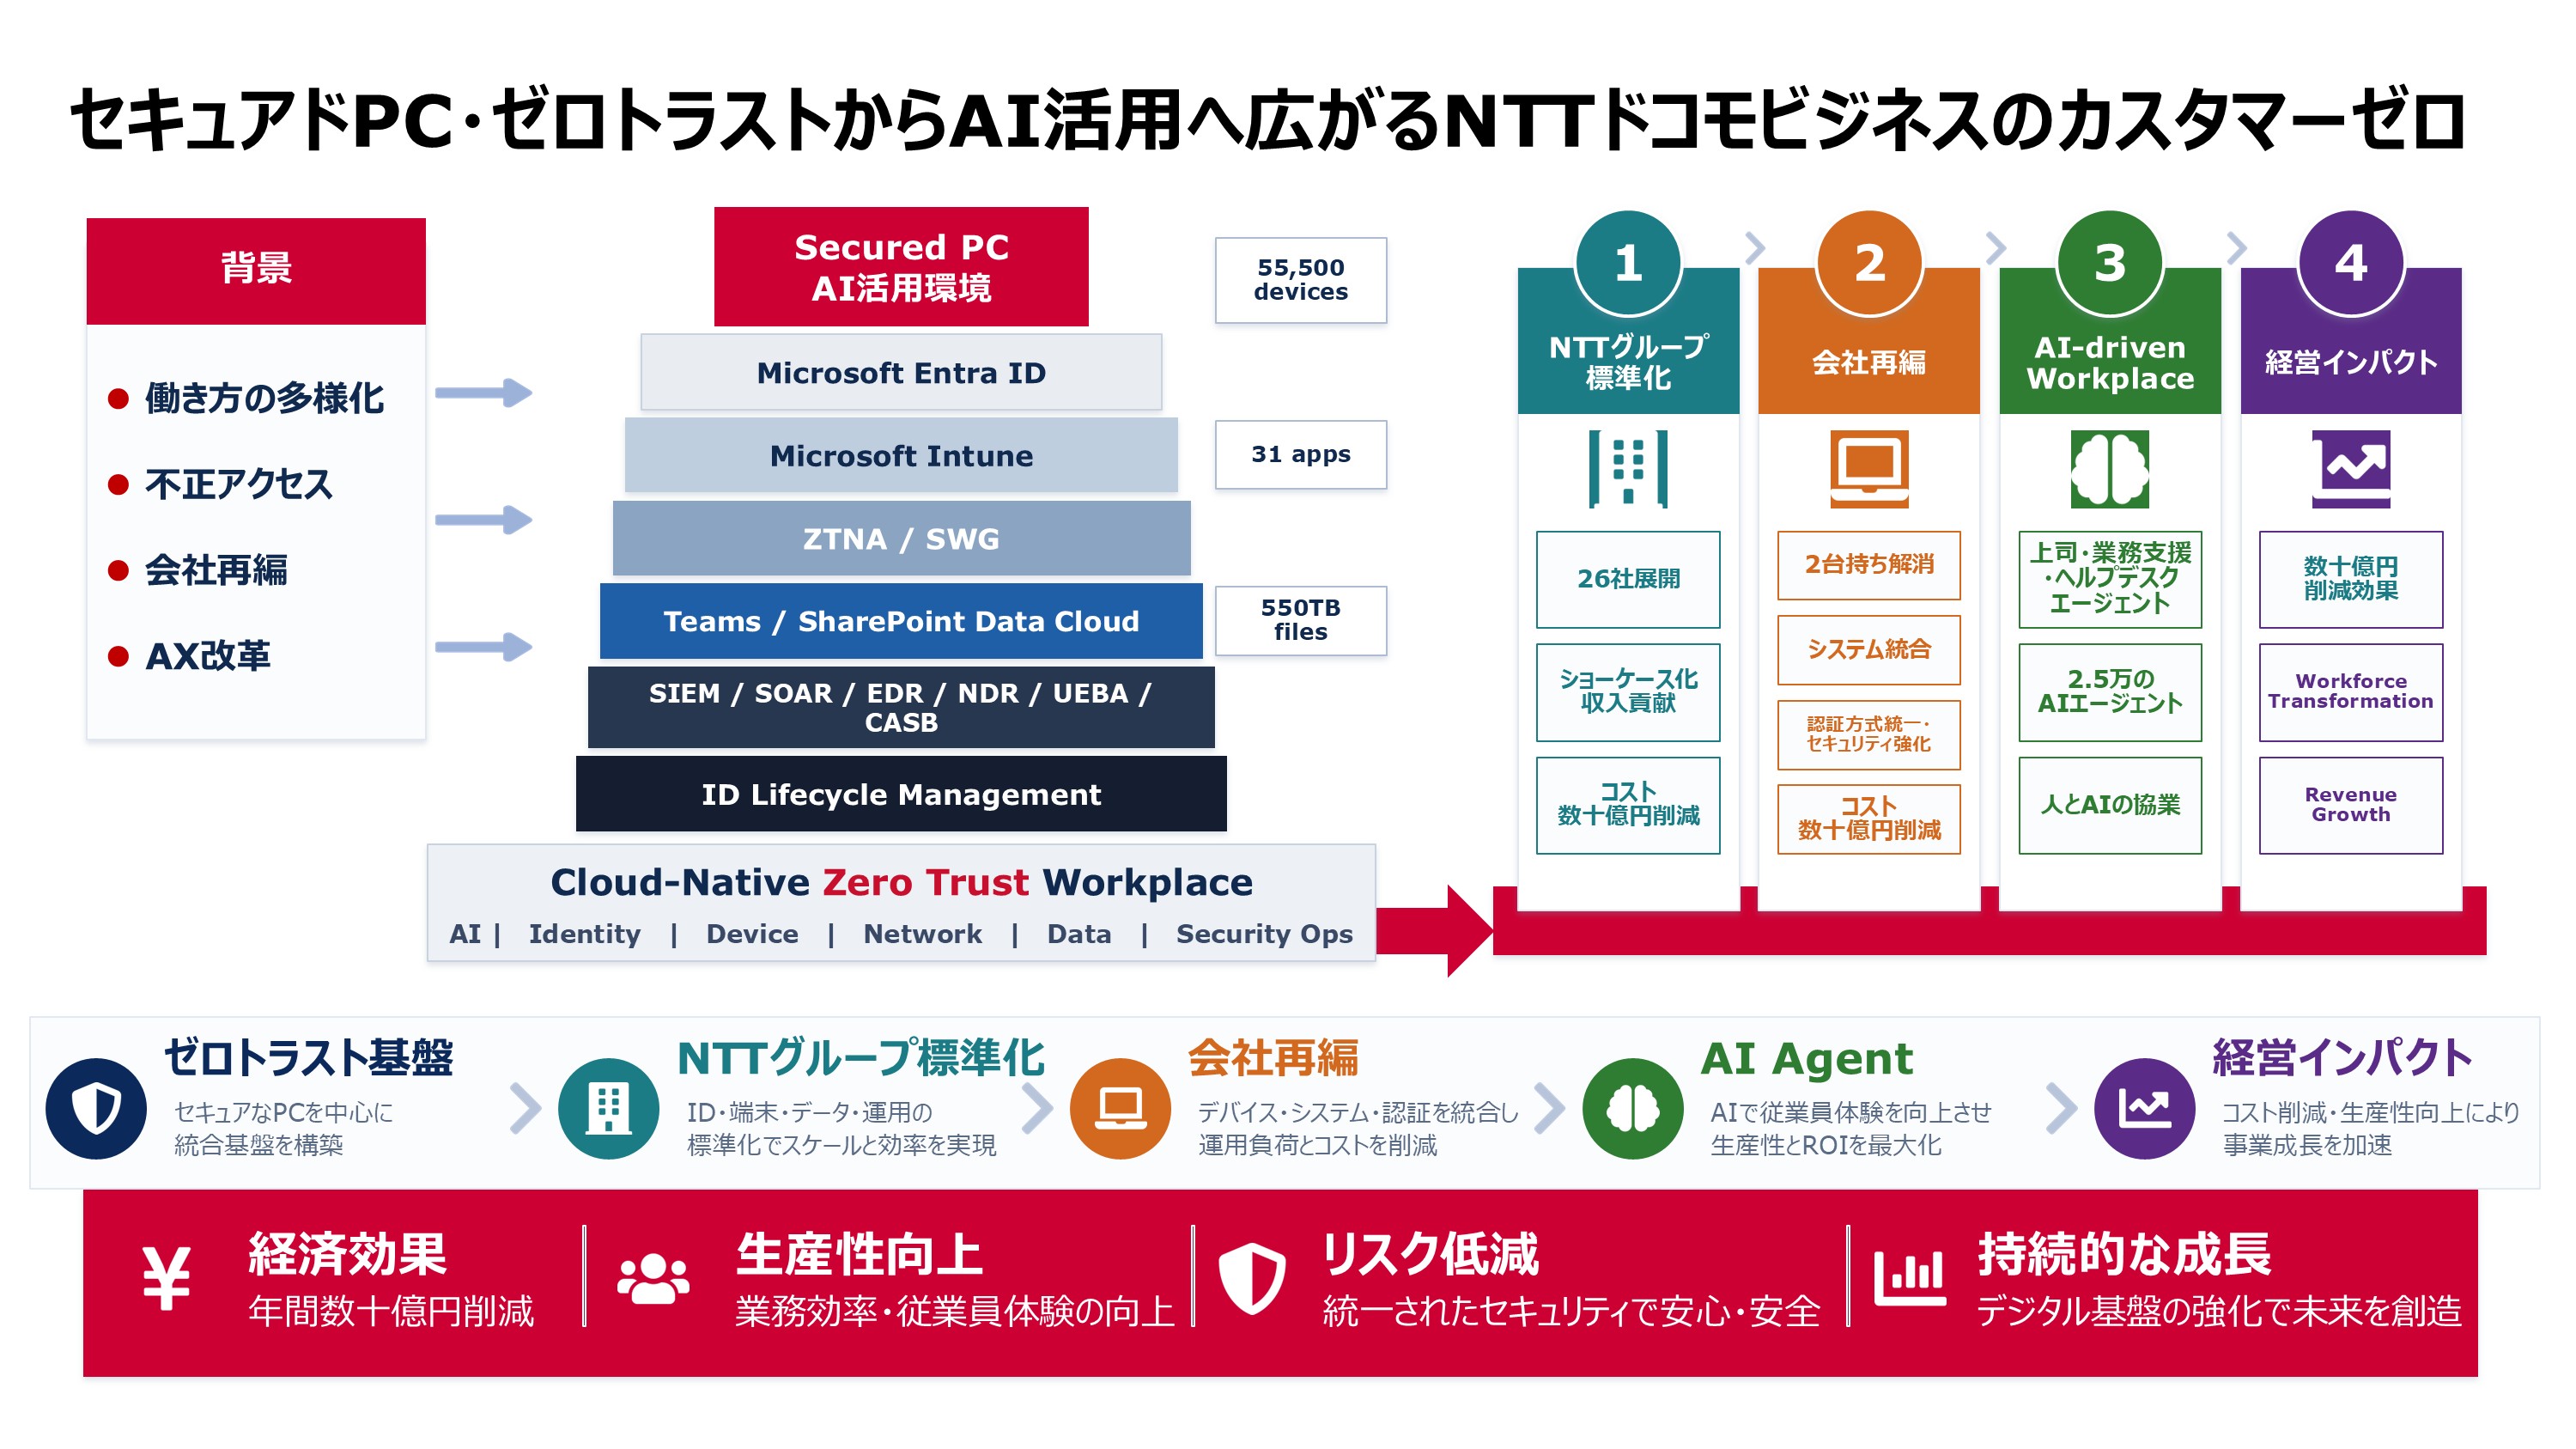
法人向けICTサービスを提供するNTTドコモビジネスは、新型コロナウイルス禍と2020年の不正アクセス事案を契機に、オンプレミス環境への依存を見直し、ゼロトラストを前提とした働く環境への改革を進めた。約3年半をかけて認証基盤やデバイス管理をクラウドへ移行し、安全性と利便性を両立する「働くOS」を構築した。同社では、ID、デバイス、クラウド、セキュリティ、業務データを一体で設計・運用し、社員の働き方を支える環境全体を「働くOS」と位置付けている。現在は約2万人の社員がMicrosoft 365 CopilotやAIエージェントを活用している。
本稿では、自ら実践し、効果や課題を検証したうえでお客さまへ還元する「カスタマーゼロ」の取り組みを紹介する。
NTTドコモビジネスは在宅勤務制度を段階的に拡大してきた。2018年、シンクライアント端末とSSL-VPNを中心とした従来環境を見直し、安全性と利便性を両立する新たな働く環境の構築に着手した。
同年7月、自社開発の「セキュアドPC」を導入。端末の暗号化、生体認証、ネットワークおよび端末への侵入防止対策など、必要なセキュリティ機能を端末側に実装した。
「従来の『データを外へ持ち出さない』という考え方から、『必要な対策を施した端末で、安全に利用する』という考え方へ転換しました。安全性と利便性のどちらかを諦めるのではなく、両立させることを目指したのです」と豊嶋は語る。
翌2019年にはセキュアモバイルも導入し、PCとモバイル端末を共通の考え方に基づいて保護・管理する環境を整えた。この基盤により、2020年の新型コロナウイルス禍においても、大きな混乱を招くことなくハイブリッドワークへ移行できた。豊嶋は「それまで進めてきたセキュアドPCや働き方改革が、急激な環境変化を乗り切る土台になったと実感しました」と振り返る。
NTTドコモビジネス株式会社
デジタル改革推進部
デジタルイノベーション部門
担当部長
豊嶋 剛司
同じ2020年、同社は不正アクセス事案を受け、境界型防御を前提としたセキュリティモデルを抜本的に見直した。標的となったオンプレミスADへの依存を解消し、「社内ネットワークなら安全」という前提から脱却することが急務だった。
「事案への個別対応だけでは再発防止に十分ではありません。『社内環境は安全である』という前提そのものを見直し、認証基盤を含めて働く環境全体を再設計する必要があると判断しました」と豊嶋は振り返る。
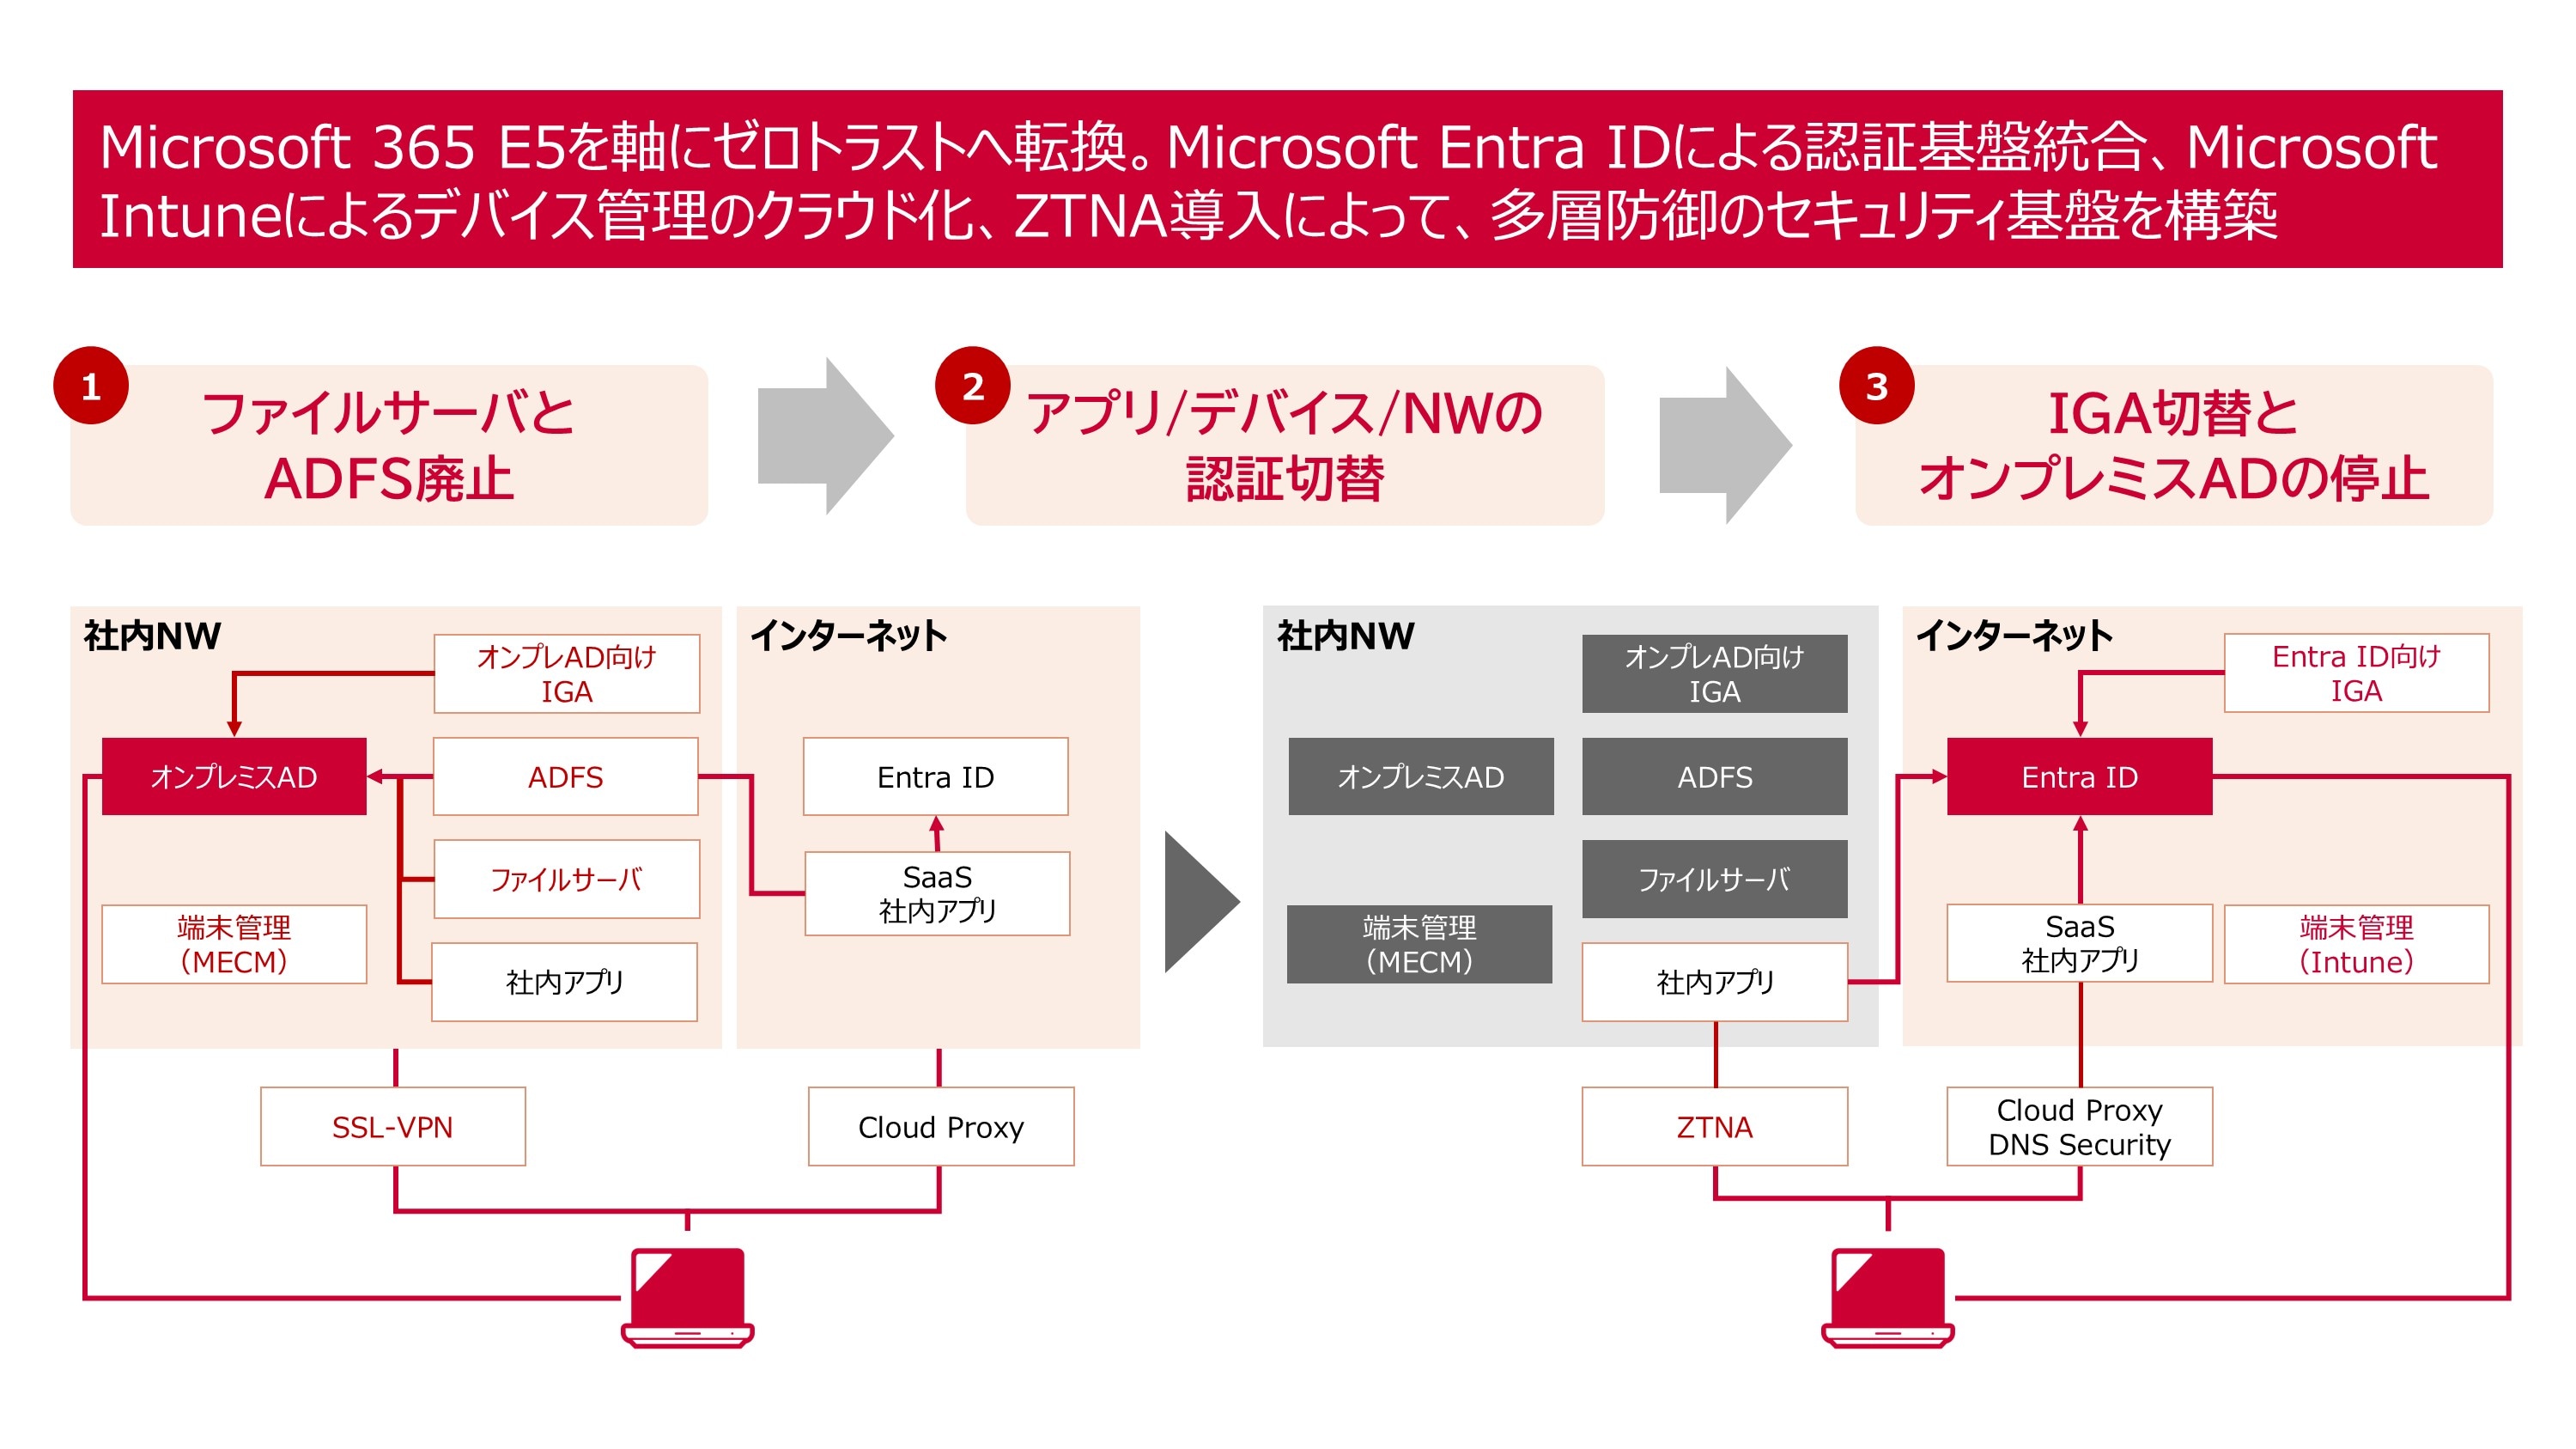
2021年、Microsoft 365をE3からE5へ移行。Entra IDによる多要素認証に、UEBA(ユーザー行動分析)やNDR(Network Detection and Response)を組み合わせ、不審な振る舞いの早期検知と、攻撃者による組織内での被害拡大の抑止を強化した。併せて、オンプレミスADを廃止し、認証基盤をクラウドへ移す方針を決めた。
「Entra IDへの移行は、認証基盤の切り替えだけではありません。関連システムや業務プロセスを含め、働く環境全体を再設計する取り組みでした。改革の必要性を丁寧に共有し、粘り強く進めました」と豊嶋は語る。
大規模な移行を一度に行うのではなく、データ、認証、IDガバナンスの順に依存関係を整理した。各段階で既存業務への影響を確認し、利用部門と認識を合わせながら進めることで、事業を止めずに基盤を切り替えた。
移行は約3年半をかけ、次の3段階で実施した。
同社はNTTグループ情報セキュリティ規程とNISTのゼロトラストの考え方を参照し、アクセス要求を都度検証するとともに、利用者、デバイス、ネットワークの状態を継続監視し、リスクに応じて対処する原則を策定した。
「アクセス時に利用者やデバイスの状態を確認し、認証と認可を行います。さらに、セキュリティの状態を継続的に監視し、必要な対処につなげることが基本です」と豊嶋は説明する。
中核となるEntra IDには、デバイス、ネットワーク、業務システム、SaaSの認証を統合した。Microsoft Intuneはクラウドからデバイスの設定と準拠状態を管理し、Microsoft 365 E5の各種セキュリティ機能はID、端末、情報を横断して保護する。従来のVPNはZTNAへ段階的に移行し、接続場所ではなく、利用者や端末の状態に基づいて必要なリソースだけへのアクセスを許可する構成とした。
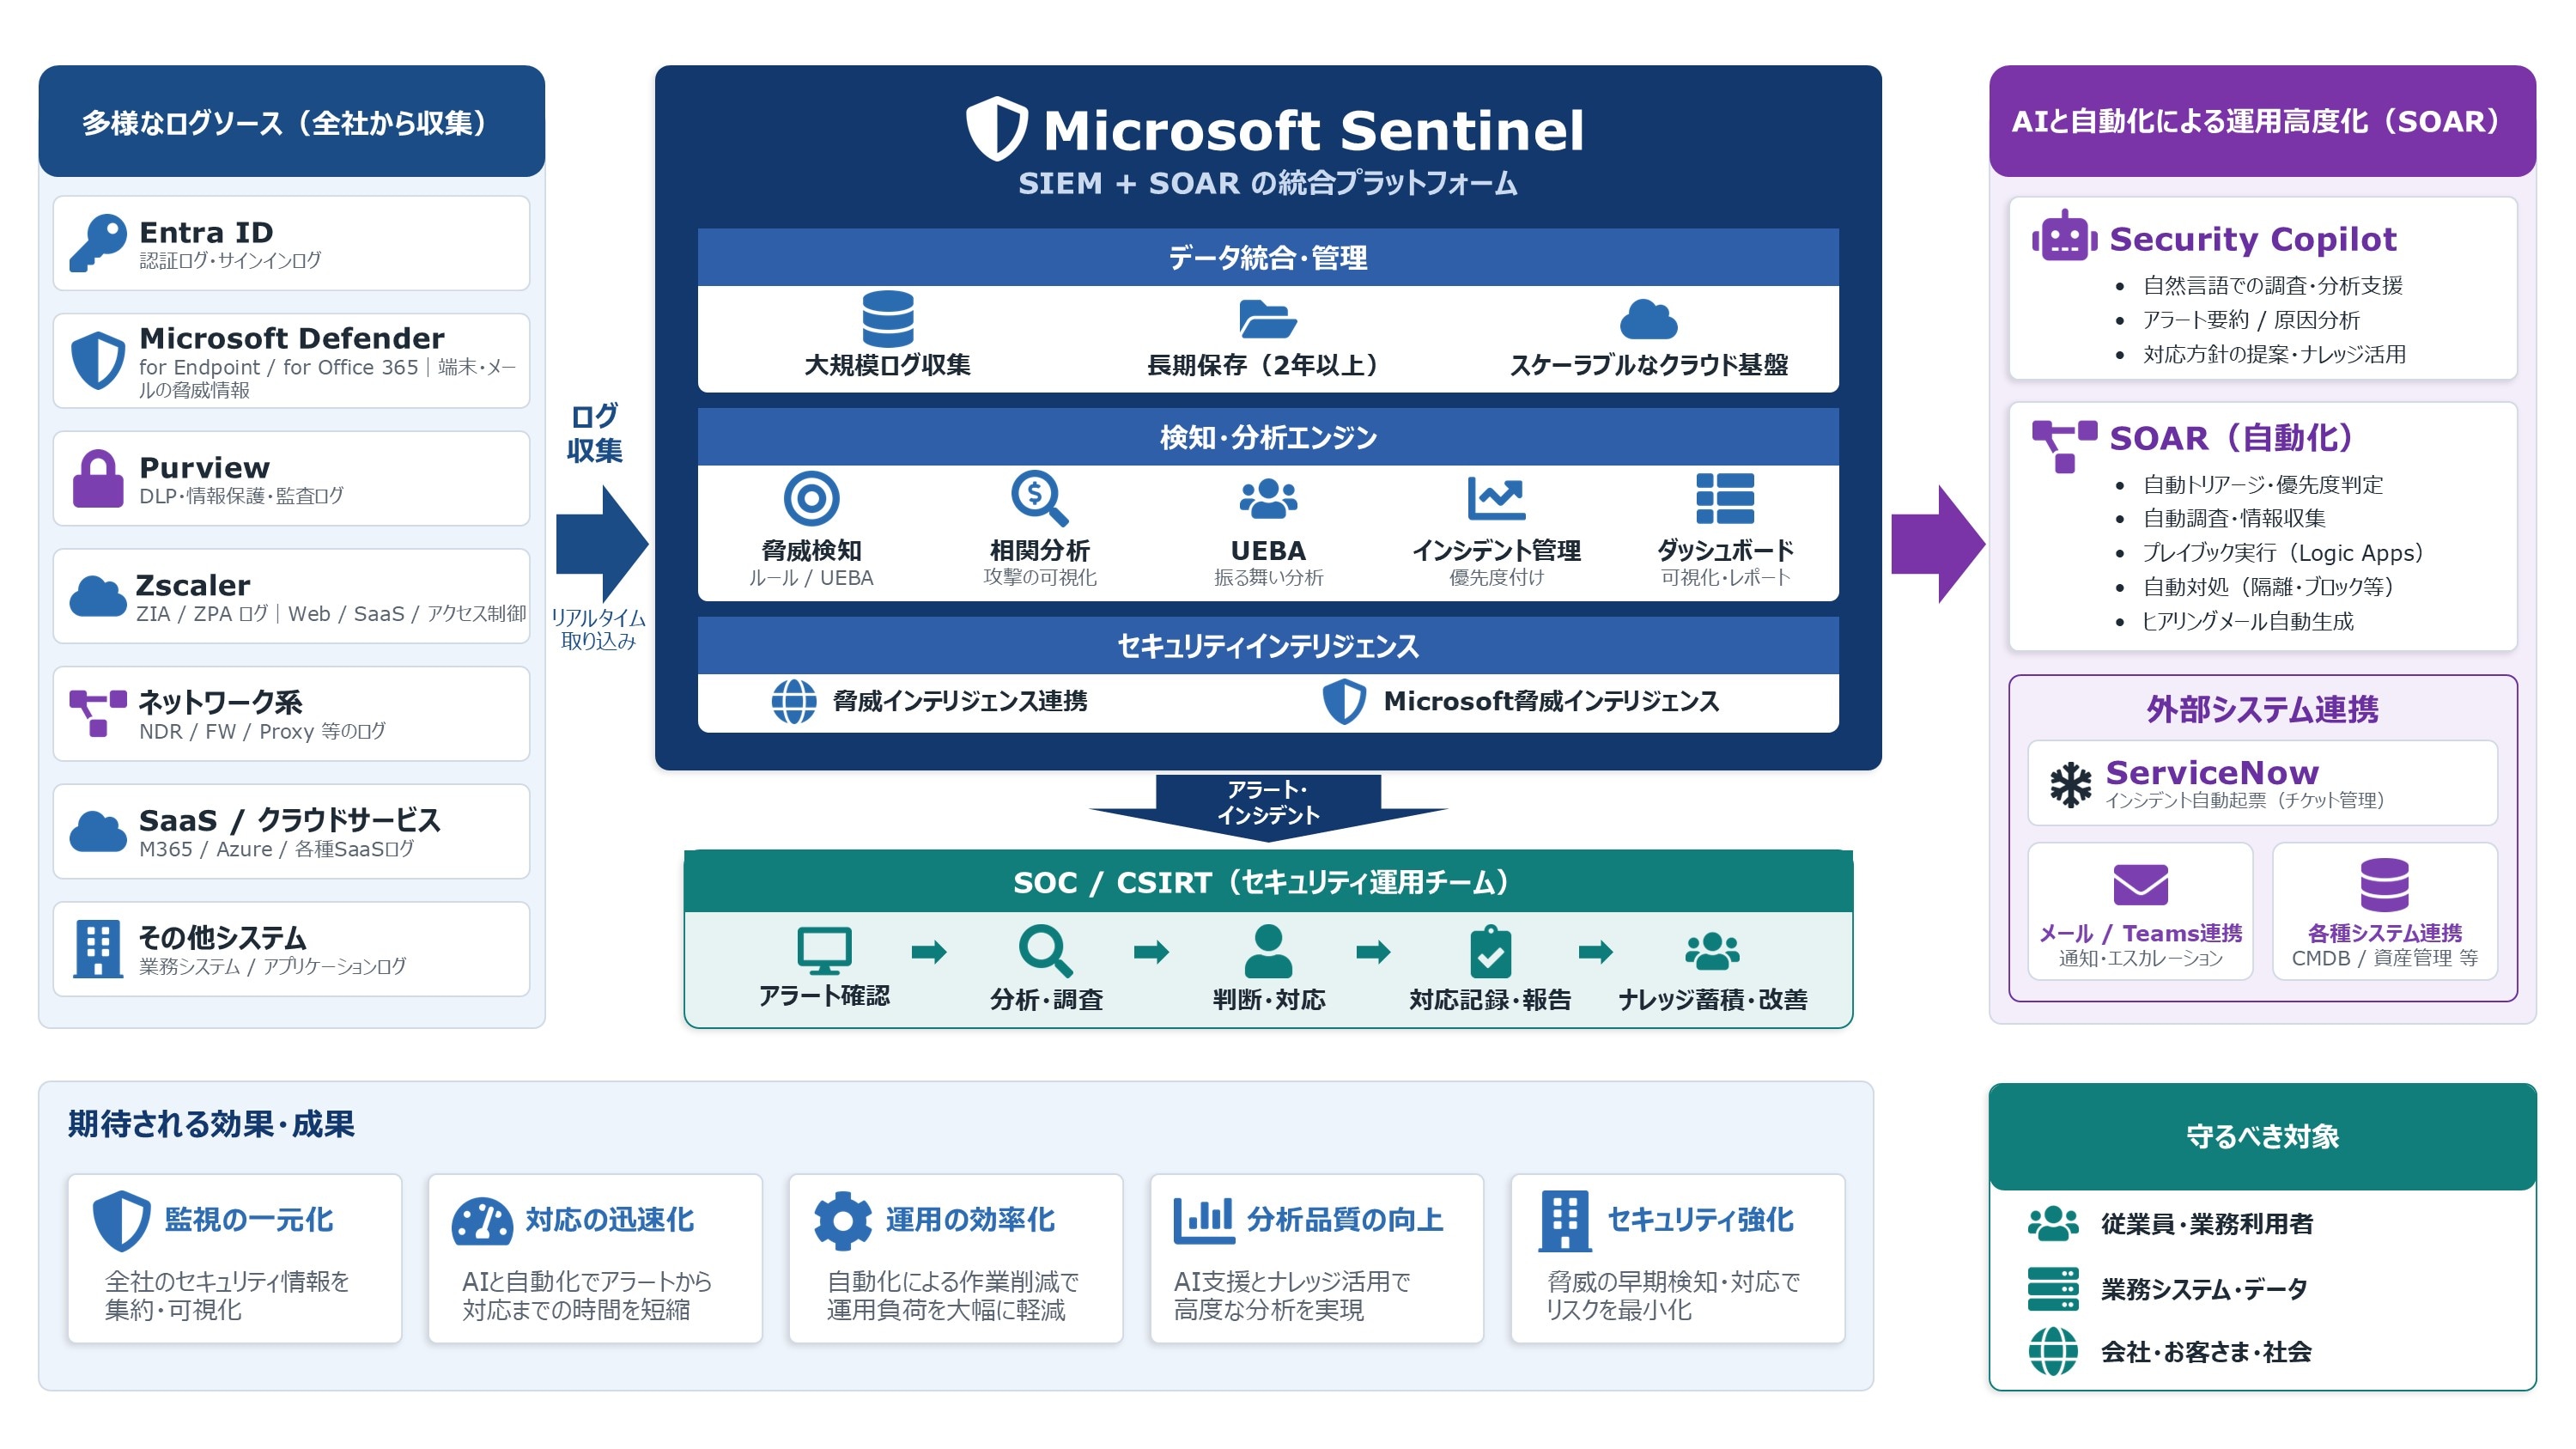
また、Microsoft Sentinelでセキュリティログを集約・分析し、Microsoft Security Copilotで脅威調査やインシデント対応を支援する。多層防御と運用の迅速化を両立する狙いだ。
全社で利用する約5.5万台のPCにはWindows Autopilotを展開した。端末の初期設定を自動化し、管理者の作業を減らすとともに、社員が自宅でも安全に利用を開始できるようにした。
製品選定では、単体機能の強さだけでなく、ID、デバイス、アプリケーション、データから得られる情報を連携できることを重視した。統合されたシグナルに基づいてアクセスを判断し、検知後の調査まで一貫して行えるため、運用の複雑化を抑えながら防御力を高められる。
Windows AutopilotとIntuneの組み合わせは、端末の調達から初期設定、ポリシー適用、利用開始後の管理までをクラウドでつなぐ。管理者が端末を手作業でセットアップする工程を減らし、標準化された設定を確実に届ける役割を担う。
「自宅に届いたPCを社員自身が起動すると、必要な設定やポリシーが自動的に適用され、業務を始められます」と豊嶋は語る。
セキュアドPCの導入により、PCの起動や接続、アプリケーション利用に伴う作業時間を24~40%削減し、オフィスICTへの満足度は98%となった。従来のシンクライアント環境と比べてコストは65%減。1万台を対象とする試算では、5年間累計で数十億円規模の削減効果に相当する。導入後、端末紛失に起因する重大インシデントは0件を維持している。
さらに、オンプレミス環境の維持、個別の認証・デバイス管理、SSL-VPNに関する運用を見直し、年間数億円を削減した。生産性、従業員体験、コスト、セキュリティの各面で成果が表れている。
特に、24~40%の作業時間削減は、利用者が日々繰り返す起動、接続、アプリケーション利用の待ち時間や手順を見直した成果である。65%のコスト削減と合わせ、利便性の向上が追加コストではなく、運用全体の最適化につながることを示した。
「IDと認証の仕組みが統合され、社員は自宅でPCをセットアップできるようになりました。セキュリティを一人ひとりの注意だけに頼らず、必要な対策をICT環境へ組み込むことで、安心して業務に集中できる環境を目指しています」と豊嶋は説明する。現在もSOCとCSIRTが連携し、監視とインシデント対応を継続している。
「従業員には、ICT環境やセキュリティへの過度な負担を感じず、本来の業務に集中してもらいたい。そのために、提供部門が必要な対策を仕組みとして組み込み、従業員と適切に運用することが重要です」と豊嶋は語る。
業務データや運用情報をクラウドへ集約したことで、ICT管理者は通信障害の原因を会議単位で切り分け、組織全体の利用状況を横断的に把握できるようになった。蓄積した知見は、お客さまの現状分析、移行計画、セキュリティ設計、導入後の運用改善にも生かしている。自社で直面した課題、移行時の判断、運用上の学びまで提供できる点が、カスタマーゼロによる提案の強みだ。
運用面でも、認証とデバイスの情報を共通基盤で確認できるため、個別システムを横断して原因を探す負担が減った。障害やセキュリティ事象の兆候を早期に把握し、関係部門が同じ情報を基に対応できるようになったことも、継続的な改善を支えている。
新しいセキュアドPC環境は、NTTグループの従業員体験の高度化とハイブリッドワークを支える中核基盤となった。自社での実践を、業種や企業規模を問わず応用できるモデルとして発信している。
大規模環境でオンプレミスADを廃止し、Entra IDへ認証を統合した本取り組みは、Microsoftの顧客事例でも紹介されている。
ゼロトラストとクラウドへの移行で、社員が必要な業務データへ安全にアクセスできる環境が整った。同社はこの基盤を生かし、AIの全社活用を進めている。Microsoft 365 Copilotの展開に先立ち、アクセス権限の適正化や秘密度ラベルの付与を進め、情報保護とガバナンスのルールを整備した。
象徴的なのが、Microsoft 365 CopilotのAgent Builderを使った「上司エージェント」「業務支援エージェント」と、Microsoft Copilot Studioによる「ヘルプデスクエージェント」だ。前者は組織や個人が蓄積した知見、判断の観点、業務ノウハウを基に、資料レビュー、課題分析、相談を支援する。後者は、社内問い合わせへの回答や情報探索を担う。
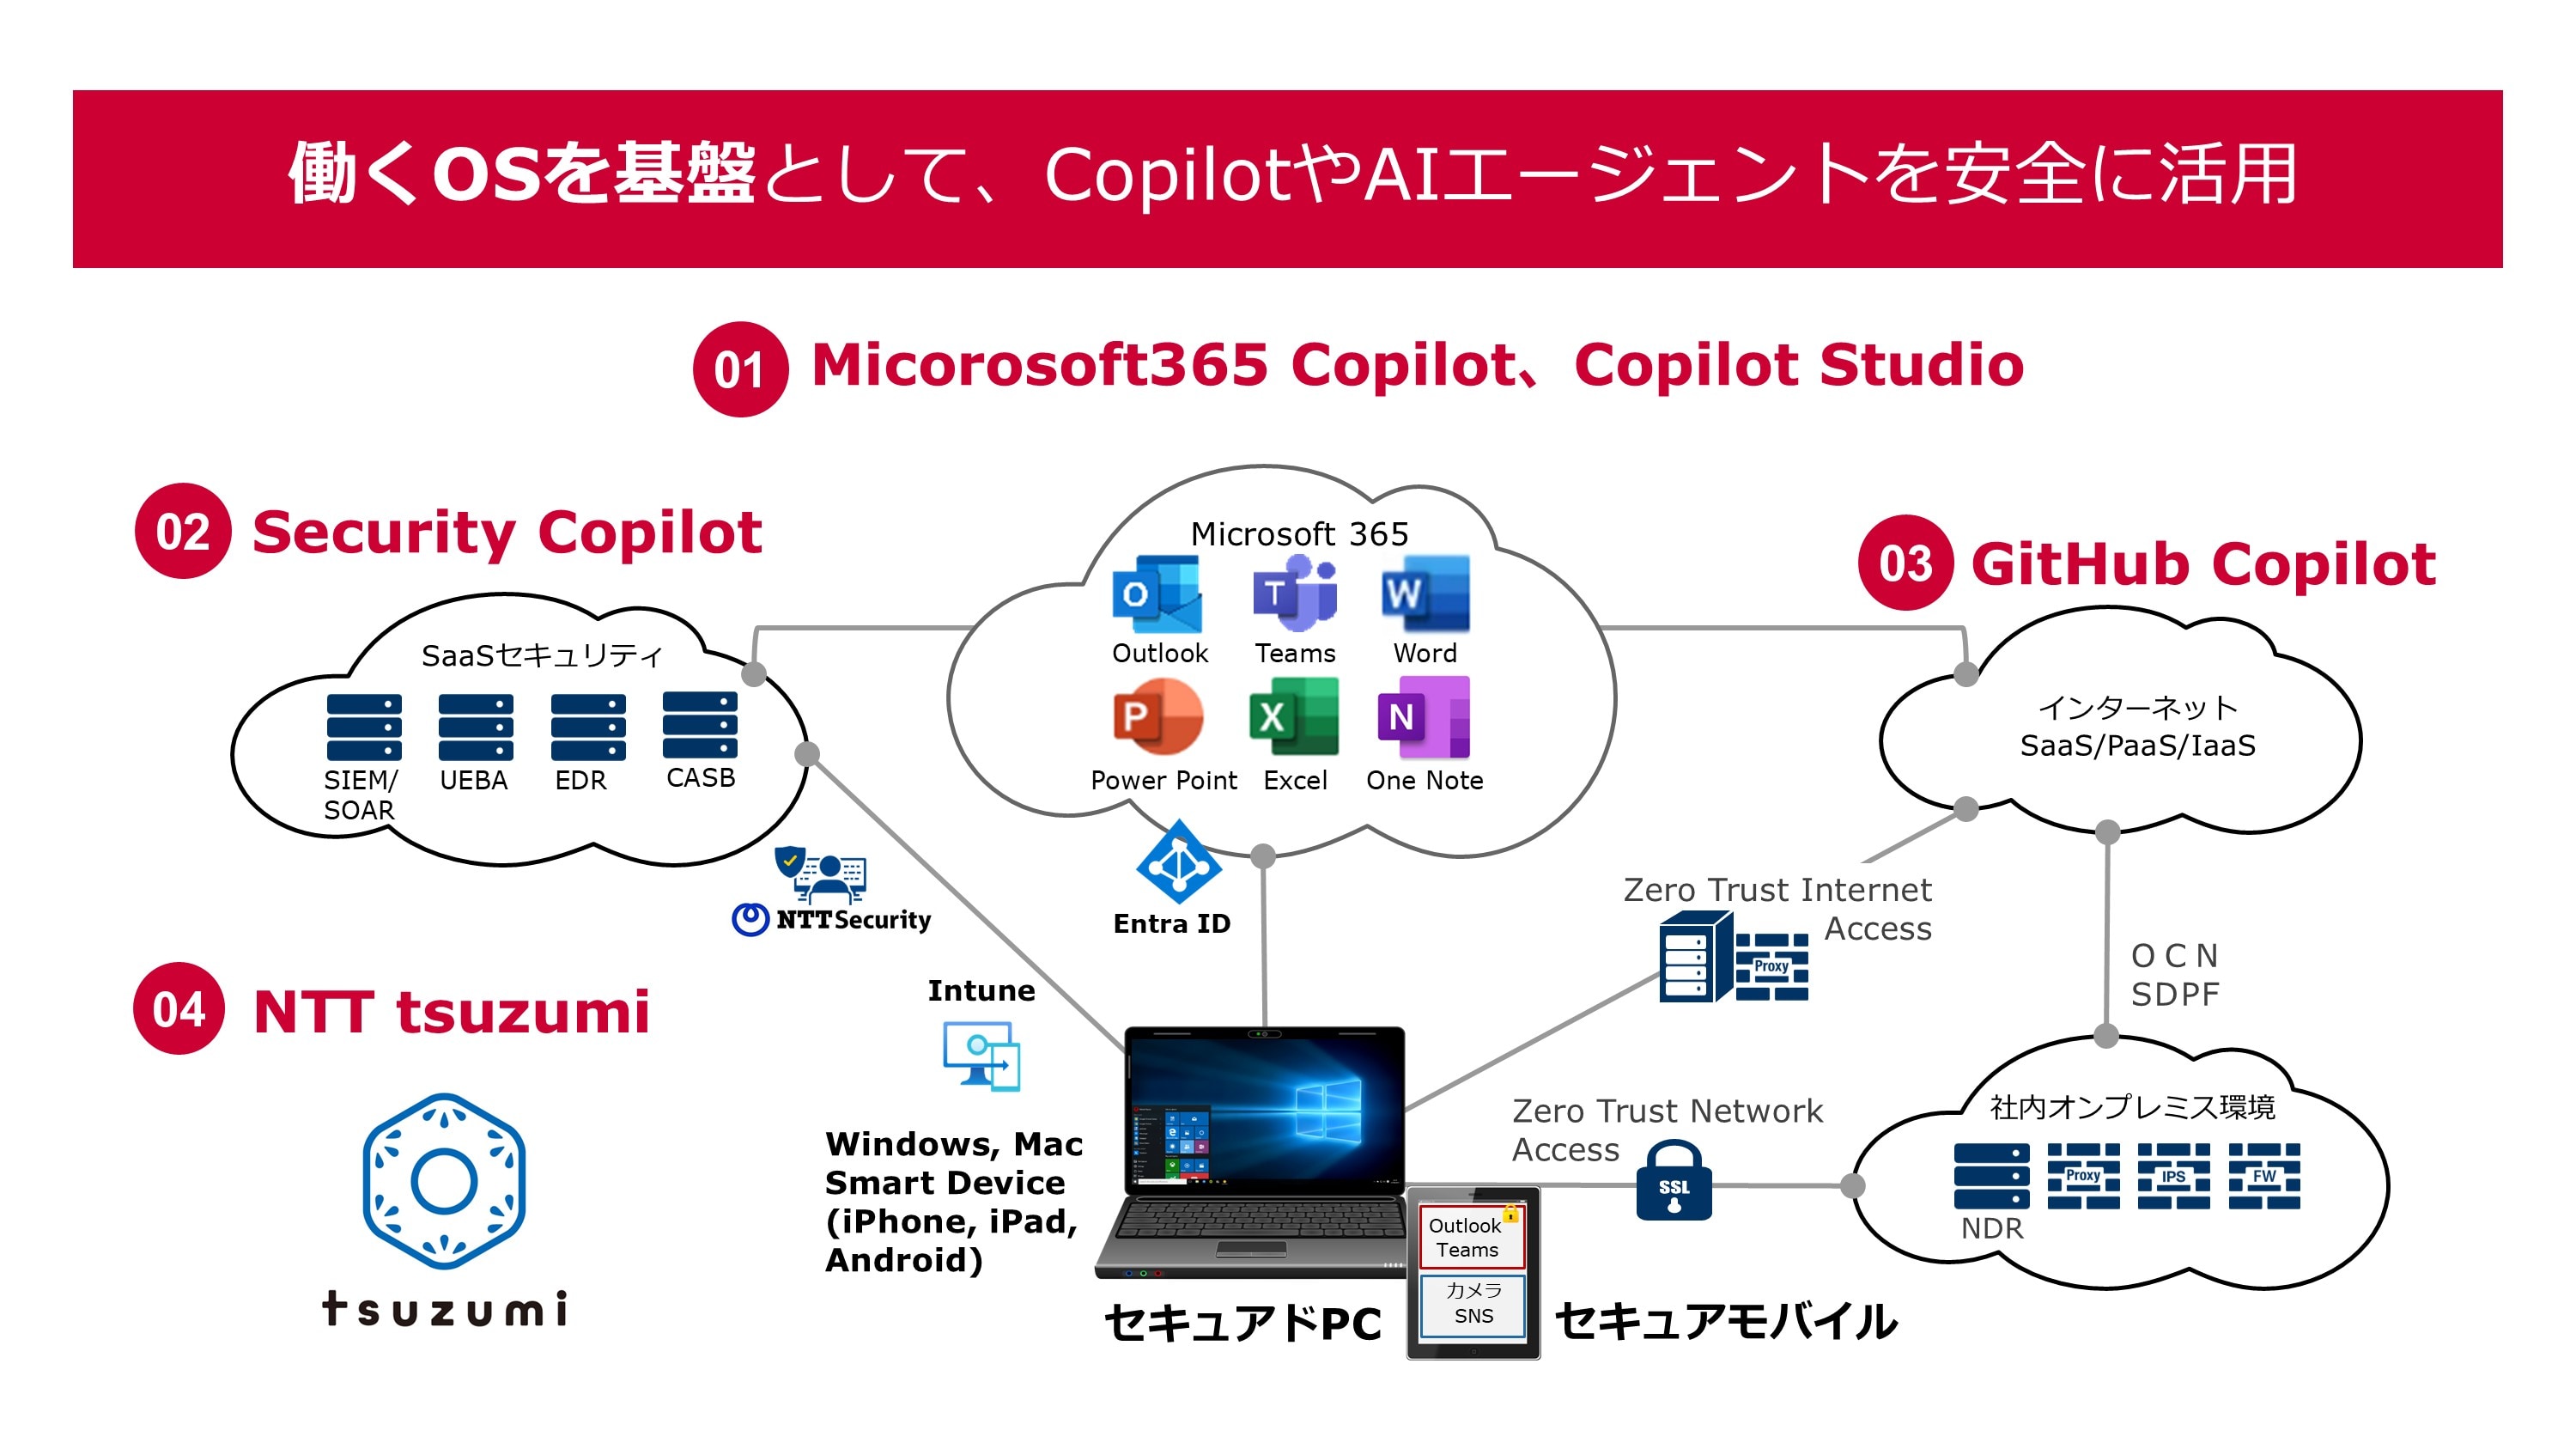
社長や幹部層を含む約2万人が活用を進め、社員が作成したAIエージェントは約2万5,000個に達した。必要な時に相談し、資料を確認し、情報を探せる業務パートナーが社員ごと、業務ごとに広がったことで、担当者は定型的な確認や探索に使う時間を減らし、アイデア創出、お客さまとの対話、判断など、人が担うべき仕事へ時間を振り向け始めている。また、個人の経験や判断基準をエージェントに反映することで、属人化していた知見を組織で再利用しやすくなり、部門や職位を越えた学びの共有も進んでいる。
「これまでは人と既存システムを中心に業務を進めていましたが、そこにAIエージェントが加わり、人とAIが協働する働き方が定着しつつあります。繰り返し作業や情報探索をAIが支援することで、社員が人ならではの価値に、より多くの時間を使えるようになっています」と豊嶋は説明する。
一方、2万5,000個まで増えたエージェントを有効な状態に保つには、重複、利用状況、権限、情報の鮮度を継続的に管理する必要がある。今後は、全社共通で使うものと各部署が業務に応じて使うものを整理し、AI全体のセキュリティ、コスト、ライフサイクルを一元的に把握する。基盤としてMicrosoft Agent 365の活用も進めている。
セキュリティ領域では、フィッシングメールやマルウェアなどに関する1日500件超のアラートについて、分析・対応の一部を自動化している。
「脅威の検知、防御、分析、インシデント対応を一連のプロセスとして捉え、AIと自動化で迅速に対応できる仕組みを進めています。人が判断すべきポイントを明確にし、AIに任せる範囲を段階的に広げています」と豊嶋は語る。
AIが膨大な情報の整理、資料作成、分析、レビューを支援する一方、新たな価値を構想し、関係者と対話して進む方向を決めるのは人の役割だ。同社は、AIを人の代替ではなく、人が本来注力すべき仕事へ時間と力を振り向けるための存在と捉えている。
エージェントの数が増えるほど、社員は自分の仕事に合う支援手段を選びやすくなる。一方で、似た機能を持つエージェントの整理や、参照情報の更新、成果の測定も欠かせない。現場の自律的な工夫を生かしつつ、全社のガバナンスと両立させることが次の課題となる。
「目指しているのは単なる効率化ではありません。AIやデジタル技術で生まれた余力を、人にしかできない創造的な仕事や、お客さまへの新たな価値提供に振り向けることです。そのためには、ICT基盤や制度、ルールを含む『働くOS』全体を変える必要があります」と豊嶋は語る。
人とAIが適切に役割分担し、生産性と創造性を高められれば、週休3日をはじめとする新しい働き方も将来の選択肢となる。まず自社で実践し、効果と課題を確かめ、得た知見をサービスやソリューションへ反映してお客さまの変革へ還元する。それが、NTTドコモビジネスの「カスタマーゼロ」である。
NTTドコモビジネス株式会社
法人向けICTサービスを提供し、自社を実証の場とする「カスタマーゼロ」を通じて、サービスの改善と顧客への知見還元に取り組む。