

シングルベンダーSASEのメリット
従来の境界防御(VPN、ファイアウォール、プロキシーなど)に頼ったセキュリティ対策は、リモートワークやクラウドの普及にともない、境界の数と曖昧さが増大し、対策の複雑さとコストが急上昇し、限界を迎えつつあります。ゼロトラストは、境界防御に代わり、脅威を前提として何も信頼しない、という境界防御をか補完する考え方です。そしてゼロトラストを実現する手段がSASE(Secure Access Service Edge)です。
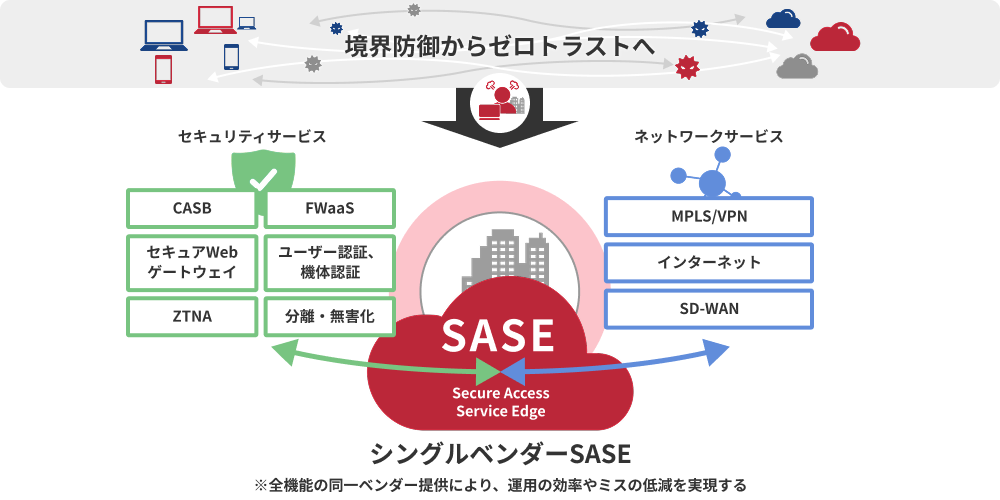
SASEを導入するにあたり、単一のメーカーで統一する「シングルベンダーSASE」を採用することには大きなメリットがあります。同じベンダーの機器やサービスで揃えることで、機能間の連携がスムーズになり、セキュリティの隙間(穴)が生じるのを防ぐことができます。さらに、窓口や管理システムが一本化されるため、導入コストだけでなく、運用の手間や維持コストも大幅に抑えることが可能になります。
VxGPlatform®とは
VxGPlatform®は、NTTドコモビジネスが提供するシングルベンダーSASEです。さまざまな導入形態に対応し、多くのオプションを用意することで、SASEの枠を大きく超えたネットワークとセキュリティの「オールインワン(All-In-Solution)」なプラットフォームです。
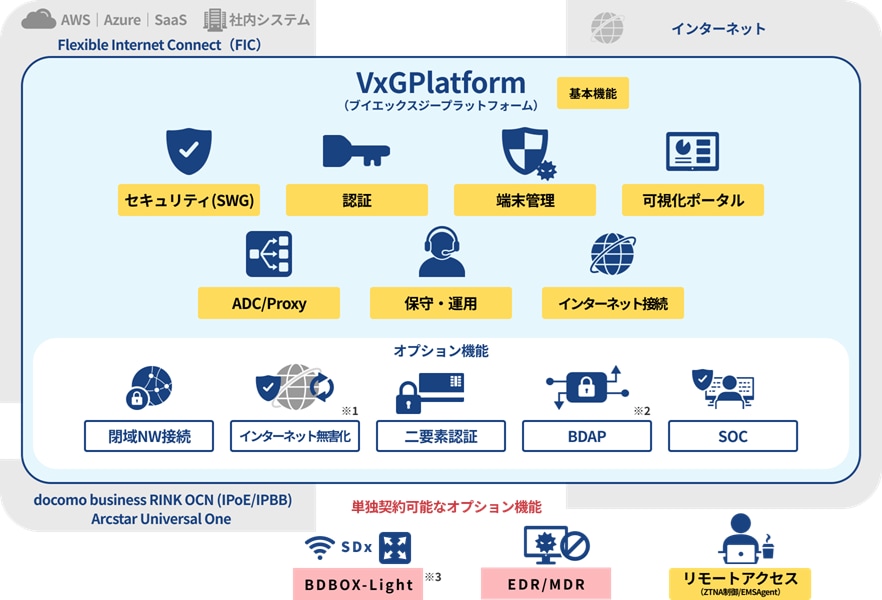
- ※1 インターネット無害化:ソースコード無害化方式のセキュアなブラウジングによって、マルウェアの感染を防止
- ※2 BDAP:「Blocklist Distribution and Automatic Protection」の頭文字を取った略称で、VxGPlatform®に、より強固な多層防御を提供
- ※3 BDBOX-Light:拠点に設置するUTM機器にNTT独自の多層防御(BDAP)を付属したセキュリティ強化モデル
多彩なセキュリティサービス
- FW/UTM
- NTTドコモビジネス独自の多層防御サービス
- 万が一のリスクに備えたサイバーリスク保険
- SOC/NOC※5の提供による24時間365日運用監視
- EDR/MDR
- iSolator(インターネット無害化)
- 二要素認証
※5 SOC / NOC:セキュリティオペレーションセンター / ネットワークオペレーションセンター
豊富なネットワークサービス
- ZTNA※4技術を用いたリモート接続
- VPNからのインターネット接続
- 各種クラウドサービスへの接続
- 社外からのインターネット回線を利用したリモート接続
- オンプレミス対応機器「BDBOX(Light)」の提供
※4 ZTNA:ゼロトラストネットワークアクセス
資料をダウンロードする
VxGPlatform®のアドバンテージ
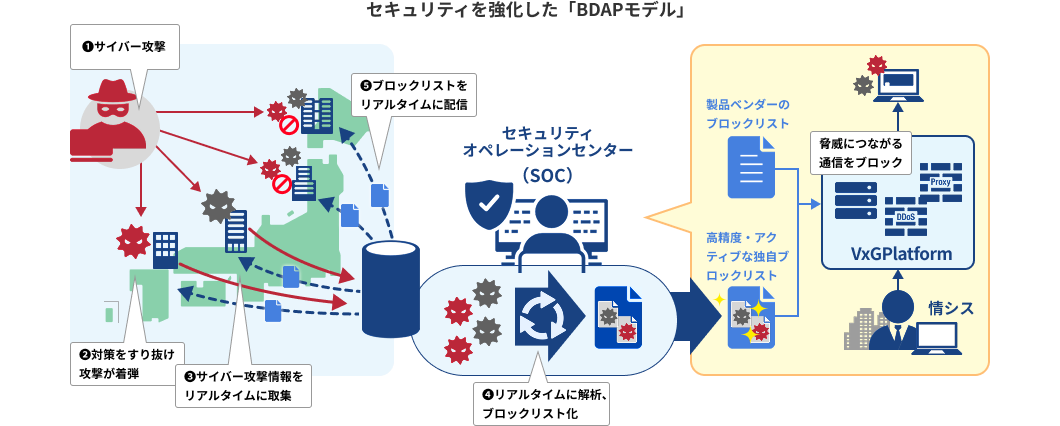
BDAPモデル:NTT独自セキュリティDBによる自動遮断
アンチウイルスやIPS/IDSなどの基本的なUTM機能に加え、NTT独自セキュリティデータベースを活用した自動遮断システム(BDAP)により、未知のセキュリティ脅威に対しても自動遮断を実行。多数の国内企業・官公庁のセキュリティ分析を行っているNTTならではの高品質・高機能なセキュリティ基盤を提供。
スピード収集と自動レスポンス
SOCが日本全国から悪性URL情報をスピード収集
最新悪性URL情報は、収集後VxGPlatform®に自動で反映、平均約10分で更新
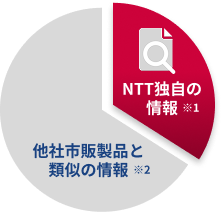
独自性の高い検知率
多数の企業・官公庁で今起きているサーバー攻撃、日本に特化したURLを収集
他社市販製品では検出されていない情報により最大30%向上(NTTドコモビジネス実績値)
※1 他社市販製品では検出されておらず悪性と判定された情報
※2 複数の製品
独自性
サイバーリスク保険
サイバーリスク保険は、さまざまなサイバーセキュリティの脅威などにより発生した事故の各種損害を包括的に補償します
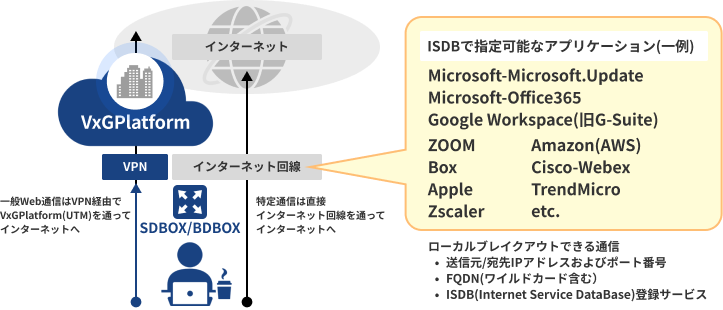
ローカルブレイクアウト
特定通信を、センター設備を通らずに、拠点から直接インターネットに抜けさせる仕組みをご提供します。
ローカルブレイクアウトによって、SaaS系Publicクラウド(Microsoft 365、Google WorkSpace、Boxなど)の利用によって消費する、大量のセンター設備への負荷増大および必要回線帯域を大幅に抑制することができます。
資料をダウンロードする
VxGPlatform® EDR 検知から駆除まで自動対応
VxGPlatform® EDR は、単独での購入が可能です。トライアルを最小10台から開始でき、SASE導入の第一歩としておすすめです。
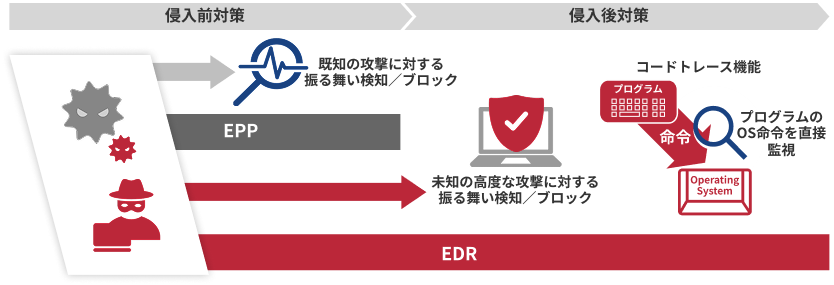
特長1 ウイルス対策ソフトでは対応できない未知の脅威に対応
振る舞い検知や機械学習型検知によって侵入してしまったマルウェアを検出し、ブロックすることが可能です
従来のウイルス対策ソフト(EPP)では、シグネチャーと呼ばれる定義ファイルを使ったパターンマッチング方式で既知のマルウェアの侵入を防ぐことはできますが、未知のマルウェアを防ぐことができません
- さらに、コードトレース機能が、実行中のプロセスのOSへの命令をすべて監視する高精度な脅威検出を実現します 。これにより、ファイルレスのウイルスやカーネルレベルの攻撃にも対応となります。また脅威の除去が、実行プロセスに限定されるため、システムへの影響が軽微で済みます。
特長2 情報管理者の運用負荷を軽減
VxGPlatform®(EDR)では、検知した脅威を自動的かつリアルタイムにブロックするため、情報管理者はポータルから業務通信か確認してクリックするだけ!誤検知は初期チューニングにより、ごく僅かな件数に抑えられます
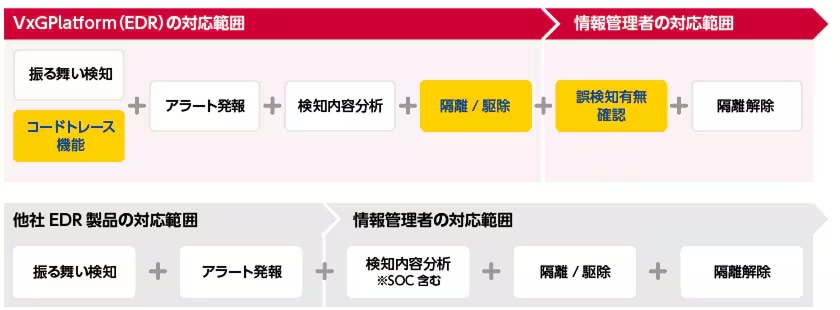
※ 他社EDR製品では、アラートや検知ログをもとに情報管理者またはSOCによる解析や、隔離箇所の判断が必要。
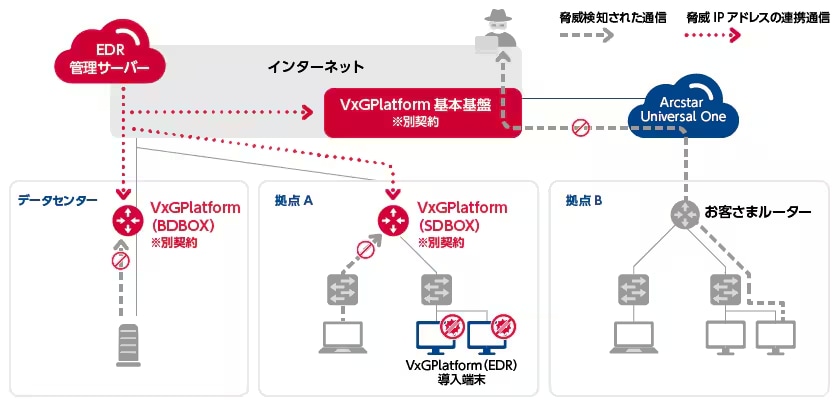
特長3 VxGPlatform®提供機器(基本基盤)との連携
VxGPlatform®(EDR)で検出された悪意のあるIPアドレスを他のVxGPlatform®提供機器と連携し、自動的にブロックすることが可能
BDBOXなどのBDAPモデルと組み合わせると、有事の際の補償や相談窓口もプラスされてさらに安心
資料をダウンロードする
VxGPlatform® ラインナップ
VxGPlatform®はSASEの基本をすべて押さえた通常モデルからオンプレ移行用のアプライアンス、EDRやSD-WANの単体提供プランまで、さまざまなラインナップを用意しています。さまざまなシステム環境に対してスモールスタートし、徐々に拡大できる体系となっています。
最小導入では、EDR単体導入が10台から、SD-WAN単体導入は1拠点から契約可能です。また、社内環境のSASE化を進める第一歩として、ネットワーク機器を入れ替えるだけで導入できるVxGPlatform®-BOXを提供しています。
| 追加機能 | シングルベンダーSASE | オンプレ移行用 アプライアンス |
EDR | SD-WAN | |
|---|---|---|---|---|---|
| 名称 | (通常モデル) | BDAPモデル | VxGPlatform®-BOX | EDR | BDBOX-Light |
| 提供形式 | クラウド | クラウド | ハードウェア | ソフトウェア | ハードウェア |
| 位置づけ | 基本サービスセット | セキュリティ強化版 | オンプレでの 基本サービス実現 |
脅威駆除オプション | FW / UTM機器の導入 |
| 導入規模 (ノード数) |
100~2500 | 100~2500 | ~300まで | 10~ | 1拠点~ |
| BDAPサポート サイバーリスク保険 |
◎ | ◎ | ◎ | ||
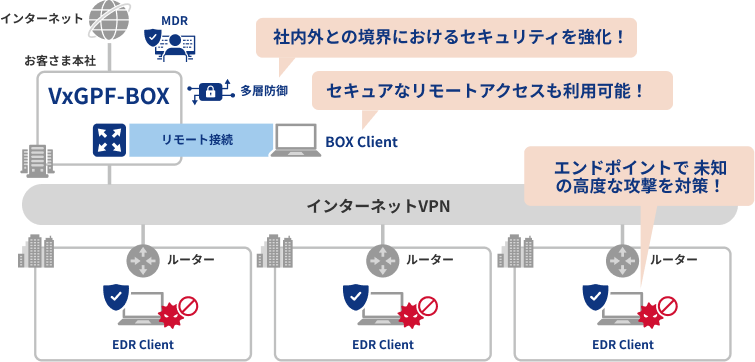
スモールスタート ・・・ 主要拠点や弱点から対応
- 拠点のPCのEDR導入でエンドポイントの攻撃を防御
- 本社にVxGPlatform®-BOXを導入し社内外のセキュリティを強化
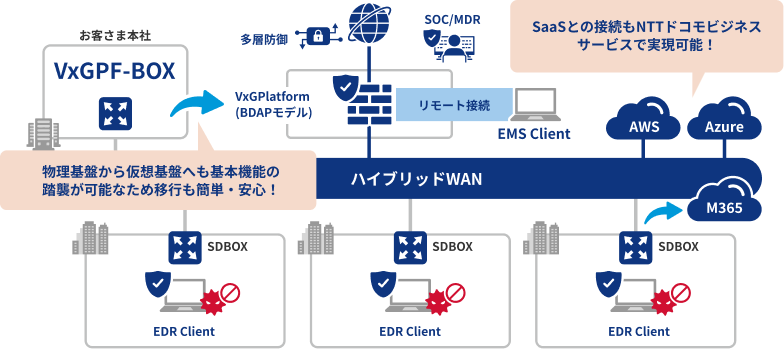
クラウド、WAN対応 ・・・ 徐々に拡大
- VxGPlatform®-BOXからクラウドへ移行し、SOC/NOC監視強化
- ハイブリッドWANによるクラウド対応
資料をダウンロードする
機能詳細
基本メニュー詳細
| 基本機能 | 詳細 | |
|---|---|---|
 インターネット接続 |
回線帯域 | 標準提供の回線帯域は100Mbps(BestEffort)となります。 |
| グローバルIPアドレス | 固定グローバルIPアドレス2個を含んでおります。 | |
 セキュリティ |
SWG | FW、UTM(Webフィルター/アンチウイルス/IPS/アプリケーション制御/DLP)、Proxy、SSL復号化、テナント制御、ADCを標準でご提供します。 |
| ユーザー認証 | なし、Local認証、LDAP認証、SAML認証を利用できます。 | |
 リモートアクセス |
デバイス数 | リモートアクセスを10デバイスまで利用できます。 ※VxGPlatform®基本基盤のみ |
| ユーザー認証 | Local認証、LDAP認証、SAML認証を利用できます。 ※オプション追加で二要素認証も利用できます。 |
|
| 機体認証 | 機体認証は共通証明書を利用できます。 ※1契約に1枚の共通証明書を発行します。 |
|
| ZTNA制御 (Zero Trust Network Access) |
機体認証および二要素認証に加え、ZTNAタグを利用した二次検査(VPN接続後のポリシー制御)と、ポスチャチェックを利用した端末状態の検査によって、万が一リモート接続における脆弱性や共通証明書のなりすましがあった場合でも第三者による侵入を防御します。 | |
| 自動接続 | ログオン後の自動VPN接続や、Onnet(社内)/Offnet(社外)の判定による自動切換を行います。 | |
| セキュリティ対策 | Webフィルターを利用できます。 | |
| 通信制御 | スプリットトンネル of 対象として、Microsoft 365、Microsoft Teams、Skype、Zoom、WebExから選択して利用できます。 | |
 可視化ポータル |
WebUIにて、機器構成を管理できます。(デバイス管理、ログ管理、Configバックアップ、ファームウェア管理、設定変更) | |
 保守・運用 |
各種お問い合わせ受付 | サービス内容、チケットを使用して運用代行や設定方法などの技術的なお問い合わせをメールにてお受けします(平日9:00-17:00)。 |
| メンテナンス通知 | サポートサイトにて10営業日前までを目安にメンテナンス情報を掲載します。(緊急メンテナンス時を除く) | |
| 故障受付 | 24時間365日による故障受付(電話)や、死活監視システムによる自動故障メールの通知、サポートサイトにて故障情報を適宜掲載します。 | |
 BDAP |
NTT独自のリアルタイムで更新される高精度なブロックリストによる多層防御によって、お客さまがC&Cサーバーやフィッシングサイトへ接続するリスクを予防します。また、万が一の際に備えたサイバーリスク保険も付帯されます。 | |
「VxGPlatform®」追加メニュー
追加メニュー詳細
| オプション | 詳細 | |
|---|---|---|
|
インターネット 接続接続オプション |
インターネット回線の増設 | 100M/1G/2G/3G/4G/5Gbps(BestEffort)、100M/200M/300M/500M/1Gbps(帯域確保)の中からご希望の回線を増設できます。 増設する各回線にも固定グローバルIPアドレスを2個包含しています。 |
| 固定グローバルIPアドレス追加 | 固定グローバルアドレスを1IPアドレス単位で追加できます。 | |
 閉域NW接続オプション |
Flexible InterConnect接続 | VPNに対して100M/200M/300M/500M/1G/2G/3G/4G/5Gbps(BestEffort)、100M/200M/300M/500M/1Gbps(帯域確保)の中からご希望の回線を接続できます。 |
 リモートアクセス オプション |
クライアント端末の追加 | リモートアクセスするクライアント端末を10デバイス単位で追加できます。 |
| 二要素認証 | 二要素認証を実装するためのトークンモバイルを10デバイス単位で追加できます | |
 運用オプション |
チケット追加 | 各種増速・追加対応、技術お問い合わせ、運用代行用のチケットを10枚単位で追加できます。 |
| SOC | 月1回のSOC月次レポート(日本語)を提示します。 月3回までのポリシー変更+策定支援を実施します。 |
|
 導入支援パック オプション |
導入支援パック・松/竹/梅 | 初期導入時におけるオーダーシートの記載サポートや拠点機器設置時のリモート立ち合いなどを行います。 |
| 導入支援パック・EDR | 初期導入時におけるステージング期間(10営業日程度)の技術QA支援や打合せ対応、運用マニュアル説明などを行います。 | |
 SDxオプション |
拠点機器提供 | SD-WAN機器(FW/UTM)を提供します。 |
|
各種工事オプション
|
オンサイト工事 | 拠点機器のオンサイト設置工事や移転、撤去、簡易設定変更などのオンサイト作業を行います。 |
| リモート変更作業 | 事前に購入いただいたチケットにて、リモートでの設定変更できます。 | |
 セキュリティオプション |
インターネット無害化 | Webサイトの無害化を10デバイス単位で提供します。 ※本オプションについては、プロキシー利用が必須となります。 |
 EDRオプション (単独契約可能) |
クライアント端末の追加 | EDRを導入するクライアント端末を10デバイス単位で追加できます。エンドポイント保護プラットフォーム(EPP)、およびエンドポイント検知/レスポンス(EDR)機能が利用できるライセンスの提供、および管理ポータル(最大10万デバイス/ポータル ※10万デバイス以上の場合には複数のポータルにて管理が必要)を提供します。 |
| 運用支援/MDR | EDR運用におけるお問い合わせ対応や例外リストのメンテナンス、月次レポートなどをサポートします。 | |
資料をダウンロードする
お申し込みの流れ

-
※1
契約書類は、正式見積書/申込書/提供条件書/サービス機能説明書/オーダーシートを指します
よくある質問
- Q SASEの導入に向いているのは、どのような企業ですか?
-
A
特に以下のインフラ課題を持つ企業に最適です。
①脱VPNでゼロトラストを実現したい
VPNの遅延や機器の脆弱性リスクを排除し、オフィス・自宅・外出先のどこからアクセスしても一貫したセキュリティポリシーを適用できます。②セキュリティ人材が不足している
各拠点に設置したUTMやプロキシーなどの機器のパッチ当て・リプレース作業をなくし、セキュリティ機能やアクセスログをクラウド上のポータルで一元管理することで、運用工数を最小化できます。
- Q SASEを導入するとゼロトラストを実現できるのはなぜですか?
-
A
SASEは、社内外からの接続に対してユーザーの身元や端末の状態を常に検証するアクセス制御の仕組みを備えています。
同時に、すべての通信をSWGでリアルタイムに検査し、ウイルス感染や危険なWebサイトへのアクセス、データ漏洩をクラウド上でブロックします。これにより、誰も信用せず常に検証・監視するセキュリティ環境を実現できます。
- Q 個々の端末にエージェント(専用のセキュリティソフト)のインストールは必要ですか?
-
A
必須ではありません。
VxGPlatform®の標準基盤はクラウド上で提供されるため、個々の端末へのソフトのインストールは不要です。
リモートアクセス制御やEDRオプションをご利用される場合には、保護対象の端末に専用のエージェントをインストールしていただく必要があります。
- Q セキュリティ運用のアウトソーシングは可能ですか?
-
A
はい、可能です。
標準プランでは、24時間365日の稼働監視に加えて危険度の高い脅威を検知した場合にはアラート通知を実施します。
チケット制によるお問い合わせ対応やシグネチャーのアップデートも可能です。
追加オプションでは、SOCによる月1回の月次レポート(日本語)やセキュリティポリシーの設定変更作業を代行可能です。
月次レポートではアラートの発生状況や運用上の改善項目のご提案、セキュリティに関する最新動向をご報告します。
- Q EDRとMDRの違いは何ですか?
-
A
EDR(Endpoint Detection and Response)は、マルウェアの侵入を防ぐだけでなく、侵害が疑われる挙動を検知した際に、端末隔離や調査・対処を支援するセキュリティソリューションです。これにセキュリティのスペシャリストによる運用サポートを付帯させたものがMDR(Managed Detection and Response)です。
VxGPlatform®では、EDR単体とMDRの両方のオプションをご用意しています。
「VxGPlatform®」
資料ダウンロード
「VxGPlatform®」サービス資料
SASEはマルチベンダー化しやすいため、運用が煩雑!
セキュリティスペシャリストの獲得・確保が困難!
だからこそ効果を実感できるNTTドコモビジネスによるシングルベンダーSASE「VxGPlatform®」。
スモールスタートすることもできる柔軟性と拡張性に富んだVxGPlatform®について、
パンフレットを是非ご覧ください。

「VxGPlatform®」EDR資料
VxGPlatform® EDRは、コードトレース機能によって、マルウェアの脅威を
高精度に検出することで、情報管理者の運用負荷を軽減。
自動分析・隔離で運用稼働を削減できるエンドポイントセキュリティを実現します。
VxGPlatform®提供機器(基本基盤)との連携も可能です。

ホワイトペーパー~高度化するサイバー攻撃に備える中堅・中小企業が「SASE」を実現するためのポイント~
「SASE」は高度化するサイバー攻撃に対抗するためのセキュリティ手法の一つだ。
しかしSASEを実現するには複数の製品やサービスを導入する必要があるため、導入作業や運用管理作業が複雑になりがちだ。スムーズにSASEを実現する方法とは。
FortinetとNTTドコモビジネスによる対談でその方法が明らかになります。

「一人体制情シス」の状態でお困りのお客さまへ
セキュリティ機能をクラウドで一括提供する
シングルベンダーSASE サービス「VxGPlatform®」
サイバーセキュリティ・メッシュに必要な機能がオールインワンでそろっており、サイバーリスク保険もパッケージ化したりと、中堅中小企業のニーズに隅々まで対応可能なマネージドセキュリティサービスだ。
本ホワイトペーパーでは、ガートナー主催のイベント「ガートナー IT インフラストラクチャ、オペレーション&クラウド戦略コンファレンス2023」におけるNTTドコモビジネス中島輝昌氏のセッションから、「VxGPlatform」の特長などを紹介する。

スモールスタートでゼロトラストを実現!~ シングルベンダーSASEの活用術 ~
NTTドコモビジネスでは中堅・中小企業においてシングルベンダーSASEだからこそ手軽に活用いただける術をオンデマンドで配信しております。是非一度、ご覧ください。