JC-STARとは?制度の概要から対象製品、
適合ラベル・認証レベルをわかりやすく解説
JC-STARとは?
JC-STAR(Labeling scheme based on Japan Cyber-Security Technical Assessment Requirements)は、IoT製品のセキュリティ要件への適合状況を評価し、ラベルによって可視化する日本の制度です。 利用者や調達担当者が製品選定時に、セキュリティ対策の実施状況を確認しやすくすることを目的としており、一定の基準を満たした製品には適合ラベルが付与されます。
JC-STARはいつから?運用開始の背景
近年、IoT機器の普及に伴い、脆弱性を狙ったサイバー攻撃が増加しています。一方で、製品ごとのセキュリティ対策状況を客観的に判断することは容易ではありません。こうした状況を受け、経済産業省は2024年8月に「IoT製品に対するセキュリティ適合性評価制度構築方針」を公表し、IPAが制度整備を進め、2025年3月にJC-STARの運用が開始されました。JC-STARは、IoT製品のセキュリティ対策状況を分かりやすく可視化する制度として活用が始まっています。
JC-STAR適合ラベルとレベルの違い
JC-STARでは、IoT製品に求められるセキュリティ要件に応じて★1から★4までの適合レベルが設定されています。レベルが高くなるほど、求められるセキュリティ要件の項目が増え、より高度なセキュリティ対策が求められます。また、★1・★2はベンダーによる自己適合宣言方式、★3・★4は第三者機関による評価・認証方式が採用されており、評価方法にも違いがあります。利用者や調達担当者は適合ラベルを確認することで、製品のセキュリティ対策状況を把握し、利用目的やリスクに応じた製品選定を行うことができます。
★1〜★4の違い
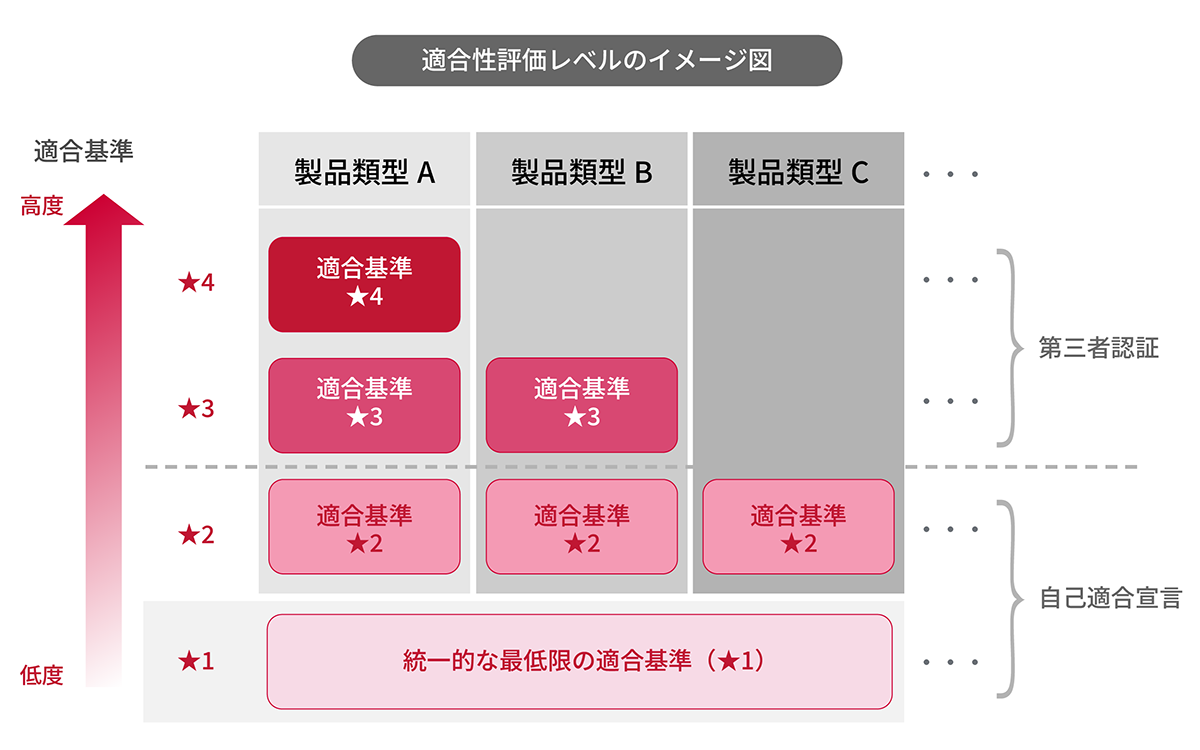
※経産省発行の「IoT 製品に対する セキュリティ適合性評価制度構築方針」を参考に当社作成
★1:IoT製品に共通して求められる最低限のセキュリティ要件を満たしていることを示します。ベンダーによる自己適合宣言方式が採用されます。
★2:製品カテゴリごとの特性を考慮した追加のセキュリティ要件を満たしていることを示します。★1と同様に自己適合宣言方式で評価されます。
★3・★4:政府機関や重要インフラ事業者、地方公共団体等の、重要なシステムで利用される製品を想定したレベルです。製品類型ごとに設けられる適合基準について、独立した第三者評価機関が評価を行い、その評価報告書に基づいてIPAが認証および適合ラベルを付与します。
★1・★2の自己適合宣言とは
★1・★2は、製品ベンダー自ら適合基準に基づいて評価を実施し、その結果を申請する自己適合宣言方式を採用しています。第三者機関による認証が不要なため、比較的短期間かつ低コストで適合ラベルを取得できる点が特徴です。自己評価に基づく方式のため、評価の信頼性はベンダーに依存しますが、必要に応じてIPAが検査やサーベイランスを実施し、適合ラベルを取り消す仕組みを設けることで信頼性を確保しています。
★3・★4の第三者認証とは
★3・★4は、第三者評価機関による評価・認証が必要となります。政府機関や重要インフラ事業者など、高いセキュリティ水準が求められる環境での利用を想定しており、★1・★2よりも厳格なセキュリティ要件が設定されています。第三者評価機関とは、製品を開発・販売する事業者とは独立した立場で、JC-STARの評価基準に基づいて製品のセキュリティ要件への適合状況を審査する機関です。評価結果に基づいて認証が行われるため、自己適合宣言方式の★1・★2と比べて客観性や信頼性が高いことが特徴です。
適合ラベル取得製品リストで確認できること
JC-STAR適合ラベルを取得した製品は、「適合ラベル取得製品リスト」に掲載されます。「適合ラベル取得製品リスト」では、製品情報をはじめ、取得した適合ラベルのレベルや有効期間を確認できます。登録番号から個別の製品情報ページを開くことで、対象型番、セキュリティ情報、脆弱性届出窓口、問い合わせ先なども確認でき、製品導入後の運用や脆弱性対応、トラブル発生時の問い合わせ対応にも役立ちます。
対象となるIoT機器
JC-STARの対象となる機器は、IPによるデータ送受信機能を持ち、インターネットまたは内部ネットワークに接続可能なIoT製品です。インターネットに直接接続しない機器でも、ゲートウェイなどを経由して接続できる場合は対象となります。例えば、ネットワークカメラ、IoTゲートウェイ、通信機器、スマート家電などが含まれます。一方、JC-STARでは、製品があらかじめ備えているセキュリティ機能や対策を評価するため、PCやスマートフォンなど、利用者がソフトウェアのインストール等によりセキュリティ対策を追加できる製品は、原則として対象外です。なお、現時点ではシステム全体ではなく、単独のIoT機器、またはIoT機器と必須付随サービスで構成される一式が評価対象です。
対象製品
- ネットワークカメラ
- IoTゲートウェイ
- ルーター
- センサー
- スマート家電 など
対象外製品
- PC
- スマホ
- タブレット など
JC-STAR導入メリット
JC-STARは、IoT製品のセキュリティ対策状況を可視化する制度です。適合ラベルを取得した製品は一定の要件を満たしていることを客観的に示せるため、製品選定や比較を効率化できます。また、情報システム部門やセキュリティ部門への説明材料としても活用しやすく、導入判断を円滑に進められます。
JC-STARだけでIoTセキュリティは確保できる?
JC-STARはIoT製品のセキュリティ対策状況を確認するための有効な指標ですが、IoTシステム全体の安全性を保証するものではありません。安全なIoT環境を実現するためには、機器の選定だけでなく、ネットワーク設計や運用管理まで含めて対策を講じることが重要です。
認証後の脆弱性
JC-STAR適合ラベル取得製品であっても、ラベル取得後に新たな脆弱性が発見される可能性があります。また、アップデートの未実施や運用管理の不備によって、セキュリティリスクが高まる可能性もあります。導入後も継続的に脆弱性情報を確認し、適切な保守・運用を行うことが重要です。
ネットワークリスク
IoT機器の安全性は、製品そのものだけでなく通信環境にも左右されます。JC-STAR適合ラベル取得製品であっても、ネットワークの設定やアクセス制御が不適切な場合には、不正アクセスなどのリスクが高まる可能性があります。安全な運用には通信経路を含めた対策が欠かせません。
IoTセキュリティで重要なこと
IoTシステム全体のセキュリティを高めるためには、JC-STAR適合ラベル取得製品の選定だけでなく、ネットワークレベルでの対策を組み合わせる必要があります。特に「閉域接続」「アクセス制御」「通信監視」は、多くのIoT環境で重要な対策とされています。
閉域接続
閉域接続とは、インターネットから分離された専用ネットワークを利用し、IoT機器とクラウドサービスや企業システムを接続する仕組みです。外部からの不正アクセス経路を減らせるため、情報漏えいやサイバー攻撃のリスク低減につながります。
特に製造現場や社会インフラなど、重要なデータを扱う環境では、閉域型ネットワークサービスを活用することで、より高いセキュリティレベルを実現できます。
アクセス制御
IoT機器へのアクセス権限を適切に管理することで、不正利用や設定変更のリスクを低減できます。認証された利用者やシステムのみがアクセスできる環境を整備することで、攻撃対象となる範囲を限定できます。
また、システム管理者や運用担当者ごとに権限を分離することで、運用ミスや内部不正のリスク低減にもつながります。
通信監視
通信監視は、IoT機器とクラウド間の通信状況を継続的に確認し、異常な通信や攻撃の兆候を早期に発見するための対策です。
サイバー攻撃の手法は日々高度化しているため、製品認証だけでなく運用段階での監視体制も重要です。不審な通信を検知し迅速に対応できる体制を整えることで、被害拡大の防止につながります。
docomo business SIGN®によるIoTセキュリティ対策
JC-STARはIoT機器のセキュリティ対策状況を評価する制度ですが、安全なIoT環境を実現するためには、ネットワークや運用を含めた対策も欠かせません。docomo business SIGN®は、閉域接続や脅威検知などを提供し、IoT環境のセキュリティ強化に貢献します。
不審な通信の早期発見による被害拡散防止
IoT機器を安全に運用するためには、不審な通信や攻撃の兆候を早期に検知することが重要です。docomo business SIGN®の「脅威検知・遮断機能」を活用することで、マルウェア感染や不正アクセスのリスクを早期に把握し、該当する通信回線を遮断することで、被害拡大の防止につなげることができます。
閉域接続によるセキュアな通信環境
さらに、docomo business SIGN®は閉域接続にも対応しています。IoT機器とクラウドや企業システム間の通信をインターネットから分離した環境で行うことで、通信経路を保護し、より安全なIoT通信環境の構築につながります。
製造業や設備監視での活用例
製造業ではネットワークカメラやセンサーを活用した設備監視が進んでいます。こうした環境では、機器のセキュリティだけでなく通信の安全性も重要です。JC-STAR適合ラベル取得製品とdocomo business SIGN®を組み合わせることで、安全なIoT環境の構築を目指せます。
詳しく見るよくある質問(FAQ)
- Q. JC-STARとは何ですか?
- A. JC-STARは、IoT製品のセキュリティ要件への適合状況を評価し、ラベルによって可視化する日本の制度です。利用者や調達担当者が製品の安全性を判断しやすくすることを目的としています。
- Q. JC-STARはいつから開始されましたか?
- A. JC-STARは2025年3月25日に運用が開始されました。
- Q. JC-STARの対象となる製品は何ですか?
- A. ネットワークカメラ、IoTゲートウェイ、通信機器、スマート家電など、IP通信機能を持つIoT製品が対象です。
- Q. JC-STARの★1〜★4の違いは何ですか?
- A. ★1・★2はベンダーによる自己適合宣言方式、★3・★4は第三者評価機関による認証方式です。レベルが高いほど求められるセキュリティ要件も高度になります。
- Q. JC-STAR認証を取得していれば安全ですか?
- A. いいえ。JC-STARは製品のセキュリティ対策状況を示す制度ですが、すべてのサイバー攻撃や運用上のリスクを防げるわけではありません。適切なネットワーク設計や運用管理も重要です。
- Q. 適合ラベル取得製品はどこで確認できますか?
- A. JC-STAR適合ラベル取得製品リストで確認できます。取得レベルや対象製品情報、有効期間などを確認できます。
- Q. 製造業でJC-STARが注目される理由は何ですか?
- A. 製造業ではネットワークカメラやIoTゲートウェイの活用が進んでおり、機器選定時のセキュリティ判断基準として活用しやすいためです。
- Q. JC-STARとあわせて実施したい対策はありますか?
- A. 閉域接続、アクセス制御、通信監視などのネットワーク対策を組み合わせることで、より安全なIoT環境を構築できます。
まとめ
JC-STARは、IoT製品のセキュリティ対策状況を客観的に確認できる制度であり、製品選定時の有効な判断材料となります。一方で、安全なIoT環境を実現するには、認証取得製品の選定だけでなく、閉域接続やアクセス制御、通信監視などのネットワーク対策も欠かせません。機器・ネットワーク・運用を一体で設計し、継続的に管理することが、安全なIoT活用につながります。
詳しく見るJC-STAR適合ラベル取得に向けてのサポートもお任せください。
詳しく見る執筆:池上、村田
NTTドコモビジネス IoT&フィジカルAIサービス部にて、IoTデバイス開発の技術支援を担当しています。
おすすめ記事
IoTの基礎