
Azure Landing Zoneとは?
CAFにもとづく設計原則・構成要素・導入手順を解説
Azure Landing Zoneとは、企業がMicrosoft Azureを組織的に利用するための標準的なクラウド基盤です。複数のサブスクリプションで構成されるAzure環境を、管理し、セキュリティを確保しながら拡張するための実証済みのアーキテクチャとして位置付けられています。ID、ネットワーク、セキュリティ、ガバナンス、監視などを先に設計しておくことで、各部門や開発チームが安全なルールの中でAzureリソースを利用できる状態を作ります。
クラウド活用の規模が拡大しても、組織全体で一元的な統制を維持できるよう設計されており、いわばアプリケーションが安全に着陸するための滑走路のような役割を果たします。
この基盤は、Microsoftが提唱するCloud Adoption Framework(CAF)の「準備(Ready)」フェーズと深く関係する推奨アーキテクチャです。具体的には、ID管理、管理グループ、サブスクリプション、ネットワークトポロジ、セキュリティ、ガバナンス、監視、自動化といった設計領域を標準化し、一貫性のあるAzure環境を提供します。
適切なLanding Zoneをあらかじめ構築することで、各部署が個別にリソースを作成することで生じやすいシャドーITや、セキュリティ設定のばらつきによる情報漏洩リスクを低減しやすくなります。将来的な拡張性や運用管理の効率化も見据えた設計思想にもとづいているため、企業は技術的な課題に煩わされることなく、迅速にビジネス価値の創出に集中できる環境を整えられます。
目次
この記事でわかること
- Azure Landing Zoneが組織的なクラウド活用に不可欠な理由
- 共通基盤とアプリケーション環境を分離する基本的な構成
- ID管理やネットワークなど主要8領域における設計のポイント
- ベストプラクティスに準拠した環境を効率的に構築する方法
- Azure Landing Zoneの設計原則、導入手順、既存環境への適用時の注意点
- Bicep/Terraform、Azure Policy、管理グループを使った実装の考え方
Azure Landing Zoneとは何か(30秒でわかる要点まとめ)
Azure Landing Zoneとは、Microsoftが提唱するCloud Adoption Framework(CAF)の「準備(Ready)」フェーズに対応する、企業がAzureを組織的かつ安全に利用するための標準クラウド基盤(参照アーキテクチャ)です。
| 目的 | ID・ネットワーク・セキュリティ・ガバナンス・監視を先に標準化し、部門ごとの設定ばらつき、シャドーIT、コストの不透明化を防ぐこと。 |
|---|---|
| 構成 | 全社共通機能を担う「プラットフォームランディングゾーン」と、業務システムごとの「アプリケーションランディングゾーン」の2層構造。 |
| 設計の軸 | 5つの設計原則と8つの設計領域(Azure登録とEntraテナント/管理グループとサブスクリプション/IDとアクセス管理/ネットワークトポロジと接続性/セキュリティ/管理とコンプライアンス/プラットフォームの自動化とDevOps/事業継続とディザスタリカバリ)。 |
| 費用 | Azure Landing Zoneというフレームワーク自体に追加ライセンス費用は発生せず、構成する各Azureサービスの従量課金のみがかかる。 |
| 主な導入手段 | Azure Landing Zoneアクセラレータ、Bicep、Terraform(Azure Verified Modules)。 |
Azure Landing Zoneとは?企業利用の土台となる共通基盤
Azure Landing Zoneとは、企業がAzureを本番利用する前に整備しておくべき標準的なクラウド基盤です。単なる初期設定の集合体ではなく、組織の成長、ワークロードの増加、監査やセキュリティ要件の高度化を見据えたエンタープライズ向けの設計思想にもとづいています。
具体的には、ID管理やネットワーク構成、セキュリティポリシー、タグや命名規則、ログ収集、コスト管理など、組織全体で共通化すべきルールをサブスクリプションや管理グループに適用します。複数のプロジェクトが並行するエンタープライズ環境では、各部門が独自判断でAzureリソースを作成すると、セキュリティレベルのばらつき、コストの不透明化、運用負荷の増加が起こりやすくなります。
Landing Zoneは、アプリケーションが安全に「着陸」するための土台となるため、これを事前に整備することで、個別の開発チームはインフラ基盤の設計に時間を取られることなく、ビジネス価値の創出に集中できます。マイクロソフトが提供するベストプラクティスにもとづいたこの基盤を活用することで、ガバナンスを効かせながら迅速にクラウド活用を推進する体制が整います。
また、小規模なスタートから大規模な展開まで対応できるよう設計領域が定義されており、組織の成長に合わせて柔軟に拡張できる点が大きな特徴です。このように、企業が持続可能な形でクラウド運用を継続するための要となるのが、Azure Landing Zoneという共通基盤です。
なぜAzure Landing Zoneが重要なのか?"構築後の混乱"を防ぐ必要性
クラウド導入の初期段階でAzure Landing Zoneを整備しないまま各部署が個別に環境を構築すると、短期間で「技術的負債」が蓄積されます。例えば、セキュリティポリシーが部署ごとに異なれば、組織全体の脆弱性を把握できず、重大なインシデントにつながりかねません。また、重複したネットワークリソースや野放しの仮想マシンによって、当初の想定を大幅に上回る不要なコストが発生するケースも珍しくありません。
これらの問題は、システムが稼働した後に修正しようとすると、設定の再投入やダウンタイムの調整など、構築時の数倍の労力と時間を要することになります。実際に、一度分散してしまったID管理や複雑化したネットワークを統合するには、多大なコスト負担と運用の中断を伴うリスクがあります。
あらかじめ共通のガードレールを設けるAzure Landing Zoneは、こうした「構築後の混乱」を未然に抑えるうえで有力なアプローチです。
将来的な拡張を視野に入れた強固な土台を早期に築くことは、クラウド移行を長期的な成功に近づける重要な要素となります。組織全体で統一された統制を効かせつつ、各開発チームには自由度の高い環境を即座に提供できるため、安全性を犠牲にすることなくビジネスのスピードを加速できます。将来的な拡張を視野に入れた強固な土台を最初に築くことが、クラウド移行を長期的な成功に導くための最短ルートとなります。
理解を深めるためのCloud Adoption Framework (CAF)との関係性
Cloud Adoption Framework(CAF)は、Microsoftが提唱するクラウド導入のための包括的なフレームワークであり、組織がクラウド環境へ移行する際に直面するビジネス的・技術的な課題を解消するためのガイドラインです。このフレームワークは「定義」「計画」「準備」「採用」といった複数のフェーズで構成されており、Azure Landing Zoneはこの中の「準備(Ready)」フェーズにおいて中核的な役割を担います。
具体的には、CAFが「何を、なぜ行うか」という戦略やプロセスの全体像を示すのに対し、Azure Landing Zoneはそれを実現するための「具体的な技術構成」を定義したものです。CAFの指針にもとづき、あらかじめセキュリティやネットワークの設計領域を標準化しておくことで、実際の導入フェーズ(採用)に移行した際、各アプリケーションチームが安全かつ迅速にリソースを展開できるようになります。
いわば、CAFがクラウド活用の成功に向けた「設計図」や「工程表」であるならば、Azure Landing Zoneはその設計図にもとづいて現場に敷設される「共通インフラ基盤」です。この両者の関係性を正しく理解し、戦略的なプロセスと技術的な実装を同期させることで、場当たり的な環境構築によるガバナンスの欠如を防ぎ、組織全体で一貫性のあるクラウド運用を実現できます。企業のIT部門は、CAFのベストプラクティスをAzure Landing Zoneという形で実体化させることにより、将来の拡張にも耐えうる強固な土台を築けます。
Azure Landing ZoneとAzure Well-Architected Frameworkの違い
Azure Landing ZoneとAzure Well-Architected Framework(WAF)は、どちらもMicrosoftが提供するクラウド活用のためのガイドラインですが、その焦点と役割は明確に異なります。
まず、Azure Landing Zoneは、組織全体がクラウドを安全に利用するための土台となる「環境そのもの」を設計する考え方であるのに対し、Azure Well-Architected Frameworkは、その土台の上で動かす個別の「アプリケーションやシステム」の品質を高めるための設計指針であり、「個々のワークロードをよりよく設計・運用するための評価軸」です。前者は土台作り、後者はその上で動くシステムの品質改善と捉えると理解しやすくなります。
Azure Landing Zoneでは管理グループ、サブスクリプション、ネットワーク、ポリシー、監視基盤を整備します。そのうえで、個別アプリケーションについては信頼性、セキュリティ、コスト最適化、運用性、パフォーマンス効率といった観点でWell-Architected Frameworkを適用します。両者を組み合わせることで、全社共通の統制とワークロードごとの品質向上を両立できます。
具体例を挙げると、Azure Landing Zoneの構築では、全社的なセキュリティポリシーの強制やハイブリッド接続のためのハブ&スポーク構成といった、複数のプロジェクトが利用する共通のガードレールを整備します。一方で、Well-Architected Frameworkを適用する場合は、その共通基盤上で稼働する特定のWebアプリケーションに対して、データのバックアップ頻度は適切か、あるいはピーク時の負荷に耐えられる自動スケール設定がなされているかといった、ワークロード固有の最適化を検討します。
つまり、Azure Landing Zoneによって組織としての「安全な滑走路」を準備し、Well-Architected Frameworkによってその上を飛ぶ「個々の機体(システム)」を最適な状態に仕上げるという補完関係にあります。企業がクラウド導入で成功するためには、まずAzure Landing Zoneで統制の取れた基盤を築き、その上で各プロジェクトがWell-Architected Frameworkの原則に従ってシステムを最適化し続けるという、二段構えのアプローチが重要です。両者を正しく使い分けることで、組織全体のガバナンス維持と、個別のビジネス要件への柔軟な対応を両立できます。
Azure Landing Zoneの基本的な構成要素
Azure Landing Zoneのアーキテクチャは、大きく分けてプラットフォームランディングゾーンとアプリケーションランディングゾーンという2つの主要な層で構成されています。これらは単に役割が異なるだけでなく、管理責任の境界を明確にするという重要な目的を持っています。
まず、プラットフォームランディングゾーンは、組織全体の共通基盤としての役割を担います。ここにはネットワークのハブやID管理、ログ集約用のストレージといった全社共有のリソースが集約されます。これにより、セキュリティポリシーの一括適用やガバナンスの維持を、中央のIT部門が効率的に実施できる体制が整います。
一方で、アプリケーションランディングゾーンは、各業務システムやプロジェクトが個別にリソースを配置するための専用領域です。各チームは、プラットフォーム側で定義されたガードレールの中で、自律的に開発を進めることが可能です。例えば、中央で許可されたネットワーク経路や仮想マシンのサイズ制限といったルールを自動的に継承しつつ、個別のデータベースやWebサーバーを迅速にデプロイできます。
このように基盤側と利用側を論理的に分離する構造を採用することで、統制と柔軟性を両立した運用が可能となります。この構成は、小規模な環境から数千のリソースを抱えるエンタープライズ規模まで対応できる拡張性を備えており、企業の成長に合わせた段階的なクラウド拡張を支える土台として機能します。それぞれのゾーンが持つ特性を正しく理解し、自社の組織構造に合わせた権限設計を行うことが、安全なクラウド活用の鍵となります。
組織全体の共通機能を提供するプラットフォームランディングゾーン
プラットフォームランディングゾーンは、組織全体で共有される中心的なサービスと、それらを統括する管理機能を提供する領域です。このゾーンの役割は、個別のアプリケーションが動作するための前提条件となるインフラ基盤を整備し、全社的なガバナンスを維持することにあります。
具体的な構成要素としては、まずID管理とアクセス制御を司るMicrosoft Entra ID(旧Azure AD)が挙げられます。これにより、組織内のユーザー権限を一元的に定義できます。また、ネットワーク面ではオンプレミス環境との専用線接続やインターネットとの境界を担うハブネットワークが構築されます。さらに、組織全体のルールを自動的に強制するAzure Policyや、各リソースから出力されるログや監視情報を集約するLog Analyticsワークスペースなども、このゾーンに含まれる重要なコンポーネントです。
運用の実態としては、中央のIT部門やCCoE(Cloud Center of Excellence)が主体となり、この領域全体の管理を担うのが一般的です。専門チームがプラットフォームの保守・管理を集中して行うことで、各プロジェクトチームは共通基盤の設計に煩わされることなく、自身のアプリケーション開発に専念できる体制が整います。このように、プラットフォームランディングゾーンは、安全かつ効率的なクラウド活用の心臓部として機能します。
アプリケーションごとの開発環境となるアプリケーションランディングゾーン
アプリケーションランディングゾーンは、個別のアプリケーションやプロジェクトが実際に稼働するための専用環境を提供します。この領域は、プラットフォームランディングゾーンが提供する共通基盤を前提としており、セキュリティやネットワークの統制を継承しつつ、各開発チームが自律的に作業できる場所です。
具体的には、プロジェクトごとに独立したサブスクリプションを用意することが推奨されます。これにより、環境ごとのコスト管理が明確になるだけでなく、リソースの制限値であるクォータの競合を防ぐことが可能です。また、管理上の境界が明確になるため、万が一特定の環境で設定ミスが発生しても、他のアプリケーションへ影響が波及するリスクを最小限に抑えられます。
アプリケーション開発チームは、組織全体で定義されたAzure Policyというガードレールの範囲内であれば、必要なリソースを迅速にデプロイできます。例えば、ハブ&スポーク構成により、共通のハブを介してオンプレミスや他のサービスと安全に通信しながら、アプリケーション独自の仮想ネットワークやデータベースを構築します。
このように、中央のIT部門が管理する共通基盤と、個別の開発チームが利用するアプリケーション環境を論理的に分離することで、組織全体の統制と開発の柔軟性を両立させています。これは、企業のクラウド活用において、ガバナンスを維持しながらビジネスのスピードを落とさないための極めて重要な設計思想です。
Azure Landing Zoneで考慮すべき設計原則と8つの主要な設計領域
Azure Landing Zoneを構築する際には、Microsoftが示す設計原則を踏まえたうえで、8つの主要な設計領域を考慮する必要があります。設計原則は判断の軸であり、設計領域は実際に決めるべき技術項目です。両方を押さえることで、堅牢でスケーラブルなAzure基盤のアーキテクチャを設計できます。
具体的には、課金体系を整理する「Azure登録とEntraテナント」、リソースの階層構造を定める「管理グループとサブスクリプション」、権限を制御する「IDとアクセス管理」の3つが管理の基盤となります。これに加え、通信の要となる「ネットワークトポロジと接続性」、リソースの安全性を守る「セキュリティ」、ガバナンスを維持する「管理とコンプライアンス」の設計が不可欠です。さらに、安定稼働を支える「プラットフォームの自動化とDevOps」、有事の際の「事業継続とディザスタリカバリ」を含めた計8領域が、設計の全体像を構成します。
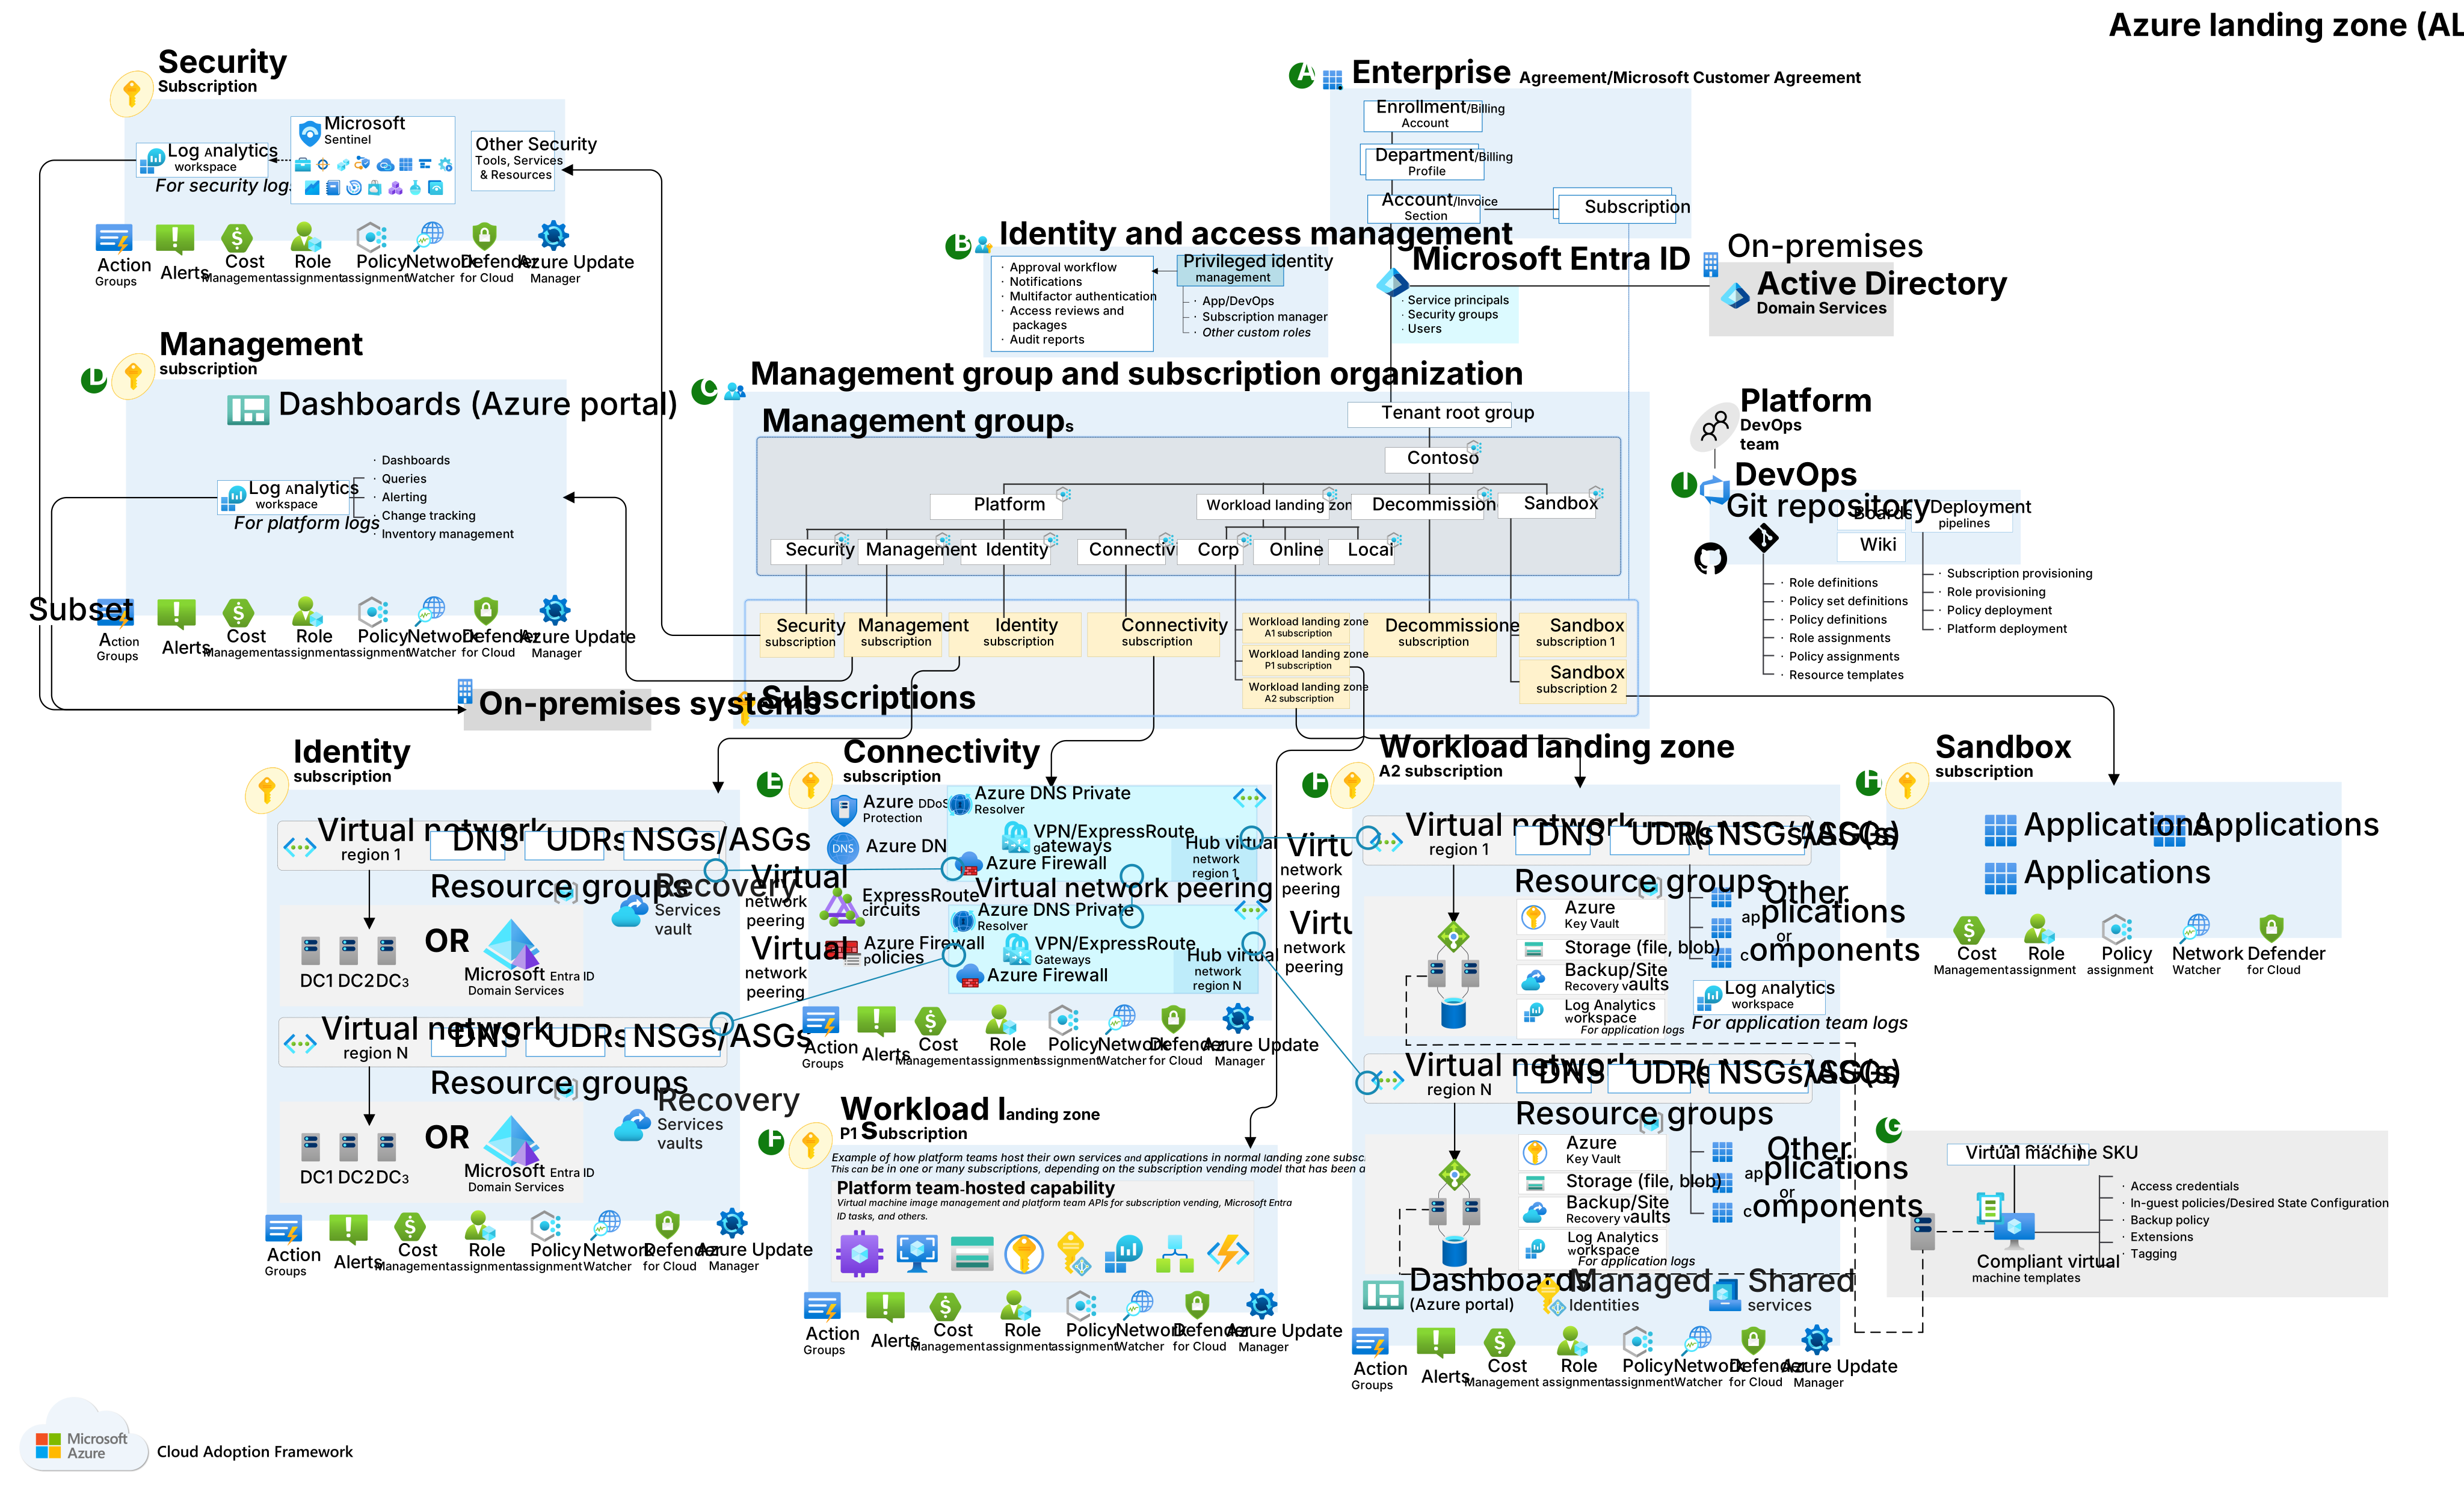
Azure Landing Zoneの8つの設計領域 早見表
| 設計領域 | 決めること | 主なAzureサービス・機能 |
|---|---|---|
| 1. Azure登録とEntraテナント | 契約・課金形態とテナント構成 | Microsoft Entra ID、EA/MCA |
| 2. 管理グループとサブスクリプション | リソース階層と管理境界の分割方針 | 管理グループ、サブスクリプション |
| 3. IDとアクセス管理 | 認証基盤と権限付与の方式 | Microsoft Entra ID、RBAC、PIM |
| 4. ネットワークトポロジと接続性 | 拠点接続と通信経路の設計 | 仮想ネットワーク、ExpressRoute、Azure Virtual WAN、Azure Firewall |
| 5. セキュリティ | 脅威検知と多層防御の実装 | Microsoft Defender for Cloud、Microsoft Sentinel、NSG |
| 6. 管理とコンプライアンス | 監視・ログ集約とポリシー準拠の担保 | Azure Monitor、Log Analytics、Azure Policy |
| 7. プラットフォームの自動化とDevOps | 基盤のコード化と展開プロセス | Bicep、Terraform、GitHub Actions/Azure Pipelines |
| 8. 事業継続とディザスタリカバリ | RTO/RPOと復旧手段の定義 | Azure Backup、Azure Site Recovery、可用性ゾーン |
Azure Landing Zoneの5つの設計原則
Azure Landing Zoneの設計では、個別サービスの設定に入る前に、全体の判断軸となる設計原則を確認することが重要です。代表的な原則は、サブスクリプションの民主化、ポリシー主導のガバナンス、単一のコントロールおよび管理プレーン、アプリケーション中心のサービスモデル、Azureネイティブな設計とロードマップへの整合です。
これらの原則を意識することで、開発チームの自律性を高めながら、Azure PolicyやRBACによる統制を効かせられます。特に、サブスクリプションをワークロードや環境ごとの管理単位として扱い、管理グループで共通ポリシーを継承させる設計は、将来的な拡張や監査対応を見据えた重要なポイントです。
各領域は互いに密接に関連しており、例えばセキュリティ設定はネットワーク設計やID管理のルールと同期していなければなりません。組織のビジネス要件や技術的な成熟度に合わせて、これらの領域をバランスよく設計することが求められます。あらかじめ定義されたこれらの項目に沿って検討を進めることで、設計漏れを防ぎ、将来の拡張にも耐えうる標準化されたクラウド環境を実現できます。
IDとアクセスを一元管理するための設計
ID管理とアクセス制御の設計は、Azure Landing Zoneにおけるセキュリティの要であり、組織全体の統制を維持するために極めて重要です。具体的な設計では、Microsoft Entra IDをIDプロバイダーの中核に据え、オンプレミスのActive Directoryと同期させることで、ハイブリッド環境におけるIDの一元化を図ります。
アクセス権限の付与に関しては、ロールベースアクセス制御(RBAC)を採用し、ユーザーが業務遂行に必要な最小限の権限のみを持つ「最小権限の原則」を徹底します。これにより、不正アクセスなどのリスクを低減し、不用意な設定変更や誤操作による事故を防ぎ、強固なセキュリティ体制を構築し、また、個別のユーザーに直接権限を割り当てるのではなく、管理グループやサブスクリプション単位でグループに対して権限を付与することで、運用の管理負荷を大幅に軽減できます。
さらに、特権ID管理(PIM)の導入も検討すべき重要な要素です。管理者に常時高い権限を与えるのではなく、必要な時だけ期限付きで権限を昇格させる仕組みを整えることで、万が一のID盗用時の被害を最小限に抑えられます。このようにIDとアクセスを一元的に設計することで、複雑な組織構造であっても、安全かつ効率的なリソース管理が実現可能になります。
ハブ&スポークモデルを基本としたネットワークトポロジの設計
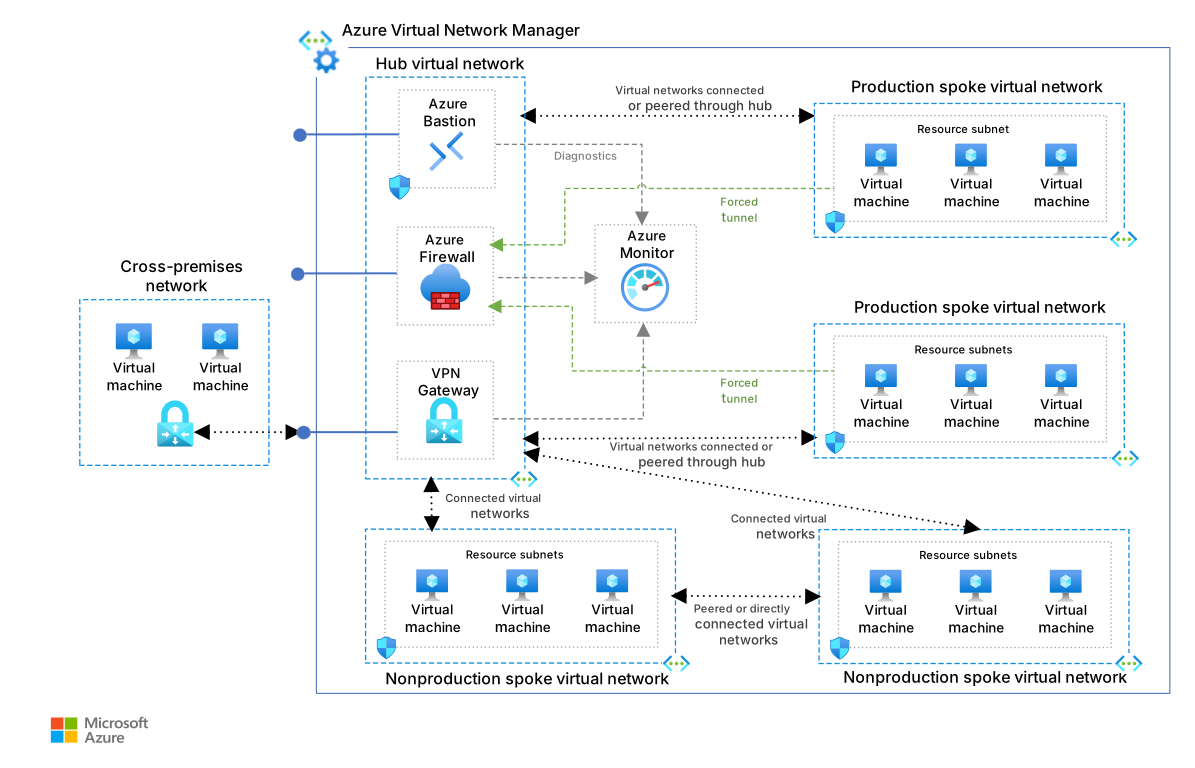
Azureのネットワーク設計では、共通サービスの集約や通信経路の統制を行いやすい構成として、ハブ&スポークモデルが広く採用されています。このモデルは、中心となる「ハブ」仮想ネットワークと、個別のアプリケーションを配置する複数の「スポーク」仮想ネットワークを接続する構造を持ちます。中央のハブには、オンプレミス環境と接続するためのゲートウェイや、組織全体で共有するセキュリティ基盤を配置します。一方、各スポークはプロジェクトや部門ごとに独立した環境として運用され、ハブを介してのみ外部や他のスポークと通信を行います。
この構成の最大のメリットは、セキュリティ運用の一元化にあります。例えば、ハブにAzure Firewallを設置することで、全スポークからインターネットへ向かう通信や、スポーク間のトラフィックを一括してスキャン・制御することが可能です。これにより、各環境で個別にファイアウォールを管理する手間を抑えながら、組織全体で一貫したセキュリティポリシーを適用しやすくなります。
また、共通サービスをハブに集約することで、リソースの重複を避け、コスト最適化を図れる点も重要です。設計時には、スポーク間の不要な通信を遮断しつつ、ハブを介したルーティングが正しく機能するよう、ユーザー定義ルート(UDR)やネットワークセキュリティグループ(NSG)を適切に組み合わせることが求められます。このように、ハブ&スポークモデルを基本としたネットワークトポロジを採用することで、拡張性と統制を両立した堅牢な基盤が実現します。
Azure Policyを活用したガバナンスとコンプライアンスの設計
Azure Policyは、組織内のリソースがビジネスルールやコンプライアンス要件に準拠しているかを継続的に評価し、必要に応じて制御を適用するための重要なサービスです。Landing Zoneの設計においては、これを活用して「ガードレール」を構築し、各開発チームの自由度を保ちつつ、統制を効かせることが求められます。具体的な活用例としては、データ所在地に関する社内ルールを満たしやすくするために、リソースのデプロイ先を東日本・西日本リージョンのみに限定したり、コスト増大を抑えるために高額な仮想マシンのサイズ選択を禁止したりする設定が一般的です。
これらのポリシーは、管理グループやサブスクリプションといった階層構造に対して適用され、配下のリソースに自動的に継承されます。これにより、手動による設定確認作業を大幅に削減し、ヒューマンエラーによる設定不備を未然に防ぐことが可能です。また、コンプライアンスのダッシュボードを通じて、組織全体の準拠状況を一元的に可視化できるため、監査対応やセキュリティレベルの維持も容易になります。
運用管理の観点では、既存のリソースに対しても非準拠状態を検出し、自動的に修正アクションをトリガーする運用も可能です。Azure Policyを基盤設計に組み込むことで、組織の変化や新しい規制要件にも柔軟に対応できる、持続可能なガバナンス体制が実現します。
リソースの一貫性を保つための管理グループとサブスクリプションの設計
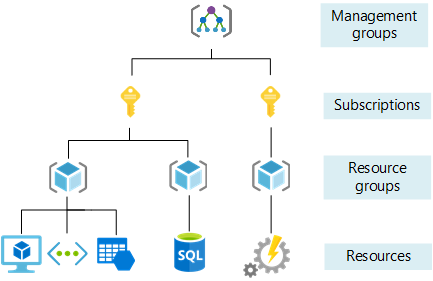
管理グループは、複数のサブスクリプションを階層構造で一元的に管理するための仕組みです。組織全体の共通ポリシーをルートの管理グループに適用し、その下に部門や環境ごとのグループを作成することで、効率的なガバナンスを実現できます。
設計のポイントは、組織の構造や運用ルールに合わせて論理的な階層を定義することです。例えば、本番環境と開発環境で管理グループを分けることにより、本番環境には厳しい制限を課しつつ、開発環境には自由度の高い設定を許可するといった柔軟な制御が可能になります。
また、各プロジェクトやワークロードごとに独立したサブスクリプションを用意することも重要です。これにより、環境ごとのコスト管理が明確になるだけでなく、リソースの制限値であるクォータの競合を回避できます。さらに、サブスクリプションが管理上の境界線となるため、万が一特定の環境で設定ミスや故障が発生しても、他の環境へ影響が波及するリスクを最小限に抑えられます。
このように、管理グループによる階層化とサブスクリプションの適切な分割を組み合わせることで、スケーラブルかつ一貫性のある管理体制が整います。将来的にプロジェクト数やリソースが増大しても、整理された構造を維持したまま、安全にクラウド環境を拡張できます。
セキュリティ全体を統制するための設計
セキュリティ設計においては、多層防御の考え方にもとづき、インフラの各レイヤーで強固なガードレールを構築することが不可欠です。まずネットワーク境界の防御として、Azure Firewallをハブネットワークに配置し、各アプリケーション環境からの通信を一元的にスキャン・制御することで、組織全体のセキュリティレベルを均一に保ちます。また、DDoS保護サービスやネットワークセキュリティグループ(NSG)を組み合わせ、不審なトラフィックを遮断する多層的な防御網を敷くことが重要です。
リソース保護の観点では、Microsoft Defender for Cloudを活用して、クラウド上の資産に対する脅威検知や脆弱性管理をリアルタイムで実施します。これにより、設定の不備や潜在的なリスクを可視化し、攻撃リスクを低減するための対策を早期に講じやすくなります。さらに、ID管理を中心としたセキュリティ戦略として、条件付きアクセスや多要素認証を組み合わせることで、正当なユーザーのみが必要なリソースへアクセスできる環境を整えます。
運用面では、これらすべてのセキュリティログやイベント情報をMicrosoft Sentinelへ集約し、高度な脅威インテリジェンスを用いた分析を行います。広範なログを統合的に監視することで、単一のサービスだけでは把握しにくい複雑な攻撃の兆候を早期に発見しやすくなります。このように、予防から検知、対応までのサイクルを自動化し、組織全体の統制を効かせた設計を行うことが、安全なクラウド運用の根幹となります。
ログと監視を一元化するためのプラットフォーム運用の設計
プラットフォーム運用においては、Azure上の多種多様なリソースから出力されるログやメトリックを一元的に収集・分析し、可視化する仕組みを構築することが不可欠です。設計の中核となるのは、Azure Monitorのログ管理機能であるLog Analyticsワークスペースです。これを中央のプラットフォーム側の管理サブスクリプションに配置し、各アプリケーション環境の診断ログ(アクティビティログ)やリソースの診断ログ、ゲストOSのパフォーマンスデータなどを集約します。
このようにデータを1カ所に統合することで、故障発生時の迅速な原因究明や、インフラ全体のパフォーマンス傾向の分析が可能になります。運用管理の観点では、一元化されたログ基盤があることで、個別のプロジェクトチームが独自に監視基盤を構築する手間を省き、組織全体の運用レベルを均一化できるメリットがあります。
さらに、収集したデータをもとに適切なアラート設定を行うことで、リソースの異常やセキュリティの予兆をリアルタイムで検知し、自動通知や自動復旧のアクションへと繋げられます。単なるデータの蓄積に留まらず、ダッシュボードでの可視化が可能となり、定期的なレポート出力を通じて、ガバナンスが効いた健全なプラットフォーム管理を維持することが、Azure Landing Zoneにおける運用の理想的な姿です。
事業継続とディザスタリカバリ(BCDR)のための設計
事業継続とディザスタリカバリ(BCDR)の設計は、不測の事態においてもビジネスを止めないために不可欠な要素です。Azure Landing Zoneにおいては、プラットフォーム全体で一貫した可用性を確保するため、Azure Backupを用いて仮想マシンやデータベースの定期的なバックアップを取得し、Azure Site Recoveryといったサービスを標準機能として組み込みます。これにより、人的ミスによるデータ消失や大規模なリージョントラブルに備えたDRサイトなど、主要なリスクシナリオに対して組織横断的な保護策を設計しやすくなります。
具体的な設計では、ワークロードの重要度に応じたAzureの機能を活用し、システムの目標復旧時間(RTO)と目標復旧時点(RPO)を定義し、それにもとづいたバックアップポリシーを策定します。例えば、ミッションクリティカルなシステムには、可用性ゾーン(AZ)を活用した冗長構成や、地理的に離れたリージョンへのリアルタイムレプリケーションを構成します。これにより、単一のデータセンター故障だけでなく、広域災害時にも迅速なサービス復旧を目指せる構成を検討できます。
また、プラットフォーム側でバックアップの取得状況やリカバリポイントの整合性を一元的に監視する体制を整えることも重要です。各アプリケーションチームが個別に設定を行うのではなく、共通基盤側でガードレールとしてバックアップ設定を強制することで、設定漏れによるデータ損失を防ぎ、組織全体のセキュリティレベルを底上げできます。定期的な復旧ドリルを計画し、実際にシステムを復元できることを検証するプロセスまでを設計に含めることで、真に実効性のある事業継続計画が完成します。
コードによるデプロイ(IaC)を実現するDevOpsの設計
Azure Landing Zoneの構築と運用においては、手動による構成管理ではなく、コードによってインフラを定義するInfrastructure as Code(IaC)の採用が強く推奨されます。BicepやTerraformといったツールを用いて基盤をコード化することで、誰が実行しても全く同じ構成の環境を再現性高くデプロイすることが可能になります。これにより、手動設定に伴うヒューマンエラーを排除できるだけでなく、構成の不整合(構成ドリフト)を防ぎ、常に信頼性の高い基盤状態を維持できます。
設計の中核には、コードをGitなどのリポジトリでバージョン管理し、変更をCI/CDパイプラインを通じて自動適用するDevOpsプロセスを据えます。開発者がコードを修正してプルリクエストを送ると、自動テストが走り、承認後にステージングや本番環境へ安全に反映される仕組みを構築します。このプロセスにより、インフラの変更履歴がすべて可視化され、問題発生時のロールバックも迅速に行えるようになります。
また、共通基盤であるプラットフォーム側と、個別のアプリケーション側でリポジトリやパイプラインの管理権限を適切に分離することも重要です。中央のIT部門が基盤コードの統制を保ちつつ、各開発チームには自律的なデプロイ権限を与えることで、ガバナンスと開発スピードの両立が実現します。このように自動化されたDevOps環境を整えることが、長期的な運用負荷を軽減し、ビジネスの変化に柔軟に対応できる持続可能なクラウド活用へとつながります。
Azure Landing Zoneの導入手順
Azure Landing Zoneの導入は、いきなり本番環境を構築するのではなく、計画から実装まで段階的なステップを踏むことが重要です。まずは現在のIT資産とビジネス目標を照らし合わせ、組織の規模やガバナンス要件に応じた設計方針を決定します。
対象となるワークロード、利用部門、セキュリティ要件、ネットワーク接続要件、コスト管理の単位を整理します。次に、管理グループとサブスクリプションの階層、IDとアクセス権限、ネットワークトポロジ、ログ収集、ポリシー適用範囲を設計します。
設計方針が固まったら、BicepやTerraformなどのIaCツール、またはAzure Landing Zoneアクセラレータを使って検証環境を構築します。検証では、Azure Policyの適用状況、RBACの権限範囲、ハブ&スポークまたはVirtual WANの通信経路、ログ集約、アラート通知、コスト可視化を確認します。最後に、本番用のプラットフォームランディングゾーンを展開し、アプリケーションランディングゾーンの払い出し手順を標準化します。
既存のAzure環境に後からAzure Landing Zoneの考え方を適用する場合は、管理グループへの移動、ポリシー適用、ネットワーク再設計、権限整理などが必要になります。新規構築より複雑になりやすいため、影響範囲を確認しながら、まずは監査・可視化から着手し、段階的に標準構成へ寄せていく進め方が現実的です。
この際、最初からすべてを完璧に作り込むのではなく、最小限のガードレールから開始して徐々に拡張するアプローチが推奨されます。
基盤のデプロイ後は、各アプリケーションチームへサブスクリプションを払い出し、定義したポリシーが正しく適用されているかを確認します。運用フェーズでは、ログの監視やセキュリティ診断を通じて継続的に環境を評価し、組織の変化に合わせて設定を改善していくサイクルを確立することが成功の鍵となります。
Azure Landing Zone導入の5ステップ
Azure Landing Zoneの導入は、次の5つのステップで進めます。
- 要件整理
対象ワークロード、利用部門、セキュリティ・コンプライアンス要件、ネットワーク接続要件、コスト管理の単位を洗い出す。 - 設計
管理グループとサブスクリプションの階層、IDとアクセス権限、ネットワークトポロジ、ログ収集、ポリシー適用範囲を決定する。 - 検証環境の構築
Azure Landing ZoneアクセラレータまたはBicep/Terraformで検証環境をデプロイし、Azure Policyの適用状況、RBACの権限範囲、通信経路、ログ集約、アラート通知、コスト可視化を確認する。 - 本番展開
プラットフォームランディングゾーンを本番展開し、アプリケーションランディングゾーンの払い出し手順(サブスクリプションベンディング)を標準化する。 - 運用・改善
ログ監視とセキュリティ診断で継続的に環境を評価し、組織の変化に合わせてポリシーと構成を見直す。
Azure Landing Zoneを効率的に構築するためのアクセラレータ活用法
Azure Landing Zoneをゼロから設計・構築するには、Azureの多岐にわたるサービス仕様やセキュリティ要件への深い理解が求められますが、Microsoftが提供する実装アクセラレータを活用することで、そのプロセスを大幅に効率化できます。アクセラレータとは、Microsoftが公開する参照アーキテクチャや推奨構成を、テンプレートやコードとして利用しやすくしたものです。これらを利用することで、設計漏れや設定ミスのリスクを抑えながら、標準化された共通基盤を効率的に立ち上げやすくなります。
大規模組織向けのリファレンスとして特に重要なのが、Enterprise-Scale Landing Zoneです。これは何百ものサブスクリプションを抱えるような複雑な環境を想定しており、ガバナンスを強制するガードレールとしての役割を果たします。具体的には、ポリシー主導の管理手法を採用しており、中央のIT部門が定義したセキュリティルールを、各部門の環境へ自動的に継承させる仕組みを容易に構築できます。これにより、各プロジェクトチームに開発の自由度を与えつつ、組織全体の統制を失わない運用体制を迅速に整備できます。
また、構築の自動化を支える手段として、Infrastructure as Codeツールの活用も欠かせません。Microsoftは、Azure Landing Zoneの参照構成をBicepやTerraformのコードとして公開しており、これらを実行するだけで、推奨される階層構造やネットワークトポロジが正確にデプロイされます。日本語で参照できる設計ガイドや関連資料も提供されているため、国内企業の担当者にとって、設計や構築の検討を進めるうえで有用な参考情報となります。これらのツールを賢く組み合わせることで、構築工数を削減し、本来の目的であるビジネス価値の創出に注力できる環境が整います。
大規模組織向けリファレンス「Enterprise-Scale Landing Zone」
Enterprise-Scale Landing Zone(ESLZ)は、何百ものサブスクリプションを利用するような大規模な組織を想定し、Microsoftが提唱する推奨事項を具体化した、包括的なリファレンスアーキテクチャです。このアーキテクチャの最大の特徴は、ガバナンスとセキュリティを優先する「ポリシー主導のガードレール」という考え方にあります。個別のリソース作成を制限するのではなく、あらかじめ組織全体に共通のポリシーを適用しておくことで、各部門の自由な開発を認めつつ、エンタープライズレベルの統制を自動的に維持することが可能です。
設計の根幹には、自律性を高めるための「サブスクリプションの民主化」という概念が含まれています。これは、ワークロードごとに独立したサブスクリプションを割り当てることで、コストの可視化と管理の境界線を明確にする手法です。また、ネットワーク、ID管理、セキュリティといった主要なプラットフォーム機能を集約して管理することで、複数のチームが共通の土台を再利用できる構造を整えます。
これにより、エンタープライズ環境で課題となりやすい「部門ごとのセキュリティレベルのばらつき」や「ネットワーク構成の複雑化」を未然に防ぎます。ESLZの指針に従うことで、組織は将来的なリソースの増大にも耐えうるスケーラブルな基盤を手にし、技術的な整合性を保ちながらビジネスのスピードを最大化できます。
IaCツール(Bicep/Terraform)を使った構築の自動化
Microsoftは、Enterprise-Scale Landing Zoneの設計思想を具体化するための公式テンプレートをGitHub上で提供しています。これにより、管理グループの階層構造やポリシー、ネットワーク構成といった複雑な基盤設計を、手動操作ではなくコードによって再現性高く構築することが可能です。
利用できるツールには、Azureリソースの定義に特化したドメイン固有言語であるBicepと、マルチクラウド環境での構成管理に定評があるTerraformの2種類があります。特にTerraformについては、Microsoftが公式にメンテナンスしているモジュールが公開されており、既存のCI/CDパイプラインへ組み込みやすい点が大きなメリットです。
これらのツールを活用してインフラの構成をコード化し、自動でデプロイする仕組みを整えることで、ヒューマンエラーを排除した確実な環境展開が実現します。開発者は、リポジトリから取得したソースコードを自社の要件に合わせてパラメータ調整することで、ベストプラクティスにもとづいた構成を効率的に準備できます。最新のアップデートもGitHubを通じて迅速に取り込めるため、常に最新の推奨構成を維持しながら運用管理を効率化できます。
Microsoft Learn・GitHubの公式情報を参照する
Azure Landing Zoneの設計では、Microsoft LearnのCloud Adoption Framework、公式GitHubリポジトリ、Azure Verified Modulesなど、Microsoftが公開している最新情報を確認することが重要です。
海外で作成されたドキュメントに加え、日本マイクロソフトからも日本のユーザー向けに翻訳・編集された設計ガイドや構築手順書が提供されています。
これらの資料は、日本の商習慣や特有の要件にも配慮されている場合があり、日本語で詳細な情報を得られるため、設計や構築のプロセスをスムーズに進める上で非常に役立ちます。
特に設計原則、設計領域、アクセラレータ、Bicep/Terraformの実装方法は更新される可能性があるため、記事制作時点だけでなく、実際に導入を検討する段階でも公式情報を確認しましょう。
社内要件や既存環境に合わせてカスタマイズする場合も、まずは公式の参照アーキテクチャを出発点にすることで、独自設計による抜け漏れや将来の運用負荷を抑えやすくなります。
Azure Landing Zoneに関するよくある質問
ここでは、Azure Landing Zoneに関して検索されやすい質問と、その回答をまとめました。
Q1. Azure Landing Zoneは必ず導入しなければならないのですか?
A1.必須ではありません。
しかし、複数部門での利用、長期的な運用、セキュリティやガバナンスの統制が求められる場合には、導入を強く推奨します。
個人の検証や小規模な単一プロジェクトであれば、Landing Zoneなしで始めることも可能です。
Q2. 既存のAzure環境に後からLanding Zoneを適用することは可能ですか?
A2.技術的には可能ですが、多くの場合、新規で構築するよりも複雑な作業を伴います。
既存リソースの管理グループへの移動、ネットワーク構成の変更、ポリシーの適用などが必要となり、慎重な計画と移行作業が求められます。
Q3. BicepとTerraformはどちらを使ってLanding Zoneを構築するのがおすすめですか?
A3.組織のスキルや方針によります。
BicepはAzureネイティブで連携がスムーズな点が利点です。
一方、Terraformはマルチクラウド環境を管理している場合や、すでに社内にノウハウが蓄積されている場合に有力な選択肢となります。
Q4. Azure Landing Zoneの導入に別途ライセンス費用はかかりますか?
A4.Azure Landing Zone自体は、Azure環境を設計するための考え方や参照アーキテクチャです。そのため、フレームワークそのものに追加ライセンス費用が発生するものではありません。これはMicrosoftが提唱する設計思想や構成のベストプラクティスを指すものであり、そのフレームワークを利用すること自体は無料です。
ただし、Landing Zoneを構成するためにデプロイする各Azureサービスについては、通常の従量課金が発生します。例えば、ハブネットワークで利用するAzure Firewall、VPN Gateway、ログ集約のためのLog Analytics、セキュリティ監視のMicrosoft Defender for Cloudなどは、利用量や構成に応じた費用が必要です。
また、ガバナンスを維持するためのAzure Policyや管理グループの利用自体は無料ですが、ポリシーによってデプロイが強制される特定のリソースには費用がかかります。導入にあたっては、共通基盤としてどのサービスを有効化するかを精査し、全体の運用コストを試算しておくことが重要です。
Q5. Azure Landing ZoneはAIやAzure OpenAI Serviceの基盤にも使えますか?
A5.利用できます。
Azure Landing Zoneは、AIやAzure OpenAI Serviceを活用する際にも、非常に有効な基盤となります。AIの本格導入においては、機密データの保護やガバナンスの維持が極めて重要ですが、Landing Zoneが提供する「ガードレール」の仕組みをそのまま適用できるためです。
Azure OpenAI Serviceなどを全社利用する場合も、ID、ネットワーク、データ保護、ログ監視、コスト管理をあらかじめ整理しておくことで、安全に展開しやすくなります。
例えば、AIモデルへのアクセス制限や、企業データが外部に流出しないためのネットワーク境界の設計などを、共通基盤側で一元的に制御できます。これにより、各プロジェクトがAIリソースを個別にデプロイしても、組織が定めるセキュリティ基準を自動的に満たした状態で利用を開始できます。
また、AIワークロードは計算リソースの消費が大きいため、Landing Zoneによるサブスクリプションの分離やコスト監視の仕組みが、予算管理の面でも大きなメリットをもたらします。将来的にAI活用を全社規模へ拡大する場合でも、スケーラブルな共通基盤があることで、迅速かつ安全に環境を展開できます。
Q6. Azure Landing Zoneの構築にはどれくらいの期間がかかりますか?
A6.組織の規模と要件によって幅があります。
Azure Landing ZoneアクセラレータやIaCテンプレートを使い、標準構成のまま検証環境を立ち上げる場合は、要件によっては数日程度で開始できるケースもあります。
一方、オンプレミスとの専用線接続、自社のセキュリティ基準の反映、部門ごとの権限設計までを含めた本番展開では、数週間から数カ月を要するのが一般的です。
最初からすべてを作り込まず、最小限のガードレールで着手して段階的に拡張する進め方が現実的です。
Q7. ネットワークはハブ&スポークとAzure Virtual WANのどちらを選ぶべきですか?
A7.拠点数と運用体制で判断します。
接続先が限定的で、ルーティングやファイアウォールを自社で細かく制御したい場合は、ハブ&スポークが適しています。
国内外に多数の拠点があり、拠点間の相互接続を簡素化したい場合は、Microsoftマネージドで拡張しやすいAzure Virtual WANが有力な選択肢です。
Azure Landing Zoneはどちらのトポロジも標準構成として想定しているため、後から移行することも可能ですが、初期段階で拠点数の見通しを立てておくことが望ましいといえます。
Q8. サブスクリプションはいくつ用意すればよいですか?
A8.決まった数はありません。
基本的な考え方として、プラットフォーム側はIdentity(ID管理)、Management(監視・ログ)、Connectivity(ネットワーク)の3つに分離し、アプリケーション側はワークロード単位、さらに本番・検証・開発といった環境単位で分割します。
サブスクリプションはコスト、クォータ、管理境界の単位となるため、分けすぎるより分けなさすぎるほうが、後の統合作業で手戻りが大きくなる傾向があります。
Azure Landing Zone関連の用語集
Azure Landing Zoneの設計・構築でよく登場する用語を整理します。
- Azure Landing Zone
企業がAzureを組織的に利用するための標準クラウド基盤。ID、ネットワーク、セキュリティ、ガバナンス、監視をあらかじめ標準化した参照アーキテクチャを指す。 - Cloud Adoption Framework(CAF)
Microsoftが提唱するクラウド導入の包括的フレームワーク。戦略・計画・準備・導入・ガバナンス・セキュリティ・管理のフェーズで構成され、Azure Landing Zoneは「準備(Ready)」フェーズの中核成果物にあたる。 - Well-Architected Framework(WAF)
個々のワークロードの品質を評価・改善するための設計指針。信頼性、セキュリティ、コスト最適化、オペレーショナルエクセレンス、パフォーマンス効率の5つの柱で構成される。 - プラットフォームランディングゾーン
ID管理、ハブネットワーク、ログ集約など全社共通の機能を集約した領域。中央IT部門やCCoEが管理する。 - アプリケーションランディングゾーン
個別の業務システムやプロジェクトがリソースを配置する専用領域。共通基盤のガードレールを継承しつつ、各チームが自律的に開発する。 - 管理グループ
複数のサブスクリプションを階層構造で束ね、ポリシーや権限を一括継承させるための管理単位。 - Azure Policy
リソースがルールに準拠しているかを評価・強制するサービス。リージョン制限やVMサイズ制限などの「ガードレール」を実装する。 - RBAC(ロールベースアクセス制御)
役割に応じて必要最小限の権限のみを付与する、Azureのアクセス制御の仕組み。 - PIM(Privileged Identity Management)
管理者権限を常時付与せず、必要な時だけ期限付きで昇格させる特権ID管理の仕組み。 - ハブ&スポーク
共通機能を中央のハブ仮想ネットワークに集約し、各業務システムをスポークとして接続するネットワークトポロジ。 - Azure Virtual WAN
拠点間・仮想ネットワーク間の接続をMicrosoftマネージドで提供するサービス。多拠点・グローバル展開時にハブ&スポークの代替として選択される。 - Enterprise-Scale Landing Zone(ESLZ)
数百規模のサブスクリプションを想定した、大規模組織向けのリファレンスアーキテクチャ。 - IaC(Infrastructure as Code)
インフラ構成をコードで定義し、再現性高くデプロイする手法。Azureでは主にBicepとTerraformが用いられる。 - Azure Verified Modules(AVM)
Microsoftが公式に検証・提供するIaCモジュール群。Bicep版とTerraform版がある。 - CCoE(Cloud Center of Excellence)
クラウド活用の標準やガバナンスを策定・推進する社内横断組織。 - RTO/RPO
それぞれ目標復旧時間と目標復旧時点。BCDR設計でバックアップ方式や冗長構成を決める基準となる。
まとめ
Azure Landing Zoneは、企業がAzureを本格活用するうえでの成功の鍵となる、セキュリティ、ガバナンス、運用効率、拡張性を同時に支える戦略的な共通基盤です。
Cloud Adoption Framework(CAF)のガイダンスにもとづき、ID管理、ネットワーク、ガバナンス、セキュリティなどの主要領域をあらかじめ設計・構築することで、後の運用混乱を防ぎます。
Enterprise-ScaleなどのアクセラレータやIaCツールを活用すれば、ベストプラクティスに準拠した環境を効率的に展開でき、組織全体の安全で統制の取れたクラウド利用を促進します。
NTTドコモビジネスのAzureマネージドサービス
NTTドコモビジネスが提供するAzureマネージドサービスは、クラウド導入の構想策定から構築、運用保守にいたるまで、企業のクラウド活用をトータルで支える専門的な支援サービスです。Azure Landing Zoneの設計や構築には、広範な技術知識と高度なセキュリティ要件への対応が求められますが、本サービスでは、NTTドコモビジネスが長年培ってきた大規模インフラの運用実績と、専門のエンジニアによる深い知見を活かした最適な基盤提供を行っています。
単なる技術的な環境構築に留まらず、企業のビジネス要件に合わせたガバナンス設計や、日本国内の厳しいセキュリティ基準に準拠した構成案の提示が可能です。例えば、Microsoftが推奨するCloud Adoption Frameworkにもとづきつつ、日本企業の組織構造や運用フローに最適化した独自のカスタマイズを施すことで、現場の利便性と統制のバランスを最適化します。
また、構築後のマネージドサービスも充実しており、24時間365日の監視や故障対応、定期的なセキュリティ診断などを通じて、お客さまが本来の業務であるアプリケーション開発やビジネス価値の創出に専念できる環境を実現します。複雑化するクラウド環境の管理をプロフェッショナルに委ねることで、運用負荷の軽減と安全性向上の両立を目指せる点が大きな強みです。
Azure OpenAI Serviceが提供する生成AIを活用した「社内情報検索&生成アプリ」やAzure基盤環境を短期間(約5営業日)で提供する「Azure短納期モデル」など、お客さまのニーズに応えるモデルも展開しています。
NTTドコモビジネスは、Microsoftのパートナープログラムにおける認定を取得しており、Azure導入のご検討の初期段階から構築、運用、クラウド活用までを一貫して支援できます。
複雑化するクラウド環境の管理をNTTドコモビジネスに任せてみてはいかがでしょうか。
X Managed®ICTコラムお役立ち資料

このページのトップへ